

Um grupo de pesquisadores das universidades Tsinghua (China) e George Mason (EUA) revelou informações sobre uma vulnerabilidade (CVE-2022-25667) em pontos de acesso sem fio, que permite a interceptação de tráfego (MITM) em redes sem fio protegidas por protocolos WPA, WPA2 e WPA3. Por meio da manipulação de pacotes ICMP com o flag "redirect", um atacante pode redirecionar o tráfego da vítima dentro da rede sem fio através de seu sistema, o que pode ser usado para interceptar e modificar sessões não criptografadas (por exemplo, solicitações a sites sem HTTPS).
A vulnerabilidade é causada pela falta de filtragem adequada de mensagens ICMP falsas com endereços de remetente spoofados nos processadores de rede (NPU, Network Processing Unit), que garantem o processamento de pacotes de baixo nível na rede sem fio. Entre outras coisas, a NPU redirecionava pacotes ICMP falsos com o flag "redirect" sem verificar se eles eram spoofados, que podem ser usados para alterar os parâmetros das tabelas de roteamento do lado do usuário-vítima. O ataque consiste no envio de um pacote ICMP em nome do ponto de acesso com o flag "redirect" especificando dados falsos no cabeçalho do pacote. Devido à vulnerabilidade, a mensagem é redirecionada pelo ponto de acesso e processada pela pilha de rede da vítima, que acredita que a mensagem foi enviada pelo ponto de acesso.
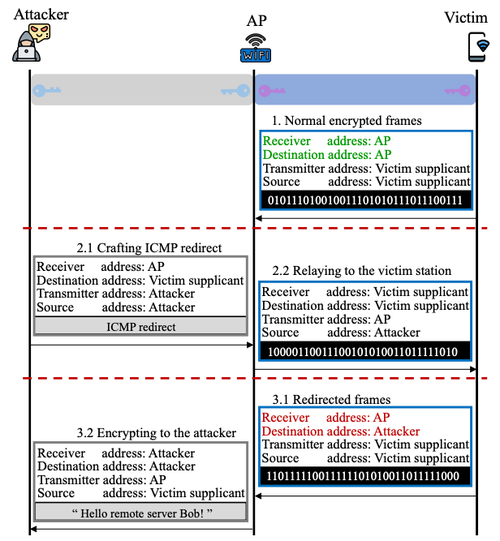
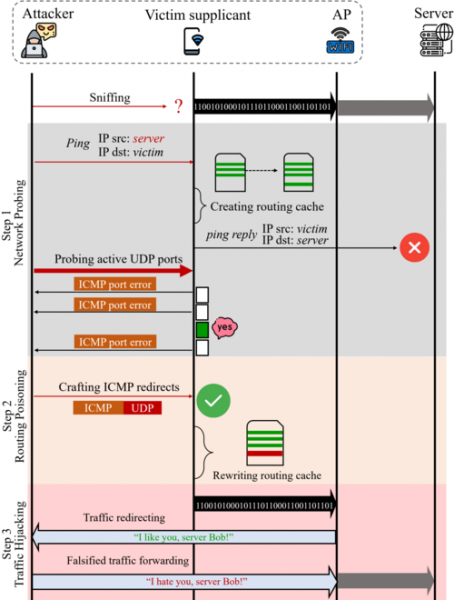
Pesquisadores também propuseram um método para contornar as verificações de pacotes ICMP com a flag "redirect" do lado do usuário final e alterar sua tabela de roteamento. Para contornar a filtragem, o atacante previamente determina uma porta UDP ativa do lado da vítima. Estando na mesma rede sem fio, o atacante pode interceptar o tráfego, mas não pode decifrá-lo, pois não conhece a chave de sessão usada quando a vítima se conecta ao ponto de acesso. No entanto, ao enviar pacotes de verificação à vítima, o atacante pode, com base na análise das respostas ICMP recebidas com a flag "Destination Unreachable", determinar a porta UDP ativa. Em seguida, o atacante forma uma mensagem ICMP com a flag "redirect" e um cabeçalho UDP falso, especificando a porta UDP aberta identificada. O processamento dessa mensagem leva à corrupção da tabela de roteamento no sistema da vítima, redirecionando o tráfego com a possibilidade de interceptação em texto aberto no nível da camada de enlace.
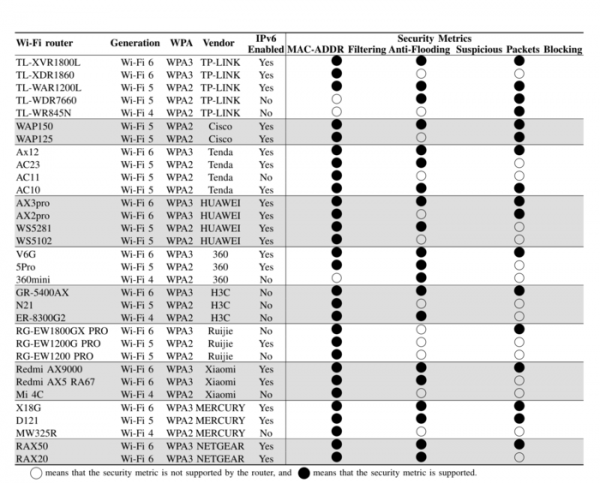
A presença do problema foi confirmada em pontos de acesso que usam chips fabricados pela HiSilicon e Qualcomm. O estudo de 55 modelos diferentes de pontos de acesso de 10 fabricantes conhecidos (Cisco, NetGear, Xiaomi, Mercury, 360, Huawei, TP-Link, H3C, Tenda, Ruijie) mostrou que todos estão vulneráveis e não bloqueiam pacotes ICMP falsificados. Além disso, ao analisar 122 redes sem fio existentes, foi identificada a possibilidade de ataque em 109 redes (89%).
Para explorar as vulnerabilidades, o atacante deve ter a capacidade de se conectar legitimamente à rede Wi-Fi, ou seja, precisa conhecer os parâmetros de acesso à rede sem fio (as vulnerabilidades permitem contornar os mecanismos de separação de tráfego de usuários aplicados nos protocolos WPA*). Ao contrário dos ataques MITM tradicionais em redes sem fio, ao utilizar a técnica de falsificação de pacotes ICMP, o atacante pode evitar o despliegue de seu próprio ponto de acesso falso para interceptar tráfego e usar pontos de acesso legítimos que atendem à rede para redirecionar pacotes ICMP especialmente formatados à vítima.
Fonte: opennet.ru
