

Uma vulnerabilidade foi identificada na ferramenta sort, fornecida no pacote GNU Coreutils (CVE-2025-5278), que leva ao acesso a dados fora dos limites do buffer ao realizar a ordenação usando a sintaxe «+POS1[.C1][OPTS]», utilizada para destacar as chaves de ordenação nos dados processados. O problema é causado por um estouro de inteiro (wraparound) na função begfield(), permitindo a leitura do conteúdo de um byte de dados fora do buffer. A vulnerabilidade pode ser explorada para provocar o encerramento abrupto de aplicativos ou permitir o vazamento de informações do processo ao passar parâmetros de ordenação maliciosamente elaborados. O problema se manifesta a partir da versão 7.2 (2009) e ainda não foi corrigido através de um patch.
O problema pode ser reproduzido ao tentar ordenar um arquivo que contenha a linha «aa\nbb» com o comando «./sort +0.18446744073709551615R poc_input.txt». Nesse caso, a ferramenta sort deve ser compilada com a inclusão do Address Sanitizer (opção «-fsanitize=address»).
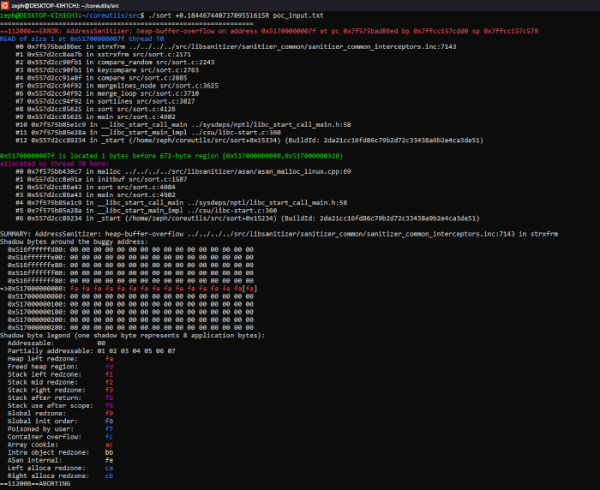
Fonte: opennet.ru
