

No pacote ImageMagick, frequentemente utilizado por desenvolvedores web para conversão de imagens, foi identificada uma vulnerabilidade CVE-2022-44268, que pode levar ao vazamento de conteúdo de arquivos durante a conversão de imagens PNG manipuladas por um atacante. A vulnerabilidade ameaça sistemas que processam imagens externas e, em seguida, possibilitam o download dos resultados da conversão.
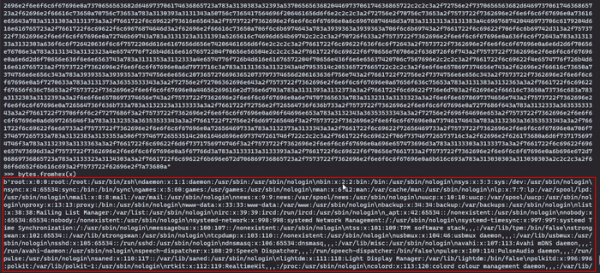
A vulnerabilidade é causada pelo fato de que, ao processar uma imagem PNG, o ImageMagick utiliza o conteúdo do parâmetro 'profile' do bloco de metadados para determinar o nome do arquivo de perfil que é incluído no arquivo resultante. Assim, para realizar um ataque, é suficiente adicionar ao PNG o parâmetro 'profile' com o caminho de arquivo desejado (por exemplo, '/etc/passwd') e, ao processar tal imagem, por exemplo, ao redimensionar a imagem, o conteúdo do arquivo necessário será incluído no arquivo de saída. Se ‘-’ for especificado como nome de arquivo, o processador ficará preso aguardando entrada do fluxo padrão, o que pode ser usado para provocar uma negação de serviço (CVE-2022-44267).
Ainda não foi lançado um patch para a vulnerabilidade, mas os desenvolvedores do ImageMagick recomendaram, como uma solução alternativa para bloquear o vazamento, criar uma regra nas configurações que restrinja o acesso a determinados caminhos de arquivo. Por exemplo, para proibir o acesso por caminhos absolutos e relativos em policy.xml, pode-se adicionar: <policy domain='path' rights='none' pattern='/*'/> <policy domain='path' rights='none' pattern='../*'/>
Já foi disponibilizado publicamente um script para gerar imagens PNG que exploram a vulnerabilidade.
Fonte: opennet.ru
