

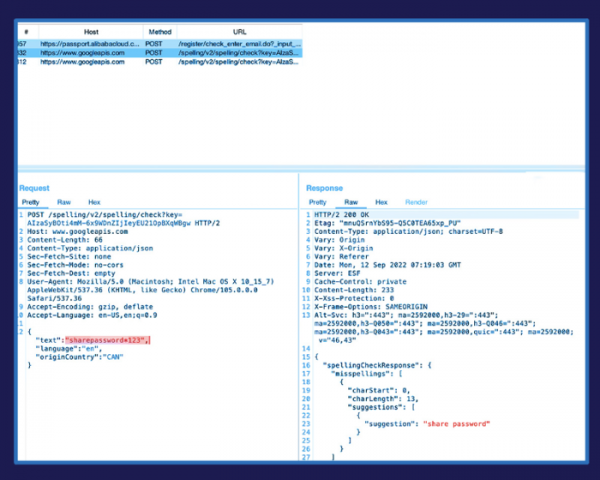
Foi identificada uma questão no navegador Chrome relacionada ao envio de dados confidenciais para os servidores do Google ao ativar o modo avançado de verificação ortográfica, que implica a realização da verificação usando um serviço externo. O problema também se manifesta no navegador Edge ao usar a extensão Microsoft Editor.
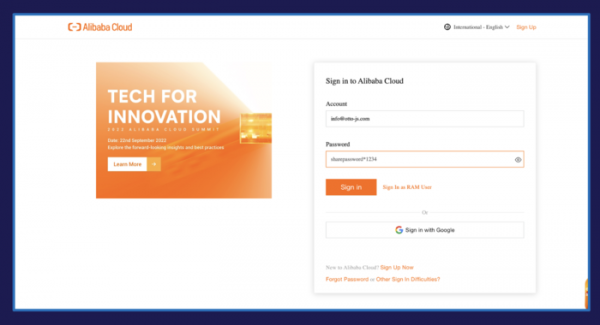
Constatou-se que o texto a ser verificado é enviado, entre outros, de formulários de entrada contendo dados confidenciais, incluindo campos que contêm nomes de usuário, endereços, email, dados de passaporte e até mesmo senhas, caso os campos de entrada de senhas não estejam restritos pelo marcador padrão «<input type=password>». Por exemplo, o problema leva ao envio de senhas para servidor www.googleapis.com se a opção de mostrar a senha digitada estiver ativada, implementada nos serviços do Google Cloud (Secret Manager), AWS (Secrets Manager), Facebook, Office 365, Alibaba Cloud e LastPass. De 30 sites conhecidos testados, incluindo redes sociais, bancos, plataformas em nuvem e lojas virtuais, 29 estavam vulneráveis a vazamentos.
Na AWS e LastPass, o problema já foi rapidamente resolvido através da adição do parâmetro «spellcheck=false» na tag «input». Para bloquear o envio de dados do lado do usuário, é necessário desativar a verificação avançada nas configurações (seção «Languages/Spell check/Enhanced spell check» ou «Idiomas/Verificação ortográfica/Verificação avançada», sendo que a verificação avançada está desativada por padrão).
Fonte: opennet.ru
