

A Google anunciou o início do uso de chips baseados na plataforma aberta OpenTitan em dispositivos Chromebook. Os Chromebooks se tornaram os primeiros dispositivos comercialmente disponíveis com OpenTitan. Este ano, os data centers da Google planejam começar a implementar sistemas de servidores com OpenTitan. A produção em massa dos chips está a cargo da Nuvoton. Além disso, foi mencionado o início do trabalho na segunda versão do chip, que permitirá o uso de algoritmos de criptografia pós-quânticos ML-DSA e ML-KEM para inicialização segura e atestação, implementando métodos de criptografia baseados na solução de problemas da teoria de redes.
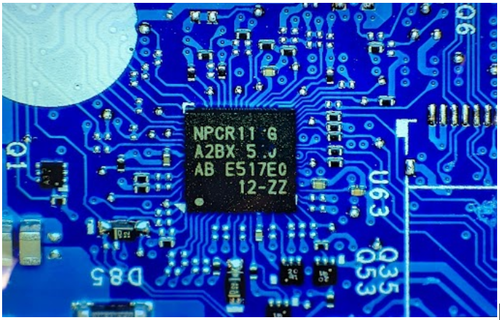
O projeto OpenTitan fornece uma plataforma para a criação de componentes de hardware confiáveis (RoT, Root of Trust), utilizados onde é necessário garantir a integridade dos elementos de hardware e software do sistema. O OpenTitan foi fundado pela Google em 2018, mas em 2019 foi transferido para a organização sem fins lucrativos lowRISC, após o que empresas como Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC e G+D Mobile Security se juntaram ao seu desenvolvimento. O código e as especificações dos componentes de hardware relacionados ao projeto foram publicados sob a licença Apache 2.0. As soluções aplicadas no OpenTitan são baseadas em tecnologias já utilizadas em tokens USB criptográficos Google Titan e chips TPM para garantir uma inicialização verificada, instalados na servidores infraestrutura da Google, bem como em dispositivos Chromebook e Pixel.
Ao contrário das implementações existentes de Root of Trust, o OpenTitan evolui de acordo com o conceito de "segurança através da transparência", que implica a disponibilidade do código e dos esquemas, além da aplicação de um processo de desenvolvimento totalmente aberto, não vinculado a fornecedores e fabricantes de chips específicos. O OpenTitan se tornou a primeira implementação aberta de Root of Trust lançada no mercado, com suporte ao mecanismo de inicialização segura pós-quântica baseado no uso do algoritmo de formação de assinaturas digitais SLH-DSA (Sphincs+), resistente a tentativas de quebra com computadores quânticos.
Os chips baseados em OpenTitan podem ser usados em placas-mãe de servidores, placas de rede, dispositivos consumidores, roteadores e dispositivos de Internet das Coisas para verificar firmwares e componentes carregados (proteção contra modificação de partes críticas do sistema), para gerar identificadores de sistema criptograficamente únicos (proteção contra substituição de hardware), para fornecer serviços de segurança, para proteger chaves criptográficas (isolamento de chaves em caso de acesso físico não autorizado ao hardware) e para manter um log de auditoria isolado, que não pode ser editado ou apagado.
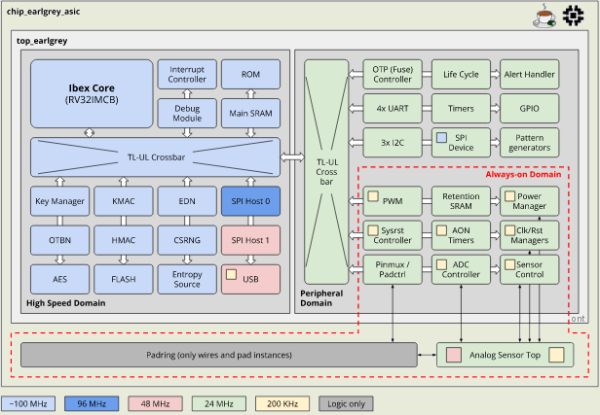
OpenTitan inclui blocos lógicos demandados em chips RoT, como um microprocessador aberto baseado na arquitetura RISC-V (RV32IMCB Ibex), coprocessadores criptográficos, um gerador de números aleatórios de hardware, um gerenciador de chaves com suporte a DICE, um mecanismo de armazenamento seguro de dados na memória persistente e volátil, tecnologias de proteção, blocos de entrada/saída e componentes de boot seguro. O dispositivo também fornece blocos com a implementação de algoritmos de criptografia padrão, como AES e HMAC-SHA256, e um acelerador de operações matemáticas aplicadas em algoritmos para trabalhar com assinaturas digitais baseadas em chaves públicas.
Fonte: opennet.ru
