

A empresa Sysdig, desenvolvedora da ferramenta open-source homônima para análise de sistemas, publicou os resultados de um estudo com mais de 250 mil imagens de contêineres Linux hospedadas no catálogo Docker Hub sem nenhuma indicação de imagem verificada ou oficial. No total, 1652 imagens foram classificadas como maliciosas.
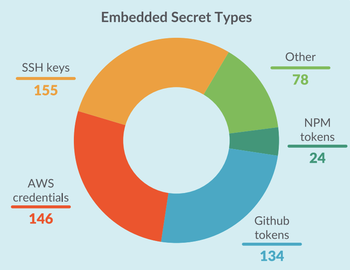
Foram identificados componentes de mineração de criptomoedas em 608 imagens, tokens de acesso deixados em 288 delas (155 com chaves SSH, 146 tokens da AWS, 134 tokens do GitHub, 24 tokens da API NPM), 266 contavam com ferramentas para contornar firewalls via proxy, 134 apresentavam domínios recentemente registrados e 129 faziam referência a sites considerados maliciosos.
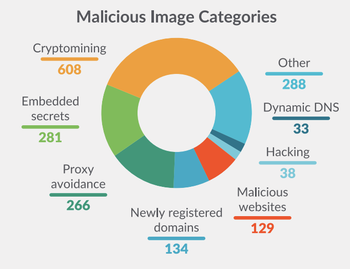
Algumas imagens com mineradores de criptomoedas, para atrair usuários, usaram nomes que incluíam os títulos de projetos open-source conhecidos, como ubuntu, golang, joomla, liferay e drupal, ou aplicaram o método de typosquatting (designação de nomes semelhantes, diferenciados por caracteres individuais). As imagens maliciosas mais populares destacadas foram vibersastra/ubuntu e vibersastra/golang, que foram baixadas mais de 10 mil e 6900 vezes, respectivamente.
Fonte: opennet.ru
