

Desenvolvedores do Firefox plano de transição do Firefox para marcar todas as páginas abertas por HTTP como conectividade insegura. A mudança está prevista para ser aplicada na versão Firefox 70, programada para 22 de outubro. No Chrome, o indicador que alerta sobre a instalação de uma conexão insegura para páginas abertas por HTTP foi introduzido a partir da versão
, proposta em julho do ano passado.
No Firefox 70 também remover o botão “(i)” da barra de endereço, limitando-se a uma exibição constante do indicador de nível de segurança da conexão, que também permite avaliar o estado dos modos de bloqueio de código para rastreamento de movimentos. Para HTTP, será exibido claramente um ícone de problemas de segurança, que também será mostrado para FTP e em casos de problemas com certificados:
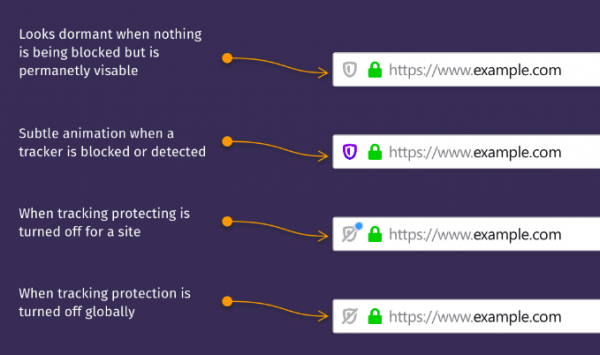
Espera-se que a exibição do indicador de conexão insegura incentive os proprietários de sites a migrar para HTTPS por padrão. De acordo com o serviço Firefox Telemetry, a participação global de solicitações de páginas via HTTPS é de 78,6%
(um ano atrás 70,3%, dois anos atrás 59,7%), e nos EUA - 87,6%. O certificado não lucrativo Let's Encrypt, controlado pela comunidade e que fornece certificados gratuitamente para todos os interessados, emitiu 106 milhões de certificados, abrangendo cerca de 174 milhões de domínios (um ano atrás foram 80 milhões de domínios abrangidos).
A transição para marcar HTTP como inseguro é uma continuação de tentativas anteriores de forçar a migração para HTTPS no Firefox. Por exemplo, a partir da versão o navegador recebeu um indicador de problemas de segurança, exibido no caso de acesso sem HTTPS a páginas que contêm formulários de autenticação. Além disso, ao acesso a novas APIs Web — em para páginas abertas fora de um contexto seguro, a exibição de notificações via API Notifications é proibida, e em acessos inseguros, as solicitações para a chamada getUserMedia() para acessar fontes de dados multimídia (por exemplo, câmera e microfone) são bloqueadas. Nas configurações about:config, também foi anteriormente adicionado o sinalizador “security.insecure_connection_icon.enabled”, permitindo opcionalmente ativar a marcação da conexão insegura para HTTP.
Fonte: opennet.ru
