

Várias publicações especializadas sobre um novo método de ataque de phishing que se dirige aos usuários do navegador Chrome em dispositivos móveis. O desenvolvedor James Fisher encontrou um exploit relativamente simples para o navegador capaz de enganar o usuário ou forçá-lo a acessar uma página falsa. E para isso, é necessário muito pouco.
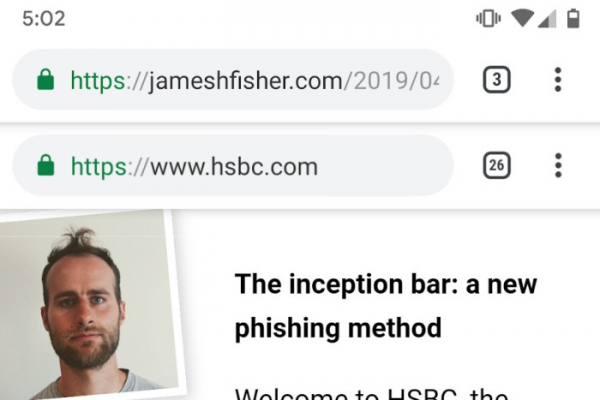
A questão é que na versão móvel do Chrome, ao rolar a tela para baixo, a barra de endereços é ocultada. No entanto, um criminoso pode criar uma barra de endereços falsa que não desaparecerá até que o usuário visite outro site. E esse site pode ser falso ou iniciar o download de código malicioso. Também é possível substituir a barra de endereços verdadeira ao rolar para cima.
A abordagem de Fisher é voltada para o Chrome e ainda é apenas uma prova de conceito, mas teoricamente pode exibir barras de endereços falsas para vários navegadores e até mesmo elementos interativos. Em outras palavras, um grupo de hackers pode criar um site falso bastante convincente que se assemelha muito ao verdadeiro.
A mídia já entrou em contato com o Google para esclarecimentos, mas até agora não houve comentários do gigante da busca. Nesse ínterim, ainda não está claro quantos criminosos já estão utilizando essa abordagem. Vale notar que a barra de endereços real pode ser fixada de modo que não desapareça durante a rolagem. Embora isso não seja uma cura mágica, ainda permitirá identificar se houve uma tentativa de adulteração da barra ou não.
Também não está claro quando uma proteção contra essa falha será implementada. É mais provável que isso ocorra em futuras versões do navegador.
Fonte: 3dnews.ru
