

Foi registrada um ataque a usuários do catálogo NPM, resultando na publicação de mais de 15 mil pacotes no repositório NPM em 20 de fevereiro, cujos arquivos README continham links para sites de phishing ou links de referência que pagam comissões por cliques. Durante a análise, foram encontradas 190 links de phishing ou publicitários únicos, abrangendo 31 domínios.
Os nomes dos pacotes foram escolhidos para atrair o interesse do público, como "free-tiktok-followers", "free-xbox-codes", "instagram-followers-free" e assim por diante. A estratégia visava preencher a lista de atualizações recentes na página principal do NPM com pacotes de spam. As descrições dos pacotes incluíam links prometendo distribuições gratuitas, prêmios, cheats de jogos, além de serviços gratuitos de aumento de seguidores e curtidas em redes sociais como TikTok e Instagram. Este não é o primeiro ataque desse tipo; em dezembro, a publicação de 144 mil pacotes de spam foi registrada nos catálogos NuGet, NPM e PyPi.
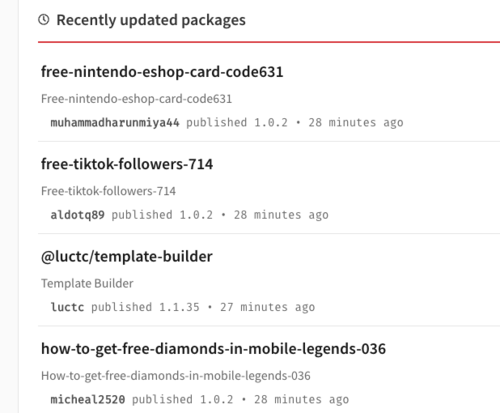
O conteúdo dos pacotes foi gerado automaticamente usando um script Python, que aparentemente foi deixado nos pacotes por descuido e continha credenciais de trabalho utilizadas durante o ataque. Os pacotes foram publicados sob várias contas diferentes usando métodos que dificultam o rastreamento de pistas e a identificação rápida de pacotes problemáticos.
Além das atividades fraudulentas nos repositórios NPM e PyPi, também foram identificadas várias tentativas de publicação de pacotes maliciosos:
- No repositório PyPI foram encontrados 451 pacotes maliciosos que se disfarçavam de algumas bibliotecas populares usando type squatting (atribuição de nomes semelhantes, diferindo por caracteres específicos, como vper em vez de vyper, bitcoinnlib em vez de bitcoinlib, ccryptofeed em vez de cryptofeed, ccxtt em vez de ccxt, cryptocommpare em vez de cryptocompare, seleium em vez de selenium, pinstaller em vez de pyinstaller e assim por diante). Os pacotes incluíam código ofuscado para roubo de criptomoeda, que identificava a presença de identificadores de carteiras criptográficas na área de transferência e os substituía pela carteira do invasor (supõe-se que, ao realizar o pagamento, a vítima não perceba que o número da carteira transferido pela área de transferência é diferente). A substituição era realizada por uma extensão embutida no navegador, que era executada no contexto de cada página da web visitada.
- No repositório PyPI foi identificada uma série de bibliotecas HTTP maliciosas. A atividade maliciosa foi encontrada em 41 pacotes, cujos nomes foram escolhidos usando métodos de type squatting e lembravam bibliotecas populares (aio5, requestst, ulrlib, urllb, libhttps, piphttps, httpxv2 e assim por diante). O conteúdo estava estilizado como bibliotecas HTTP em funcionamento ou copiava o código de bibliotecas existentes, e na descrição eram apresentadas afirmações sobre vantagens e comparações com bibliotecas HTTP legítimas. A atividade maliciosa tinha como objetivo ou a instalação de malware no sistema, ou a coleta e o envio de dados confidenciais.
- No NPM foram identificados 16 pacotes JavaScript (speedte*, trova*, lagra), que além da funcionalidade anunciada (teste de largura de banda), também continham código para mineração de criptomoeda sem o conhecimento do usuário.
- No NPM foram encontrados 691 pacotes maliciosos. A maior parte dos pacotes problemáticos se disfarçava de projetos Yandex (yandex-logger-sentry, yandex-logger-qloud, yandex-sendsms e assim por diante) e incluía código para enviar informações confidenciais para externos. servidoresSupõe-se que os pacotes hospedados estavam tentando conseguir a substituição de suas próprias dependências ao construir projetos no Yandex (método de substituição de dependências internas). No repositório PyPI, os mesmos pesquisadores encontraram 49 pacotes (reqsystem, httpxfaster, aio6, gorilla2, httpsos, pohttp e assim por diante) com código malicioso ofuscado que carrega e executa arquivos executáveis de fontes externas. servidor.
Fonte: opennet.ru
