

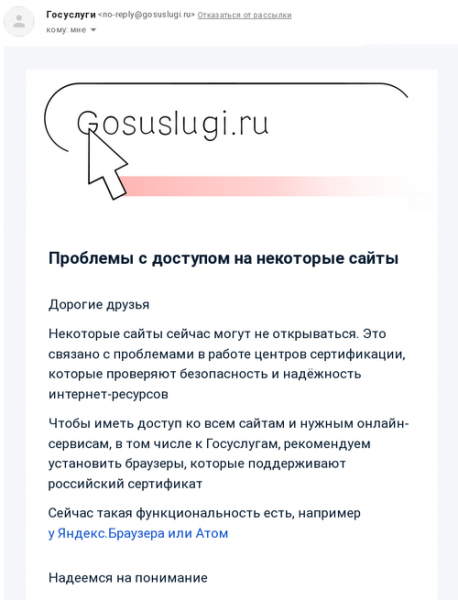
Os usuários do portal de serviços públicos da Federação Russa (gosuslugi.ru) receberam uma notificação sobre a criação de um centro de certificação estatal com seu próprio certificado TLS raiz, que não está incluído nos repositórios de certificados raiz dos sistemas operacionais e dos principais navegadores. Os certificados são emitidos de forma voluntária para pessoas jurídicas e destinam-se ao uso em situações de revogação ou interrupção da renovação de certificados TLS devido a sanções. Por exemplo, centros de certificação sob jurisdição dos EUA, como a DigiCert, interromperam a emissão de certificados para sites de organizações incluídas na lista de sanções.
Atualmente, o certificado raiz estatal está integrado apenas aos produtos do Yandex.Browser e Atom. Para garantir a confiança em sites que utilizam certificados do centro de certificação estatal, em outros navegadores, é necessário adicionar manualmente o certificado raiz ao repositório de certificados do sistema ou do navegador.
Entre os sites que já receberam certificados TLS estatais estão diversos bancos (Sber, VTB, CBR) e organizações e projetos afiliados a estruturas estatais. Entretanto, no momento da redação desta notícia, nos sites principais do Sber e VTB ainda estão sendo utilizados certificados TLS tradicionais, suportados por todos os navegadores, mas subdomínios específicos (por exemplo, online-alpha.vtb.ru) já foram migrados para o novo certificado.
Caso comece a imposição de um novo centro de certificação ou sejam identificados abusos, como ataques MITM, é provável que os fabricantes dos navegadores Firefox, Chrome, Edge e Safari tomem medidas para adicionar o certificado raiz problemático às listas de certificados revogados, como já foi feito com o certificado implantado para interceptar tráfego HTTPS no Cazaquistão.
Fonte: opennet.ru
