

Vulnerabilidades perigosas foram identificadas no núcleo do Linux, permitindo que um usuário local eleve suas permissões no sistema. Protótipos funcionais de exploits foram preparados para todos os problemas em questão.
- A vulnerabilidade (CVE-2022-0995) no subsistema de rastreamento de eventos watch_queue leva à gravação de dados em áreas de memória do núcleo fora do buffer alocado. Um ataque pode ser realizado por qualquer usuário sem privilégios e resultar na execução de seu código com permissões de núcleo. A vulnerabilidade está presente na função watch_queue_set_size() e está relacionada à tentativa de limpar todos os ponteiros na lista, mesmo que a memória não tenha sido alocada para eles. O problema se manifesta ao compilar o núcleo com a opção 'CONFIG_WATCH_QUEUE=y', que é usada na maioria das distribuições Linux.
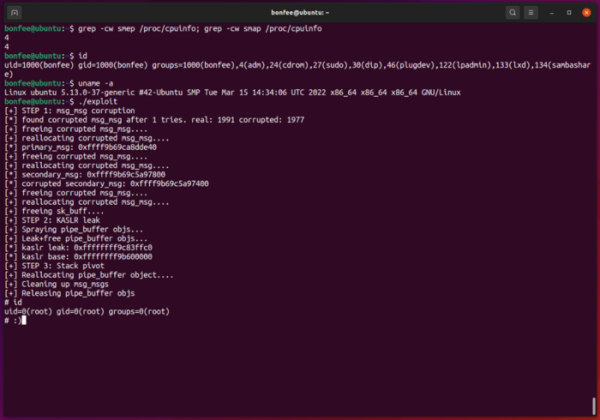
A vulnerabilidade foi corrigida em uma alteração adicionada ao núcleo em 11 de março. É possível acompanhar a publicação de atualizações de pacotes nas distribuições nas seguintes páginas: Debian, SUSE, Ubuntu, RHEL, Fedora, Gentoo, Arch Linux. Um protótipo de exploit já está disponível publicamente e permite acesso root ao ser executado no Ubuntu 21.10 com o núcleo 5.13.0-37.

- A vulnerabilidade (CVE-2022-27666) nos módulos do núcleo esp4 e esp6, que implementam transformações ESP (Encapsulating Security Payload) para IPsec, utilizadas em IPv4 e IPv6. A vulnerabilidade permite que um usuário local com privilégios normais sobrescreva objetos na memória do núcleo e eleve suas permissões no sistema. O problema é causado pela falta de verificação do tamanho de memória alocada e dos dados efetivamente recebidos, já que o tamanho máximo da mensagem pode exceder o tamanho máximo de memória alocado para a estrutura skb_page_frag_refill.
A vulnerabilidade foi corrigida no núcleo em 7 de março (corrigida em 5.17, 5.16.15, etc.). É possível acompanhar a publicação de atualizações de pacotes nas distribuições nas seguintes páginas: Debian, SUSE, Ubuntu, RHEL, Fedora, Gentoo, Arch Linux. Um protótipo funcional de exploit, que permite que um usuário comum obtenha acesso root no Ubuntu Desktop 21.10 na configuração padrão, já foi publicado no GitHub. Afirma-se que, com pequenas modificações, o exploit também funcionará no Fedora e no Debian. É notável que o exploit foi originalmente preparado para o concurso pwn2own 2022, mas os desenvolvedores do núcleo identificaram e corrigiram o erro relacionado, portanto, decidiu-se divulgar os detalhes da vulnerabilidade.
- Duas vulnerabilidades (CVE-2022-1015, CVE-2022-1016) no subsistema netfilter no módulo nf_tables, que fornece a filtragem de pacotes nftables. O primeiro problema permite que um usuário local não privilegiado consiga escrever além do buffer alocado na pilha. O estouro ocorre ao processar expressões nftables formatadas de forma específica, que são tratadas na etapa de verificação dos índices definidos pelo usuário, que tem acesso às regras nftables.
A vulnerabilidade é causada pelo fato de que os desenvolvedores supuseram que o valor "enum nft_registers reg" seria um byte, enquanto que com a ativação de certas otimizações, o compilador, em conformidade com a especificação C89, pode usar um valor de 32 bits. Devido a essa peculiaridade, o tamanho usado na verificação e na alocação de memória não corresponde ao tamanho real dos dados na estrutura, o que leva à sobreposição da cauda da estrutura com ponteiros na pilha.
O problema pode ser explorado para executar código no nível do kernel, mas para que um ataque seja bem-sucedido é necessário ter acesso ao nftables, que pode ser adquirido em um espaço de nomes de rede separado (network namespaces) com privilégios CLONE_NEWUSER ou CLONE_NEWNET (por exemplo, ao ter a possibilidade de executar um contêiner isolado). A vulnerabilidade também está intimamente relacionada às otimizações aplicadas pelo compilador, que, por exemplo, são ativadas durante a compilação no modo "CONFIG_CC_OPTIMIZE_FOR_PERFORMANCE=y". A exploração da vulnerabilidade é possível a partir do kernel Linux 5.12.
A segunda vulnerabilidade no netfilter é causada por um acesso a uma área de memória já liberada (use-after-free) no manipulador nft_do_chain e pode levar a vazamentos de áreas de memória do kernel não inicializadas, que podem ser lidas através de manipulações com expressões nftables e utilizadas, por exemplo, para determinar endereços de ponteiros ao desenvolver exploits para outras vulnerabilidades. A exploração da vulnerabilidade é possível a partir do kernel Linux 5.13.
As vulnerabilidades foram corrigidas nas atualizações de hoje do kernel 5.17.1, 5.16.18, 5.15.32, 5.10.109, 5.4.188, 4.19.237, 4.14.274 e 4.9.309. Você pode acompanhar a publicação das atualizações de pacotes nas distribuições nas seguintes páginas: Debian, SUSE, Ubuntu, RHEL, Fedora, Gentoo, Arch Linux. O pesquisador que encontrou os problemas afirmou que está preparando exploits funcionais para ambas as vulnerabilidades, que devem ser publicados em alguns dias, após as distribuições lançarem as atualizações dos pacotes do kernel.
Fonte: opennet.ru
