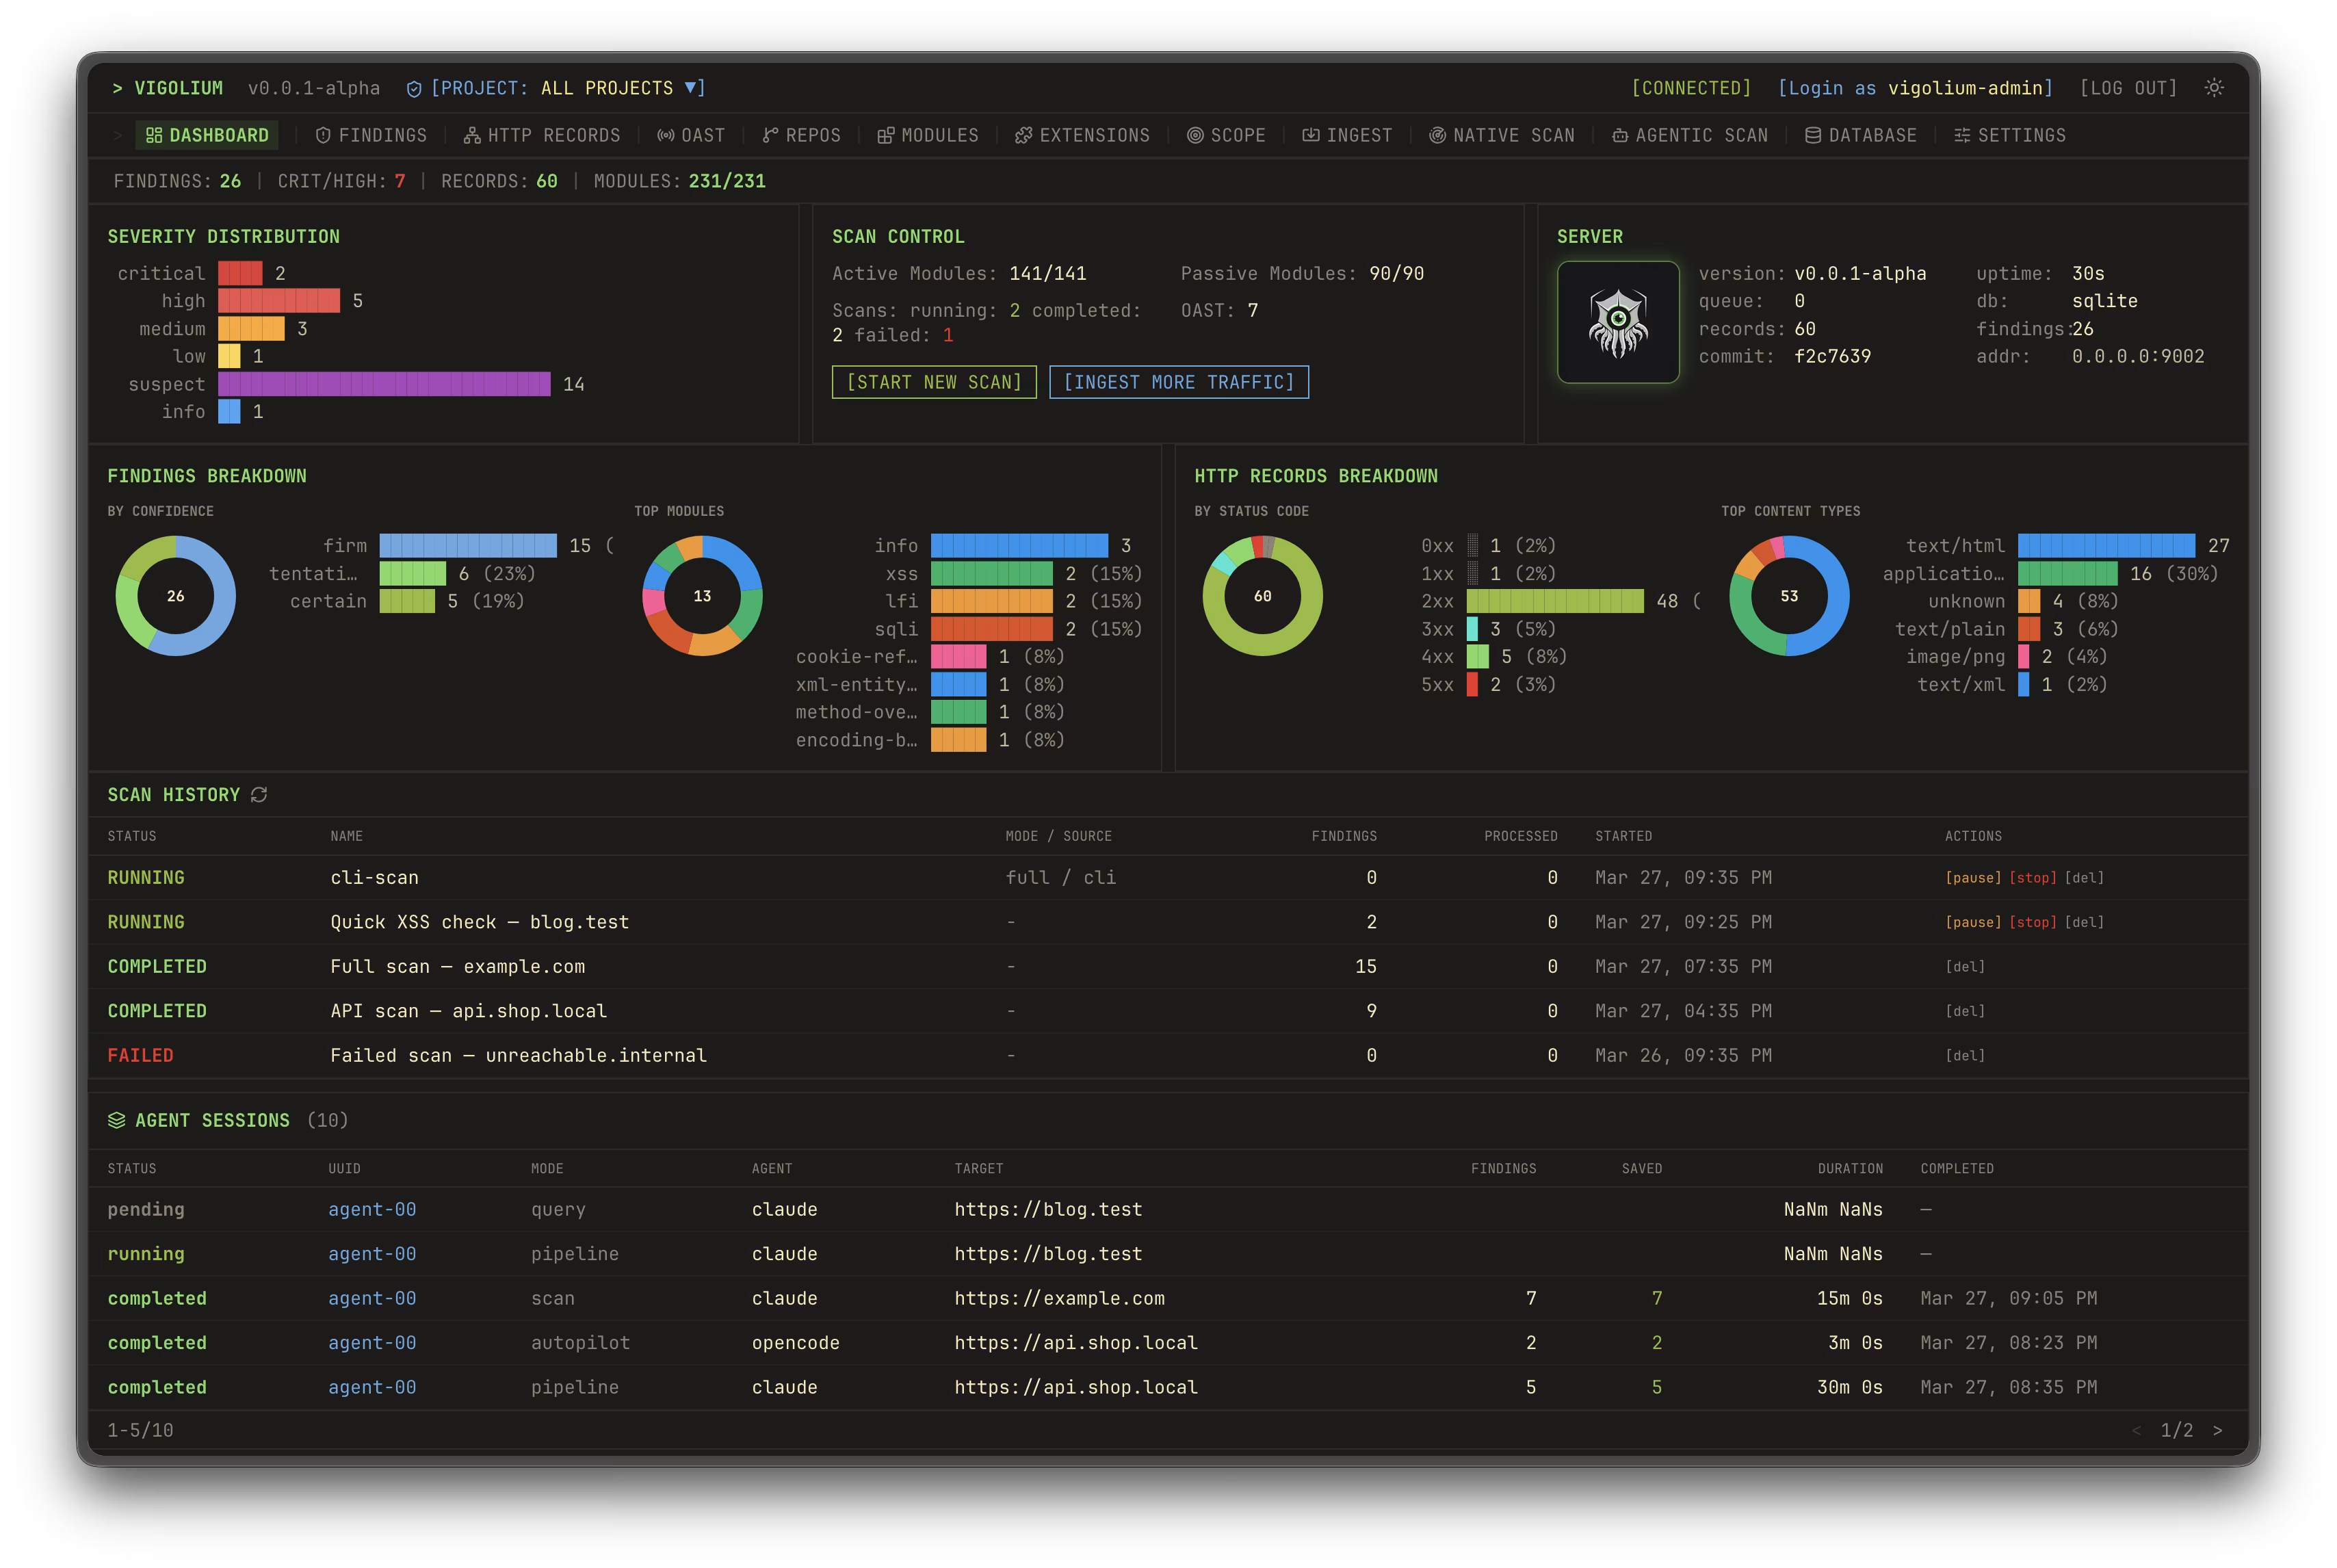
Publicada a versão inicial do lançamento aberto Vigolium v0.1.13-beta — de um scanner de vulnerabilidades para aplicações web, combinando varredura determinística clássica com uma auditoria baseada em LLM. O projeto está disponível no GitHub e é distribuído sob a licença GNU AGPLv3; a parte comercial foi levada para a nuvem Cloud Console, enquanto o núcleo do scanner é declarado como aberto.
Vigolium oferece dois modos principais de operação: vigolium scan — uma varredura normal em várias etapas com busca de conteúdo, spidering através do navegador, auditoria ativa e passiva; e vigolium agent — modo agenciado, onde LLM seleciona módulos, planeja ataques, gera extensões JavaScript personalizadas e combina testes dinâmicos com auditoria de código-fonte.
De acordo com diretório atualizado de módulos, Vigolium inclui 251 módulos de verificação, dos quais 154 são ativos e 97 são passivos. Módulos ativos enviam solicitações alteradas e aplicam fuzzing, injeções e análise comportamental, enquanto os passivos analisam pares de solicitações/respostas já existentes sem gerar tráfego adicional.
Recursos
Native Scan — varredura determinística normal.
O modo vigolium scan é projetado para verificações rápidas e reproduzíveis. Ele passa por várias fases: coleta de dados externa, descoberta de conteúdo, browser/SPA-spidering e auditoria. Este modo é conveniente para CI, verificações regulares e situações em que é importante obter um resultado previsível sem a participação do LLM.Agentic Scan — auditoria agenciada com LLM.
O modo vigolium agent utiliza um runtime interno olium. O agente pode procurar endpoints, selecionar módulos, executar verificações, analisar código, realizar SAST e revisar descobertas. Os modos Autopilot, Swarm e Query são suportados: desde a varredura autônoma do alvo até solicitações pontuais para revisão de código, busca de endpoints e descoberta de segredos.Verificações XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE e SSRF.
O diretório de módulos lista verificações de XSS refletido, injeções SQL por erros e blind SQLi baseado em booleano, injeções NoSQL, injeção de template do lado do servidor, inclusão de arquivo local, injeção de comando, XXE, SSRF e vulnerabilidades out-of-band. As descobertas utilizam uma escala de severidade de crítica a informação e uma escala de confiança: certa, firme, tentada.Verificações OAST para vulnerabilidades 'cegas'.
O Vigolium consegue verificar XSS cego, SSRF cego, XXE cego e RCE cego através de mecanismos de callback, incluindo o interactsh. Isso é necessário para casos em que a vulnerabilidade não se manifesta diretamente na resposta HTTP, mas o servidor faz uma solicitação externa de DNS/HTTP ou executa uma ação atrasada.Mutação ciente do valor — mutação de parâmetros levando em conta o significado do valor.
O scanner classifica os parâmetros por tipo semântico: número, UUID, JWT, e-mail e outras opções, e em seguida, escolhe mutações para o contexto. Isso deve reduzir o ruído em comparação com a substituição grosseira de payloads iguais em todos os campos.Suporte a diferentes formatos de entrada.
Como entrada, podem ser passados URLs, especificações OpenAPI/Swagger, coleções Postman, dados do Burp Suite, cURL e Nuclei JSONL. Também é suportada a entrada de URLs via stdin e a execução de fases de varredura separadas.Varredura autenticada e verificações IDOR/BOLA.
O Vigolium suporta várias sessões simultaneamente: as sessões podem ser passadas inline, carregadas de arquivos ou descritas com fluxos de login completos que extraem tokens. Isso é usado para verificações de controle de acesso horizontal e vertical, incluindo IDOR/BOLA e elevações de privilégio.Verificações de frameworks e vazamentos típicos.
Na lista de módulos, há verificações para Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express e ASP.NET/IIS. Por exemplo, para Spring, são verificadas endpoints Actuator abertas, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia e consoles de servidores de aplicações Java; para Next.js, vazamentos através de /_next/data, SSRF no Image Optimizer e contornos de middleware.Extensões JavaScript.
O usuário pode escrever seus próprios módulos e hooks em JavaScript através do motor JS embutido com API HTTP, que considera sessões. Uma limitação importante: tais extensões podem executar comandos arbitrários e não são isoladas em sandbox, portanto, devem ser tratadas como código executável comum.Uma fase separada de triagem para os resultados.
Nos testes de segurança assistidos por LLM, muitas vezes surge o problema de descobertas plausíveis, mas não reproduzíveis. O autor do Vigolium descreve a triagem como uma passagem separada: primeiro, o scanner coleta candidatos e, em seguida, uma verificação separada reavalia cada descoberta com provas.Restrições orçamentárias para o modo agente.
Para a varredura agendada, é possível limitar os tokens, o número de chamadas de ferramentas, o número de iterações de triagem e o tempo total de execução. Isso é importante para CI e pentests com tempo fixo: o agente não deve escavar indefinidamente um único alvo e queimar o orçamento em hipóteses pouco úteis.Relatórios, fila e escalonamento.
No Native Scan, são anunciados um pool de workers concorrentes, limitação de taxa por host, fila híbrida em memória, em disco ou no Redis, além de relatórios HTML autossuficientes. As opções de saída disponíveis incluem console, JSONL e HTML.Modo servidor, API e integração com Burp Suite.
O Vigolium pode ser executado como servidor API, aceitar tráfego, incluir um proxy HTTP transparente e escanear automaticamente os dados recebidos. Para o Burp Suite, há uma extensão separada chamada burp-vigolium, que permite o envio de tráfego ao vivo para o servidor Vigolium.Workbench e Console.
Além do CLI, o projeto descreve Workbench — um painel auto-hospedado para visualização de resultados, gerenciamento de projetos e rastreamento de descobertas. Console — uma camada comercial em nuvem para varredura gerenciada, relatórios centralizados, colaboração e agendamento de verificações.
Instalação
O projeto oferece instalação por meio de script shell, npm, Docker, Homebrew, Bun e construção a partir do código-fonte. Para a construção a partir do código-fonte, são especificados os requisitos no README Go 1.26+ e bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
Os desenvolvedores alertam separadamente que o Vigolium é uma ferramenta de segurança ofensiva: o modo agente é executado sem sandbox e recebe acesso total ao shell, ao sistema de arquivos e à rede do host, e as extensões também podem executar comandos arbitrários. Portanto, recomenda-se que as verificações do agente sejam realizadas em um contêiner descartável ou em uma máquina virtual limitada ao escopo de um teste específico.
Fonte: linux.org.ru