

A empresa Bitdefender Labs, que realiza pesquisas em segurança de software, revelou detalhes sobre um novo malware que ataca dispositivos Android. Segundo especialistas, ele se comporta de maneira um pouco diferente da maioria das ameaças comuns, pois não ataca todos os dispositivos. Em vez disso, o vírus escolhe usuários dos quais pode obter os dados mais valiosos.
Os desenvolvedores do malware impediram que ele atacasse usuários em determinadas regiões, incluindo países que anteriormente faziam parte da União Soviética, África e Oriente Médio. A Austrália, de acordo com as pesquisas, é o principal alvo dos hackers. Também houve um grande número de dispositivos infectados nos Estados Unidos, Canadá e alguns países europeus.
O malware foi descoberto pela primeira vez pelos especialistas no início deste ano, embora tenha começado a se espalhar em 2016, e, estima-se, durante esse período infectou os dispositivos de centenas de milhares de usuários. Desde o início deste ano, o software já atingiu dezenas de milhares de dispositivos.
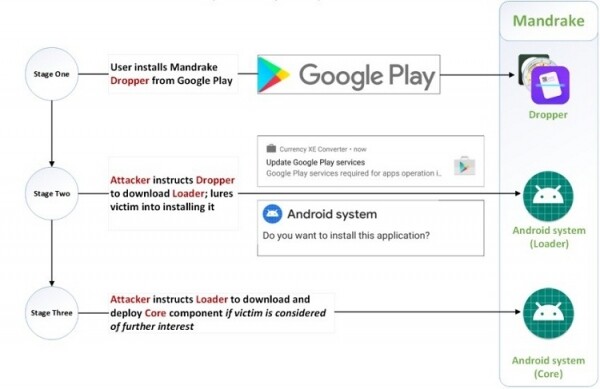
A razão pela qual o vírus permaneceu despercebido na Google Play por tanto tempo é que o código malicioso, na verdade, não está incluído nos próprios aplicativos, mas utiliza um processo que aciona funções de espionagem apenas sob instruções diretas, e os hackers por trás disso não ativam essas funções durante os testes realizados pelo Google. No entanto, quando o código malicioso é ativado, o aplicativo pode acessar praticamente qualquer dado do dispositivo, incluindo informações necessárias para o login em sites e aplicativos.
Bogdan Botezatu, diretor de pesquisa e relatório sobre ameaças na Bitdefender, classificou o Mandrake como um dos malwares mais poderosos para Android. Seu objetivo final é obter controle total sobre o dispositivo e comprometer as contas dos usuários.
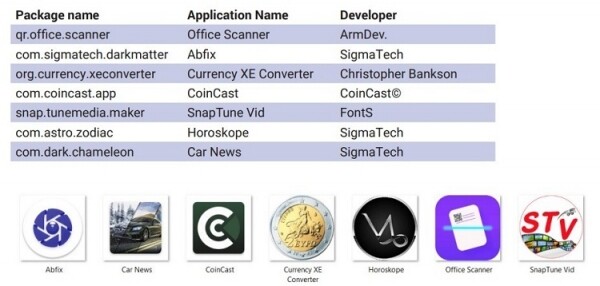
Para permanecer invisível por muitos anos, o Mandrake foi disseminado por meio de vários aplicativos no Google Play, publicados sob diferentes nomes de desenvolvedores. Os aplicativos usados para espalhar o malware também são relativamente bem mantidos para manter a ilusão de que esses programas são confiáveis. Os desenvolvedores frequentemente respondem a comentários, e muitos aplicativos têm páginas de suporte nas redes sociais. O mais interessante é que os aplicativos se apagam completamente do dispositivo assim que obtêm todas as informações necessárias.
O Google não comentou sobre a situação, e é bem provável que a ameaça ainda esteja ativa. A melhor maneira de evitar a infecção por Mandrake é instalar aplicativos testados e comprovados de desenvolvedores confiáveis.
Fonte: 3dnews.ru
