

O projeto vSMTP desenvolve um novo servidor de e-mail (MTA), focado em garantir alto desempenho e fornecer flexibilidade nas opções de filtragem e gerenciamento de tráfego. O código do projeto é escrito na linguagem Rust e é distribuído sob a licença GPLv3.
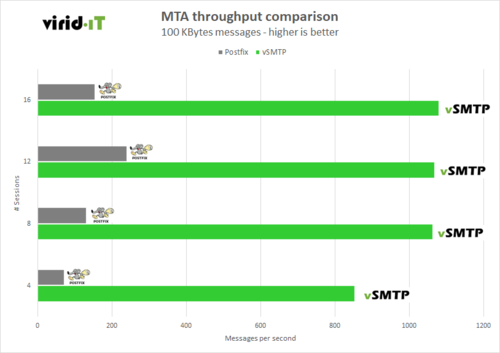
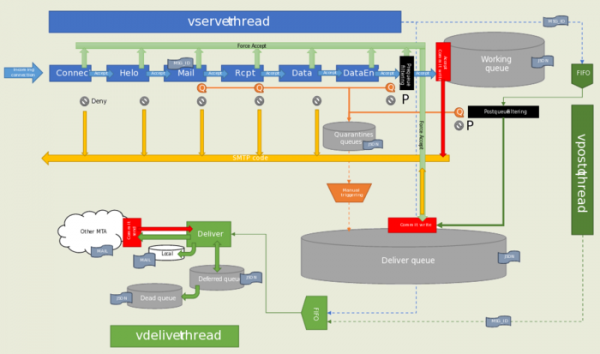
De acordo com os resultados dos testes publicados pelos desenvolvedores, o vSMTP é dez vezes mais rápido do que os MTA concorrentes. Por exemplo, o vSMTP apresentou uma capacidade de throughput de 4-13 vezes superior à do Postfix 3.6.4 ao enviar mensagens de 100 KB com 4-16 sessões simultâneas. O alto desempenho é alcançado através da utilização de uma arquitetura multithread, onde canais assíncronos são usados para a interação entre threads.
O vSMTP se desenvolve com uma forte ênfase na segurança, o que é alcançado através de testes intensivos utilizando tanto testes estáticos quanto dinâmicos, além do uso da linguagem Rust, que, quando bem utilizada, evita muitos erros relacionados ao gerenciamento de memória. Os arquivos de configuração são definidos no formato TOML.
Uma característica do projeto é a presença de uma linguagem embutida, o vSL, para a criação de scripts de filtragem de e-mails, permitindo a criação de regras muito flexíveis para a filtragem de conteúdo indesejado e gerenciamento de tráfego. A linguagem é baseada no Rhai, que utiliza tipagem dinâmica, permitindo a inserção de código em programas em Rust e fornecendo uma sintaxe que lembra uma mistura de JavaScript e Rust. Os scripts têm acesso a uma API para inspecionar e modificar mensagens recebidas, redirecionar mensagens e gerenciar sua entrega em hosts locais e remotos. Os scripts também suportam conexão a SGBDs, a execução de comandos arbitrários e a colocação de e-mails em quarentena. Além do vSL, o vSMTP também suporta SPF e filtros baseados em listas de open relays para combater mensagens indesejadas.
Os planos para a próxima versão destacam a possibilidade de integração com bancos de dados baseados em SQL (atualmente, os dados sobre endereços e hosts são fornecidos no formato CSV) e suporte a mecanismos de autenticação DANE (DNS-Based Authentication of Named Entities) e DMARC (Domain-based Message Authentication). Em versões mais avançadas, está previsto implementar mecanismos BIMI (Brand Indicators for Message Identification) e ARC (Authenticated Received Chain), integração com Redis, Memcached e LDAP, ferramentas para proteção contra DDoS e bots de SPAM, e plugins para realizar verificações em pacotes antivírus (ClamAV, Sophos, etc.).
Fonte: opennet.ru
