

Foi lançado o novo distribuidor Kali Linux 2021.4, destinado a testar sistemas em busca de vulnerabilidades, realizar auditorias, analisar informações residuais e identificar as consequências de ataques maliciosos. Todas as inovações originais desenvolvidas dentro do distribuidor estão disponíveis sob a licença GPL e acessíveis através de um repositório Git público. Vários tipos de imagens ISO foram preparadas para download, com tamanhos de 466 MB, 3,1 GB e 3,7 GB. As compilações estão disponíveis para arquiteturas i386, x86_64, ARM (armhf e armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). A interface padrão é o ambiente de desktop Xfce, mas o suporte opcional é oferecido para KDE, GNOME, MATE, LXDE e Enlightenment e17.
O Kali inclui uma das mais completas seleções de ferramentas para profissionais da área de segurança da informação: desde ferramentas para teste de aplicações web e penetrações em redes sem fio até programas para leitura de dados de chips de identificação RFID. O pacote inclui uma coleção de exploits e mais de 300 utilitários especializados para verificação de segurança, como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Além disso, a distribuição inclui ferramentas para acelerar a quebra de senhas (Multihash CUDA Brute Forcer) e chaves WPA (Pyrit) usando as tecnologias CUDA e AMD Stream, que permitem utilizar GPUs das placas de vídeo NVIDIA e AMD para realizar operações de cálculo.
No novo lançamento:
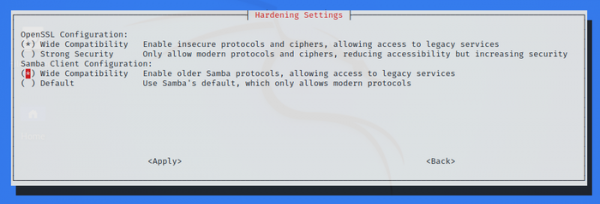
- O cliente Samba foi reconfigurado para garantir compatibilidade com qualquer servidor Samba, independentemente da versão do protocolo escolhida no servidor, facilitando a detecção de servidores Samba vulneráveis na rede. O modo de compatibilidade pode ser alterado através da ferramenta kali-tweaks.

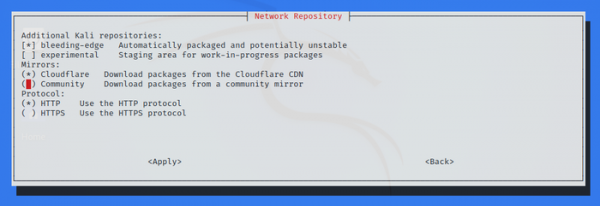
- Nas configurações do kali-tweaks, há a opção de acelerar a entrega de atualizações utilizando a rede de entrega de conteúdo CloudFlare.

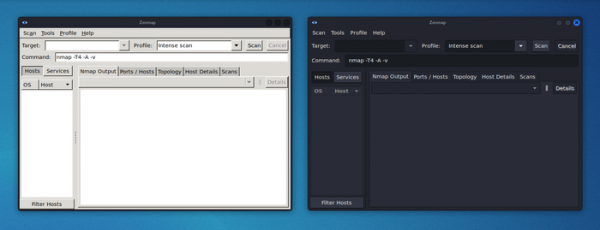
- A ferramenta Kaboxer agora suporta a alteração de temas e conjuntos de ícones, incluindo a implementação de um tema escuro.

- Novas utilidades foram adicionadas:
- Dufflebag — busca de informações confidenciais em partições EBS;
- Maryam — framework OSINT open source;
- Name-That-Hash — identificação do tipo de hash;
- Proxmark3 — ataques a etiquetas RFID utilizando dispositivos Proxmark3;
- Reverse Proxy Grapher — construção de diagramas de fluxo de dados através de um proxy reverso;
- S3Scanner — escanear ambientes S3 inseguros e listar seu conteúdo;
- Spraykatz — extração de credenciais de sistemas Windows e ambientes baseados em Active Directory;
- truffleHog — análise de dados confidenciais em repositórios Git;
- Web of trust grapher (wotmate) — implementação do PGP pathfinder.
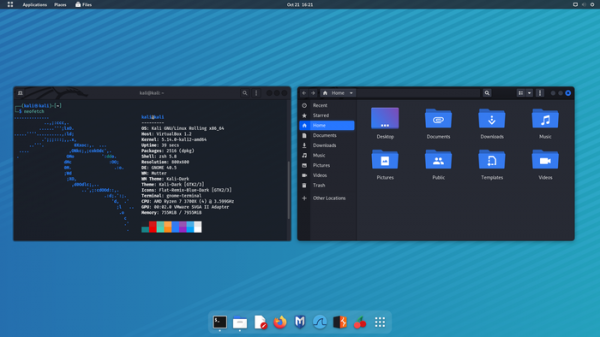
- As versões das áreas de trabalho Xfce, GNOME 41 e KDE Plasma 5.23 foram atualizadas, e a aparência dos botões de controle de janelas foi unificada em diferentes áreas de trabalho.

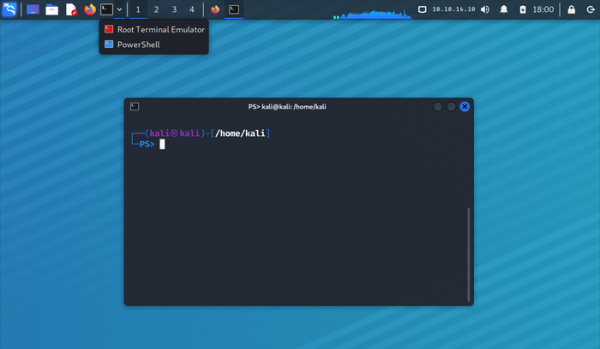
- No Xfce, o layout dos itens na barra foi otimizado para economizar espaço horizontal na tela. Widgets para monitoramento da carga da CPU e exibição de parâmetros foram adicionados à barra. VPNNo gerenciador de tarefas, foi implementado um modo mais compacto que exibe apenas os ícones dos aplicativos. Ao visualizar o conteúdo, para áreas de trabalho virtuais em vez de miniaturas, apenas botões são exibidos.

- Foi aprimorado o suporte para sistemas Apple baseados no chip ARM M1.
- Na edição para sistemas ARM, o sistema de arquivos ext4 é usado por padrão para a partição raiz (em vez de ext3), foi adicionada a compatibilidade com a placa Raspberry Pi Zero 2 W, e para as placas Raspberry Pi, foi possibilitada a inicialização a partir de pen drives. Para o laptop Pinebook Pro, foi implementada a capacidade de overclock do processador até 2GHz.
- Simultaneamente, foi preparado o lançamento do NetHunter 2021.4, um ambiente para dispositivos móveis baseado na plataforma Android, com um conjunto de ferramentas para testar sistemas quanto a vulnerabilidades. Com o NetHunter, é possível verificar a realização de ataques específicos para dispositivos móveis, como a emulação do funcionamento de dispositivos USB (BadUSB e HID Keyboard — emulação de um adaptador USB de rede que pode ser usado para ataques MITM, ou um teclado USB que faz a substituição de caracteres) e a criação de pontos de acesso falsos (MANA Evil Access Point). O NetHunter é instalado no ambiente padrão da plataforma Android na forma de uma imagem chroot, onde é executada uma versão especialmente adaptada do Kali Linux. A nova versão também inclui o Social-Engineer Toolkit e o módulo Spear Phishing Email Attack.
Fonte: opennet.ru
