

Foi lançado o distribuidor Kali Linux 2022.2, destinado a testar sistemas quanto a vulnerabilidades, realizar auditorias, analisar informações remanescentes e identificar consequências de ataques cibernéticos. Todos os trabalhos originais criados no âmbito do distribuidor são distribuídos sob a licença GPL e estão disponíveis através de um repositório Git público. Várias opções de imagens ISO foram preparadas, com tamanhos de 471 MB, 2,8 GB, 3,5 GB e 9,4 GB. As compilações estão disponíveis para as arquiteturas i386, x86_64, ARM (armhf e armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Por padrão, o ambiente desktop Xfce é sugerido, mas suporte opcional é oferecido para KDE, GNOME, MATE, LXDE e Enlightenment e17.
O Kali inclui uma das mais completas seleções de ferramentas para profissionais da área de segurança da informação: desde ferramentas para teste de aplicações web e penetrações em redes sem fio até programas para leitura de dados de chips de identificação RFID. O pacote inclui uma coleção de exploits e mais de 300 utilitários especializados para verificação de segurança, como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Além disso, a distribuição inclui ferramentas para acelerar a quebra de senhas (Multihash CUDA Brute Forcer) e chaves WPA (Pyrit) usando as tecnologias CUDA e AMD Stream, que permitem utilizar GPUs das placas de vídeo NVIDIA e AMD para realizar operações de cálculo.
No novo lançamento:
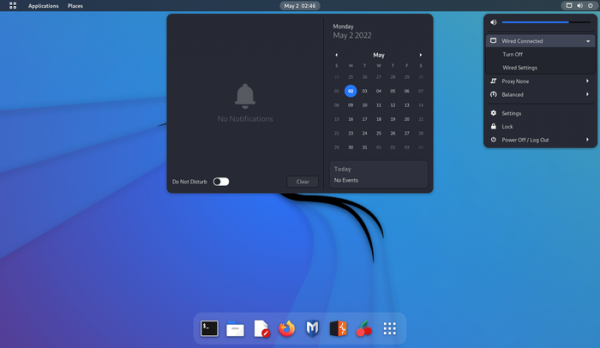
- O ambiente de usuário GNOME foi atualizado para o lançamento 42. Um novo lançamento do painel dash-to-dock foi implementado. Os temas claro e escuro foram atualizados.

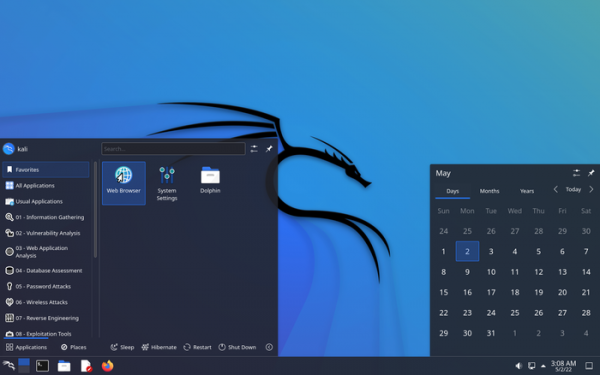
- O desktop KDE Plasma foi atualizado para a versão 5.24.

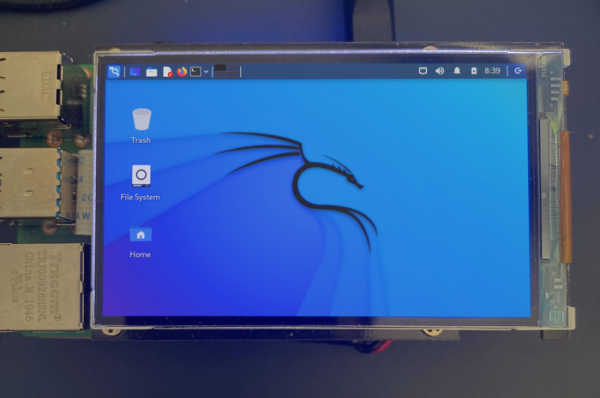
- No utilitário Xfce Tweaks, foi adicionada a opção de habilitar um novo painel simplificado para dispositivos ARM, que, ao contrário do painel padrão do Xfce, cabe em telas menores com baixa resolução (por exemplo, 800×480).

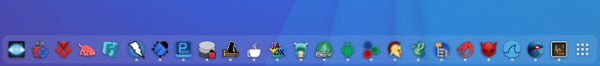
- Novos ícones foram adicionados para os programas evil-winrm e bloodhound, e os ícones para nmap, ffuf e edb-debugger foram atualizados. No KDE e GNOME, ícones próprios para aplicativos especializados com interface gráfica foram fornecidos.

- Foi garantida a cópia automática de arquivos de configuração básicos do diretório /etc/skel para o diretório inicial, sem substituir arquivos já existentes.
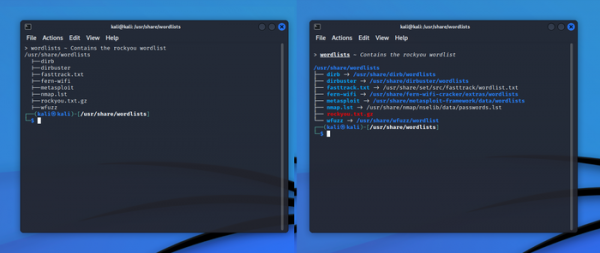
- Ampliadas as funcionalidades relacionadas ao trabalho no console. Incluídos pacotes python3-pip e python3-virtualenv. A realce de sintaxe para zsh foi ligeiramente alterada. A complementação automática de opções para John The Ripper foi adicionada. Implementado o destaque de tipos de arquivos em pacotes de recursos (wordlists, windows-resources, powersploit).

- Adicionados recursos para trabalhar com snapshots no sistema de arquivos Btrfs. Possibilidade de criar snapshots inicializáveis, avaliar as diferenças entre snapshots, visualizar o conteúdo dos snapshots e criar snapshots automaticamente.
- Novas utilidades foram adicionadas:
- BruteShark — um programa para inspecionar tráfego de rede e extrair dados confidenciais, como senhas.
- Evil-WinRM — Shell WinRM.
- Hakrawler — um bot de busca para identificar pontos de entrada e recursos.
- Httpx — ferramenta para HTTP.
- LAPSDumper — salva senhas LAPS (Local Administrator Password Solution).
- PhpSploit — um framework para organizar login remoto.
- PEDump — criação de dump de arquivos executáveis Win32.
- SentryPeer — honeypot para VoIP.
- Sparrow-wifi — analisador Wi-Fi.
- wifipumpkin3 — framework para criar pontos de acesso fictícios.
- A construção do Win-Kex (Windows + Kali Desktop EXperience) foi atualizada, destinada a ser executada no Windows no ambiente WSL2 (Windows Subsystem for Linux). Foi fornecida a possibilidade de executar aplicativos GUI com privilégios de root usando sudo.
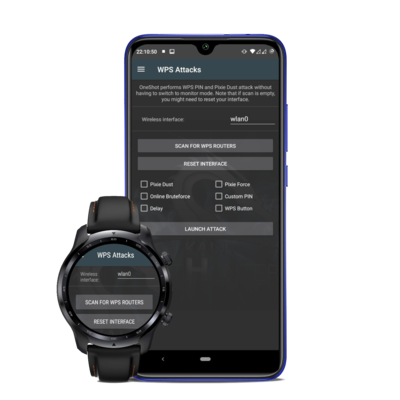
- Simultaneamente, foi preparado o lançamento do NetHunter 2022.2, um ambiente para dispositivos móveis baseado na plataforma Android com uma coleção de ferramentas para testar sistemas em busca de vulnerabilidades. Com o NetHunter, é possível verificar ataques específicos para dispositivos móveis, como a emulação do funcionamento de dispositivos USB (BadUSB e HID Keyboard — emulação de um adaptador USB de rede que pode ser usado para ataques MITM, ou de um teclado USB realizando a substituição de caracteres) e a criação de pontos de acesso falsos (MANA Evil Access Point). O NetHunter é instalado no ambiente padrão da plataforma Android na forma de uma imagem chroot, na qual é executada uma versão especialmente adaptada do Kali Linux. A nova versão apresenta uma nova aba WPS Attacks, permitindo o uso do script OneShot para realizar vários ataques ao WPS.

Fonte: opennet.ru
