

Foi lançado o distribuidor Kali Linux 2023.2, baseado na base de pacotes Debian e destinado a testar sistemas em busca de vulnerabilidades, realizar auditorias, analisar informações residuais e identificar as consequências de ataques de invasores. Todos os desenvolvimentos originais criados no âmbito do distribuidor são distribuídos sob a licença GPL e estão disponíveis através de um repositório Git público. Vários tipos de imagens ISO foram preparados para download, com tamanhos de 443 MB, 2.8 GB e 3.7 GB. As versões estão disponíveis para arquiteturas i386, x86_64, ARM (armhf e armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). O ambiente de trabalho pré-definido é o Xfce, mas suportes opcionais para KDE, GNOME, MATE, LXDE e Enlightenment e17 também estão disponíveis.
O Kali inclui uma das mais completas seleções de ferramentas para profissionais da área de segurança da informação: desde ferramentas para teste de aplicações web e penetrações em redes sem fio até programas para leitura de dados de chips de identificação RFID. O pacote inclui uma coleção de exploits e mais de 300 utilitários especializados para verificação de segurança, como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Além disso, a distribuição inclui ferramentas para acelerar a quebra de senhas (Multihash CUDA Brute Forcer) e chaves WPA (Pyrit) usando as tecnologias CUDA e AMD Stream, que permitem utilizar GPUs das placas de vídeo NVIDIA e AMD para realizar operações de cálculo.
No novo lançamento:
- Uma imagem de máquina virtual separada foi preparada para o hipervisor Hyper-V, pré-configurada para usar o modo ESM (Modo de Sessão Aprimorado, xRDP sobre HvSocket) e capaz de funcionar imediatamente sem configurações adicionais.
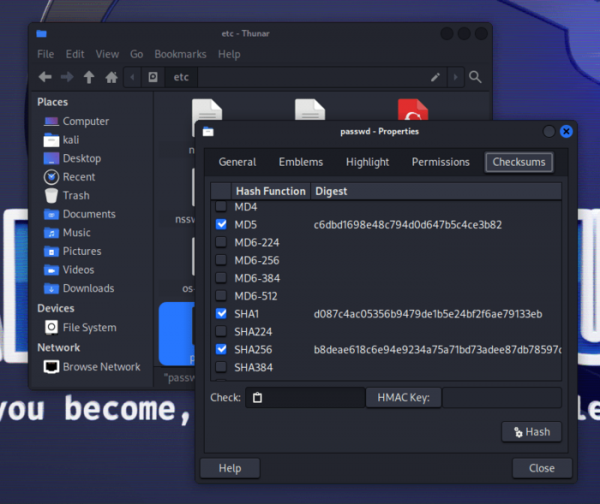
- Na versão padrão fornecida com a área de trabalho Xfce, foi realizada a transição do servidor de som PulseAudio para o servidor multimídia PipeWire (a versão com GNOME já havia sido migrada para o PipeWire anteriormente). servidor O pacote básico com Xfce inclui a extensão GtkHash no gerenciador de arquivos, permitindo calcular rapidamente somas de verificação na janela de propriedades dos arquivos.
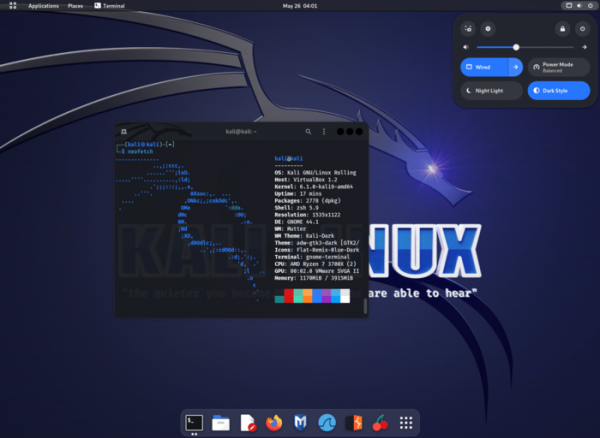
- O ambiente baseado no GNOME foi atualizado para a versão 44, onde a migração de aplicativos para o uso do GTK 4 e da biblioteca libadwaita foi continuada (na GTK4, entre outras, a interface do usuário GNOME Shell e o gerenciador de composição Mutter foram migrados). Um modo de visualização do conteúdo em forma de grade de ícones foi adicionado à caixa de diálogo de seleção de arquivos. Várias mudanças foram feitas no configurador. No menu de alteração rápida das configurações, foi adicionada uma seção para gerenciar Bluetooth.

- Na variante baseada no GNOME, foi adicionada a extensão Tiling Assistant para trabalho com janelas em modo mosaico.

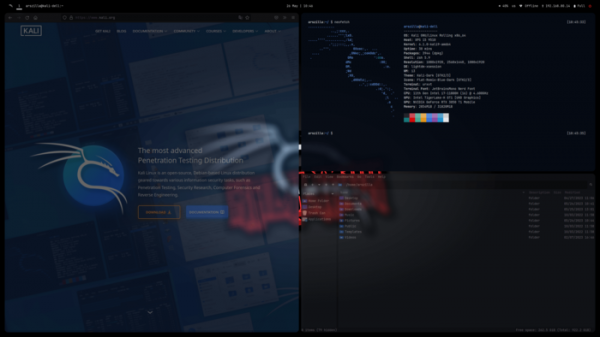
- A variante com área de trabalho baseada no gerenciador de janelas mosaico i3 (meta-pacote kali-desktop-i3) foi completamente reformulada, adquirindo a aparência de um ambiente de usuário completo.
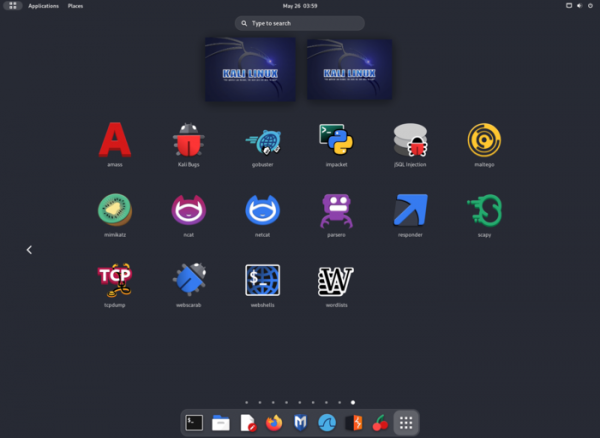
- Os ícones foram atualizados e o menu de aplicativos foi reestruturado.

- Cilium-cli — gerenciamento de clusters Kubernetes.
- Incluídas novas utilidades:
- Cosign — geração de assinaturas digitais para contêineres.
- Eksctl — interface de linha de comando para Amazon EKS.
- Eksctl — command line interface for Amazon EKS.
- Evilginx — framework de ataques MITM para captura de credenciais, Cookies de sessão e contorno da autenticação de dois fatores.
- GoPhish — ferramenta de phishing.
- Humble — analisador de cabeçalhos HTTP.
- Slim — empacotador de imagens de contêiner.
- Syft — gerador de SBoM (Software Bill of Materials), que determina a composição de componentes de software incluídos na imagem do contêiner ou presentes no sistema de arquivos.
- Terraform — plataforma a gestão da infraestrutura.
- Tetragon — analisador baseado em eBPF.
- TheHive — plataforma de resposta a incidentes.
- Trivy — ferramenta para busca de vulnerabilidades e problemas de configuração em contêineres, repositórios e ambientes de nuvem.
- Wsgidav — servidor WebDAV que utiliza WSGI.
- Atualizado o ambiente para dispositivos móveis baseado na plataforma Android — NetHunter, com um conjunto de ferramentas para testar sistemas em busca de vulnerabilidades. Com o NetHunter, é possível verificar a execução de ataques específicos para dispositivos móveis, como a emulação de dispositivos USB (BadUSB e HID Keyboard — emulação de um adaptador USB de rede que pode ser usado para ataques MITM, ou um teclado USB que realiza substituições de caracteres) e a criação de pontos de acesso falsos (MANA Evil Access Point). O NetHunter é instalado no ambiente padrão da plataforma Android como uma imagem chroot, onde uma versão especialmente adaptada do Kali Linux é executada.
Fonte: opennet.ru
