

Foi lançado o release da distribuição Kali Linux 2024.4, baseado na base de pacotes Debian e destinado à teste de sistemas para identificar vulnerabilidades, realizar auditoria de segurança, analisar informações residuais e detectar consequências de ataques. Todos os trabalhos originais criados para a distribuição são distribuídos sob a licença GPL e estão disponíveis através de um repositório Git público. Imagens ISO de 600 MB e 4,1 GB estão preparadas para download. As compilações estão disponíveis para as arquiteturas x86_64, ARM (armhf e armel, Raspberry Pi, Banana Pi, Chromebook ARM, Odroid). São oferecidas as áreas de trabalho Xfce, KDE e GNOME.
Kali oferece uma seleção de ferramentas para profissionais de segurança cibernética, incluindo desde ferramentas para testar aplicativos da web e invasão de redes sem fio até programas para ler dados de chips de identificação RFID. O pacote inclui uma coleção de exploits e cerca de 400 utilitários especializados para verificação de segurança, como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Além disso, a distribuição inclui ferramentas para quebra de senhas (Multihash CUDA Brute Forcer) e chaves WPA (Pyrit), que utilizam GPUs NVIDIA e AMD para aceleração.
No novo lançamento:
- A formação de compilações da distribuição e dos pacotes do kernel Linux para a arquitetura i386 foi encerrada. Os pacotes que podem ser utilizados para executar programas de 32 bits em ambientes de 64 bits permanecem no repositório.
- Por padrão, o Python 3.12 está ativado.
- No cliente SSH, o suporte a chaves baseadas no algoritmo DSA foi encerrado (no início do próximo ano, o código para suporte ao DSA será removido do OpenSSH). Para se conectar a servidores antigos, foi adicionada à instalação base a utilidade ssh1, compilada a partir do OpenSSH 7.5, que continua a suportar o protocolo SSH1.
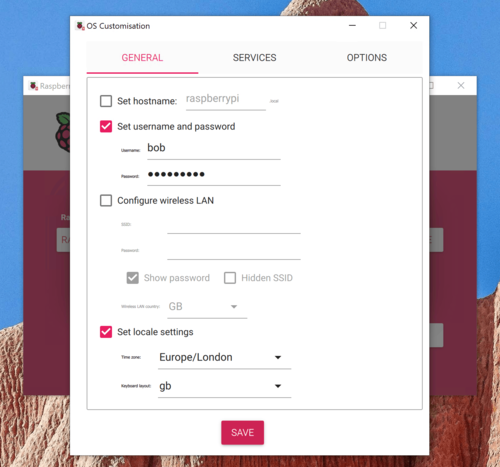
- Adicionada a possibilidade de configurar imagens de sistema para placas Raspberry Pi, usando a utilidade Raspberry Pi Imager. Por exemplo, ao instalar em um cartão SD, é possível adicionar usuários, configurar o fuso horário, copiar suas chaves SSH, ativar o serviço SSH e definir a configuração para conexão a uma rede sem fio. O suporte para a placa Raspberry Pi 5 foi ampliado e o suporte para o computador Raspberry Pi 500 foi adicionado.

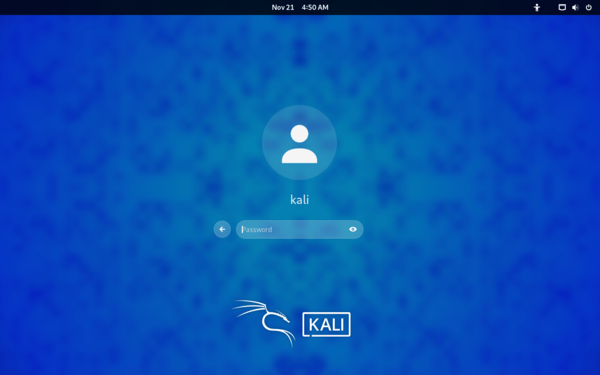
- O ambiente de desktop GNOME foi atualizado para a versão 47. Um novo tema para a tela de login foi introduzido.

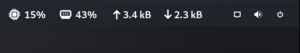
- Adicionado um novo applet para monitoramento do estado do sistema.

Inclui utilitários:
- bloodyad — uma ferramenta para testar a segurança do Active Directory.
- certi — uma utilidade para trabalhar com certificados ADCS (Active Directory Certificate Services).
- chainsaw — busca de artefatos durante a análise forense de sistemas Windows.
- findomain — uma utilidade para identificar subdomínios usados através de força bruta.
- hexwalk — um editor hexadecimal.
- linkedin2username — gerador de lista de usuários potencialmente associados a uma conta corporativa no LinkedIn.
- mssqlpwner — uma ferramenta para atacar MSSQL.
- proximoth — realização de ataques a dispositivos sem fio.
- python-pipx — execução de arquivos executáveis de pacotes Python em um ambiente isolado.
- sara — inspeção de segurança do RouterOS.
- web-cache-vulnerability-scanner — implementação de ataques em sistemas frontend-backend.
- xsrfprobe — verificação de vulnerabilidades do tipo CSRF/XSRF (Cross Site Request Forgery).
- zenmap — GUI para nmap.
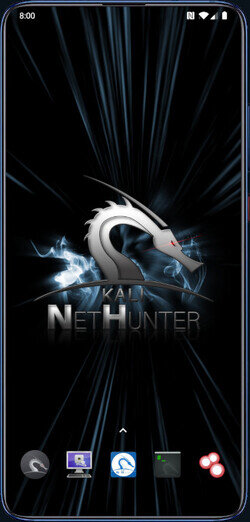
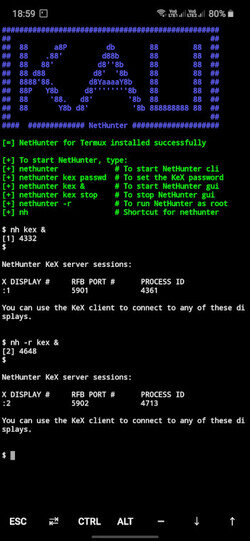
- Atualizado o ambiente para dispositivos móveis baseado na plataforma Android — NetHunter, com um conjunto de ferramentas para testar sistemas em busca de vulnerabilidades. Com o NetHunter, é possível verificar a execução de ataques específicos para dispositivos móveis, como a emulação de dispositivos USB (BadUSB e HID Keyboard — emulação de um adaptador USB de rede que pode ser usado para ataques MITM, ou um teclado USB que realiza substituições de caracteres) e a criação de pontos de acesso falsos (MANA Evil Access Point). O NetHunter é instalado no ambiente padrão da plataforma Android como uma imagem chroot, onde uma versão especialmente adaptada do Kali Linux é executada.
Na nova versão, foi incluído o conjunto de ferramentas Wifipumpkin3 para criação de pontos de acesso sem fio falsos. O catálogo de aplicativos móveis do Kali NetHunter store foi atualizado. As funcionalidades do instalador foram ampliadas. Adicionada a compatibilidade com dispositivos Xiaomi Mi A3 (Android 15), Realme X7 Max 5G e Xiaomi Mi 9 Lite/CC9. Atualizada a compatibilidade com Nokia 6.1/6.1 Plus, Realme C11, Xiaomi Mi 9T, Xiaomi Mi A3 e Xiaomi Pocophone F1.
Fonte: opennet.ru
