

Foi lançado o distribuidor para criação de firewalls OPNsense 21.7, que é um desdobramento do projeto pfSense, criado com o objetivo de formar uma distribuição completamente aberta, que possua funcionalidades em nível de soluções comerciais para a implementação de firewalls e gateways de rede. Ao contrário do pfSense, o projeto se posiciona como não controlado por uma única empresa, sendo desenvolvido com a participação direta da comunidade e possuindo um processo de desenvolvimento totalmente transparente, além de permitir o uso de quaisquer de suas inovações em produtos de terceiros, incluindo comerciais. Os códigos-fonte dos componentes da distribuição, bem como as ferramentas usadas para a compilação, são distribuídos sob a licença BSD. As compilações são preparadas na forma de LiveCD e uma imagem do sistema para gravação em unidades Flash (422 MB).
A base da distribuição é formada pelo código do HardenedBSD, que suporta um fork sincronizado do FreeBSD, no qual são integrados mecanismos de segurança adicionais e técnicas de mitigação contra métodos de exploração de vulnerabilidades. Dentre as funcionalidades do OPNsense, podemos destacar a completa infraestrutura de construção aberta, a possibilidade de instalação na forma de pacotes sobre o FreeBSD comum, ferramentas para balanceamento de carga, uma interface web para organizar a conexão de usuários à rede (Captive portal), a presença de mecanismos de rastreamento de estados de conexão (firewall stateful baseado em pf), definições de limites de largura de banda, filtragem de tráfego, criação VPN baseada em IPsec, OpenVPN e PPTP, integração com LDAP e RADIUS, suporte a DDNS (DNS Dinâmico), sistema de relatórios e gráficos visualmente claros.
O distribuidor oferece ferramentas para a criação de configurações tolerantes a falhas, baseadas na utilização do protocolo CARP, permitindo a execução, além do firewall principal, de um nó de reserva que será automaticamente sincronizado em nível de configuração e assumirá a carga em caso de falha do nó primário. Para o administrador, é oferecida uma interface moderna e simples para a configuração do firewall, construída utilizando o framework web Bootstrap.
Entre as alterações:
- A distribuição é baseada nos desenvolvimentos do HardenedBSD 12.1. Na próxima versão 22.1, está previsto uma transição para o FreeBSD 13.
- Um novo instalador foi proposto, que oferece suporte embutido para instalação em partições com sistema de arquivos ZFS e é adequado para operação em máquinas virtuais, onde o UEFI é utilizado.
- A interface para atualização de firmware foi reformulada.
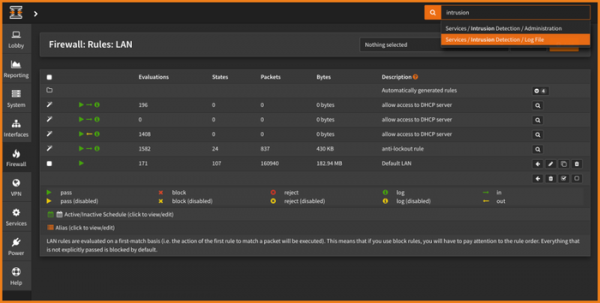
- No log que reflete a atividade de filtragem de tráfego, agora são exibidos os identificadores de regras atualizados para evitar mal-entendidos após a modificação do conjunto de regras.
- Nos templates que permitem associar conjuntos de redes, hosts e portas a um nome simbólico específico nas regras do firewall (aliases), foi adicionada a possibilidade de especificar máscaras de bits (wildcard mask) nas máscaras de rede.
Fonte: opennet.ru
