

Foi lançado o coletor Netflow/IPFIX/sFlow Xenoeye 25.02. O coletor permite coletar estatísticas de tráfego de diversos dispositivos de rede, transmitidas utilizando os protocolos Netflow v5, v9, IPFIX e sFlow, processar os dados, gerar relatórios e criar gráficos. O núcleo do projeto é escrito em linguagem C, e o código é distribuído sob a licença ISC.
O coletor agrega o tráfego da rede com base em campos selecionados e exporta os dados para o PostgreSQL. Com essas informações, é possível construir relatórios, gráficos (usando gnuplot, scripts em Python + Matplotlib) ou dashboards no Grafana. Além disso, o coletor pode executar scripts personalizados ao atingir os limiares ou quando o tráfego cai abaixo dos limites.
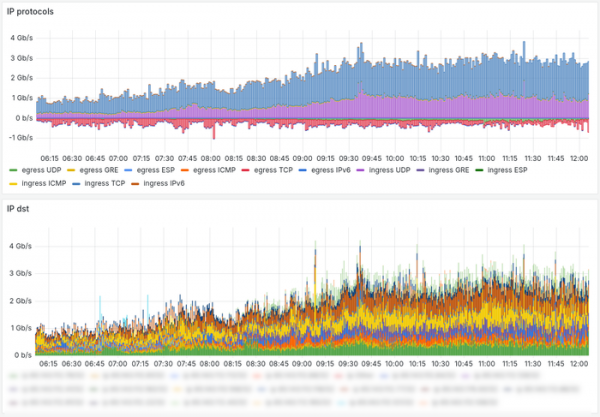
Para calcular a velocidade atual do tráfego, são utilizadas médias móveis. O mecanismo que monitora o desvio dos limiares é projetado para alertar sobre ataques DoS/DDoS e iniciar a supressão por meio de anúncios BGP (Flowspec ou Blackhole). Junto com o coletor, vem um exemplo de script de bot do Telegram que pode notificar sobre anomalias no mensageiro. O coletor não é exigente em termos de recursos, podendo processar o tráfego de pequenas redes em Raspberry/Orange Pi ou em uma máquina virtual com 2-4 GB de RAM.
Mudanças na nova versão:
- Adicionada a compatibilidade com o protocolo sFlow, que implementa a capacidade de analisar o conteúdo (payload) dos pacotes de rede e extrair informações sobre DNS e TLS (HTTPS) SNI. Provedores de hospedagem e proprietários de data centers podem usar essa funcionalidade para combater phishing e avaliar quais domínios sites estão hospedados na rede.
- Adicionada a compatibilidade com objetos de monitoramento aninhados/ hierárquicos, permitindo simplificar algumas configurações com um grande número de objetos e aumentar o desempenho do processamento em comparação com uma lista "plana" de objetos de monitoramento.
- Adicionada a possibilidade de classificação de interfaces — o tráfego de interfaces de rede selecionadas de roteadores ou switches pode ser ignorado ou processado de maneira especial.
- Adicionada a capacidade de monitorar não apenas os picos de tráfego, mas também as quedas abaixo dos limites, o que pode ser útil para monitoramento indireto de determinados servidores ou serviços.
- Adicionada a capacidade de alterar os limites de tráfego sem reiniciar o coletor. Este mecanismo é destinado a situações em que os usuários definem os limites automaticamente, com base em estatísticas de períodos anteriores, e atualizam periodicamente os limites no coletor.
- Adicionado o contêiner LXC para rápida implementação e teste do coletor. O contêiner inclui o coletor com objetos de monitoramento pré-instalados, PostgreSQL e Grafana.
Fonte: opennet.ru
