

Foi lançado o proxy outline-ss-server 1.4, que utiliza o protocolo Shadowsocks para ocultar a natureza do tráfego, contornar firewalls e enganar sistemas de inspeção de pacotes. O servidor é desenvolvido pelo projeto Outline, que também fornece um conjunto de aplicativos cliente e uma interface de gerenciamento, permitindo a rápida implantação de servidores Shadowsocks multiusuário com base no outline-ss-server em ambientes de nuvem pública ou em seu próprio hardware, gerenciar por meio de uma interface web e organizar o acesso dos usuários via chaves. O desenvolvimento e a manutenção do código são realizados pela Jigsaw, uma divisão do Google criada para desenvolver ferramentas de contorno de censura e facilitar a troca livre de informações.
O outline-ss-server é escrito na linguagem Go e é distribuído sob a licença Apache 2.0. Como base, ele utiliza o código do proxy-servidor go-shadowsocks2, criado pela comunidade de desenvolvedores do Shadowsocks. Recentemente, a principal atividade do projeto Shadowsocks se concentrou no desenvolvimento de um novo servidor na linguagem Rust, enquanto a implementação na linguagem Go não recebe atualizações há mais de um ano e está significativamente atrasada em funcionalidade.
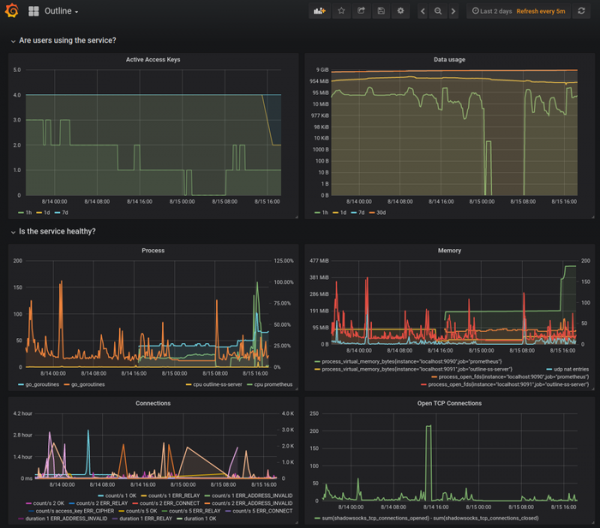
As diferenças entre o outline-ss-server e o go-shadowsocks2 estão na capacidade de suportar a conexão de vários usuários através de uma única porta de rede, na possibilidade de abrir várias portas de rede para receber conexões, no suporte ao reinício a quente e à atualização da configuração sem desconectar, e nos recursos de monitoramento e alteração de tráfego integrados com base na plataforma prometheus.io.
O outline-ss-server também adicionou proteção contra ataques relacionados ao envio de requisições de verificação e à reprodução de tráfego. O ataque por meio de requisições de verificação visa determinar a presença do proxy; por exemplo, um atacante pode enviar conjuntos de dados de diferentes tamanhos para um servidor Shadowsocks alvo e analisar qual volume de dados o servidor lê antes de detectar um erro e fechar a conexão. O ataque de reprodução de tráfego baseia-se na interceptação da sessão entre o cliente e servidor em seguida, tentar reenviar os dados interceptados para determinar a presença do proxy.
Para proteger contra ataques de solicitações de verificação, o servidor outline-ss-server, ao receber dados incorretos, não interrompe a conexão e não exibe um erro, mas continua a aceitar informações, funcionando como um tipo de buraco negro. Para proteger contra a reprodução de dados, os dados recebidos do cliente são verificados adicionalmente quanto a repetições com base nas somas de verificação, armazenadas para as últimas milhares de sequências de handshake (máximo de 40 mil, o tamanho é definido ao iniciar o servidor e consome 20 bytes de memória por sequência). Para bloquear respostas repetidas do servidor, códigos de autenticação HMAC com tags de 32 bits são aplicados em todas as sequências de handshake do servidor.
Em termos de ocultação de tráfego, o protocolo Shadowsocks, na implementação do outline-ss-server, é semelhante ao transporte plugável Obfs4 na rede anônima Tor. O protocolo foi criado para contornar o sistema de censura de tráfego na China ('Grande firewall da China') e permite ocultar de forma eficaz o tráfego que é redirecionado por outro servidor (o tráfego é problemático de identificar devido à anexação de uma sequência aleatória e simulação de um fluxo contínuo).
Como protocolo para a proxy de solicitações, é utilizado o SOCKS5 — um proxy que suporta SOCKS5 é iniciado no sistema local, que encapsula o tráfego em um servidor remoto, a partir do qual as solicitações são realmente executadas. O tráfego entre o cliente e o servidor é colocado em um túnel criptografado (é suportada a criptografia autenticada AEAD_CHACHA20_POLY1305, AEAD_AES_128_GCM e AEAD_AES_256_GCM), cuja ocultação é a principal tarefa do Shadowsocks. É suportada a organização de túneis TCP e UDP, bem como a criação de túneis arbitrários, sem limitação ao SOCKS5, por meio do uso de plugins que lembram transportes plugáveis no Tor.
Fonte: opennet.ru
