

Após um ano de desenvolvimento, foi lançado o novo ramo estável do analisador de rede Wireshark 4.6. O programa suporta mais de mil protocolos de rede e várias dezenas de formatos de captura de tráfego. Ele fornece uma interface gráfica para criação de filtros, captura de tráfego, análise de dumps salvos e inspeção de pacotes. Recursos avançados são suportados, como a reordenação da sequência de pacotes, extração e salvamento do conteúdo de arquivos transmitidos usando diferentes protocolos, reprodução de streams VoIP e RTP, decodificação de IPsec, ISAKMP, Kerberos, SNMPv3, SSL/TLS, WEP e WPA/WPA2. O código do projeto é distribuído sob a licença GPLv2.
Principais inovações do Wireshark 4.6.0:
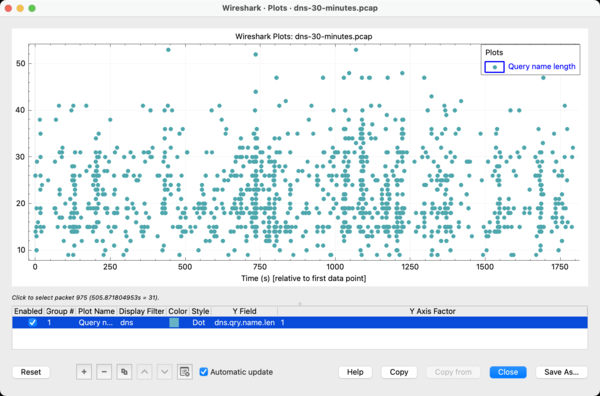
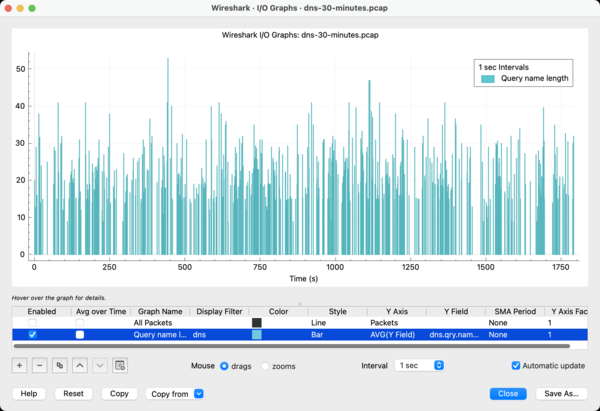
- No menu 'Estatísticas', foi adicionada a seção de gráficos com o modo 'Gráficos'. Diferente do modo anteriormente disponível 'Gráficos I/O', que refletia histogramas das médias ao longo do tempo, o modo 'Gráficos' visualiza a distribuição dos valores reais, tornando mais evidentes os padrões recorrentes.

- Os gráficos 'Gráfico I/O' foram otimizados para exibição em telas de baixa resolução.

- Adicionada a capacidade de compressão de streams de tráfego capturados durante a gravação, em vez de durante a rotação de um arquivo já gravado. Para trabalhar com streams que são comprimidos em tempo real no TShark, pode-se usar a opção '--compress'.
- Adicionada a possibilidade de copiar a lista de pacotes no formato HTML (o menu agora inclui a opção 'Editar > Copiar > como HTML').
- No menu 'Visualizar', foi adicionada a opção para reanalisar pacotes manualmente (Redissecar Pacotes), que pode ser utilizada em caso de alteração da chave de criptografia ou do host DNS associado a endereço IP.
- Foi implementada a possibilidade de exportar certificados X.509, usando o menu 'Arquivo > Exportar Objetos' no Wireshark e a opção '--export-objects' no TShark.
- Adicionada suporte à decodificação de pacotes NTP transmitidos usando o protocolo NTS (Network Time Security).
- Na decodificação de pacotes MACsec, é fornecida a possibilidade de uso do módulo de decodificação (dissector) MKA.
- Nos módulos de decodificação de tráfego HTTP e HTTP/2, foi adicionada suporte ao conteúdo comprimido utilizando o algoritmo Zstandard.
- Na janela 'Seguir Stream', foi adicionada a capacidade de rastrear identificadores de streams MPEG 2 (Transport Stream PID) para extração de áudio e vídeo para reprodução posterior.
- Nos diálogos "Conversations" e "Endpoints table" foi adicionada a suporte ao protocolo DNP 3 (Protocolo de Rede Distribuída 3).
- Foi adicionada a suporte à marcação de fluxos HTTP2, transmitidos em sessões 3GPP sobre interfaces de rede 5G.
- Na plataforma Linux, foi disponibilizada a possibilidade de capturar tráfego usando extensões BPF "inbound", "outbound" e "ifindex", compiladas através do diálogo "Compiled Filter".
- Na API Lua, foi adicionada a suporte para funções Libgcrypt para criptografia simétrica.
- Foi adicionada a suporte à decodificação dos formatos de arquivos RIFF (Formato de Intercâmbio de Recursos) e TTL.
- Foi adicionada a suporte aos protocolos e formatos:
- Pacotes de Chaves Assimétricas (AKP),
- HTTP Binário,
- BIST TotalView-ITCH (BIST-ITCH),
- BIST TotalView-OUCH (BIST-OUCH),
- Bluetooth Android HCI (HCI ANDROID),
- Bluetooth Intel HCI (HCI INTEL),
- Contexto COSE do BPSec,
- SC Padrão do BPSec,
- Protocolo de Captura Commsignia (C2P),
- DECT NR+ (DECT-2020 Nova Rádio),
- DLMS/COSEM,
- Difusão Efêmera de Diffie-Hellman Sobre COSE,
- Protocolo de Rede Identificador-Locador (ILNP),
- Trailer do dispositivo LDA Neo (LDA_NEO_TRAILER),
- Protocolo de Descoberta de Serviço Lenbrook (LSDP),
- LLC V1,
- Navitrol (mensageiro),
- Protocolo de Estabelecimento de Chave de Segurança de Tempo de Rede (NTS-KE),
- Ouster VLP-16,
- Emulação de Linha Privada (PLE),
- RC V3,
- RCG,
- Roughtime,
- Mensagem de Navegação SBAS L5,
- SGP.22 GSMA Provisão Remota de SIM (SGP.22),
- SGP.32 GSMA Provisão Remota de SIM (SGP.32),
- SICK CoLA,
- Canal de Depuração Silabs,
- Protocolo de Medição e Calibração Universal (XCP),
- Protocolo de Transferência de Imagens USB (USB-PTP),
- VLP-16,
- Protocolo Interno vSomeIP (vSomeIP).
- Para macOS, em vez de pacotes separados para as arquiteturas Arm e Intel, foram preparadas compilações universais.
- Nas compilações para macOS e Windows, foi implementada a possibilidade de forçar o modo escuro ou claro, independentemente das configurações do sistema. A biblioteca Qt nas compilações para Windows e macOS foi atualizada para a versão 6.9.3 (anteriormente fornecida a versão 6.5.3). O suporte ao AirPcap e WinPcap foi interrompido, sendo recomendado o uso do Npcap.
- A biblioteca libxml2 foi incluída como dependência obrigatória.
Fonte: opennet.ru
