

Foi lançado o navegador especializado Tor Browser 11.0.2, focado na anonimidade, segurança e privacidade. Ao usar o Tor Browser, todo o tráfego é direcionado apenas pela rede Tor, e não é possível acessar diretamente pela conexão de rede padrão do sistema atual, o que impede o rastreamento do verdadeiro endereço IP do usuário (em caso de ataque ao navegador, os atacantes podem acessar os parâmetros de rede do sistema; portanto, para bloquear completamente possíveis vazamentos, é recomendável usar produtos como Whonix). As compilações do Tor Browser foram preparadas para Linux, Windows e macOS.
Para garantir proteção adicional, o Tor Browser inclui a extensão HTTPS Everywhere, que permite a criptografia do tráfego em todos os sites onde isso é possível. Para reduzir a ameaça de ataques que utilizam JavaScript e bloquear plugins por padrão, a extensão NoScript é incluída. Alternative transports são usados para combater bloqueios e inspeções de tráfego. Para proteger contra a identificação de características específicas de visitantes, as APIs WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices e screen.orientation foram desativadas ou limitadas, além de serem desativadas funções de envio de telemetria, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, "link rel=preconnect", e a libmdns foi modificada.
Na nova versão, houve a sincronização com a base de código da versão Firefox 91.4.0, que corrigiu 15 vulnerabilidades, das quais 10 estão marcadas como críticas. Sete vulnerabilidades são causadas por problemas de gerenciamento de memória, como estouros de buffer e acesso a áreas de memória já liberadas, podendo potencialmente levar à execução de código malicioso ao abrir páginas especialmente formatadas. Algumas fontes ttf foram removidas da compilação para a plataforma Linux, pois seu uso causava falhas na renderização de texto em elementos de interface no Fedora Linux. A configuração "network.proxy.allow_bypass", que controla a atividade de proteção contra o uso incorreto da API de proxy em extensões, foi desativada. Para o transporte obfs4, um novo gateway "deusexmachina" foi utilizado por padrão.
Enquanto isso, a história da censura do Tor na Rússia continua. O Roskomnadzor alterou no registro de sites proibidos a máscara dos sites bloqueados. domínios com "www.torproject.org" para "*.torproject.org" e ampliou a lista de endereços IP que devem ser bloqueados. Devido a essa mudança, a maioria dos subdomínios do projeto Tor está bloqueada, incluindo blog.torproject.org, gettor.torproject.org e support.torproject.org. O forum.torproject.net, hospedado na infraestrutura Discourse, permanece acessível. Gitlab.torproject.org e lists.torproject.org estão parcialmente disponíveis, após inicialmente perderem o acesso, mas que foi recuperado, provavelmente após a mudança de endereços IP (atualmente, gitlab está direcionado para o host gitlab-02.torproject.org).
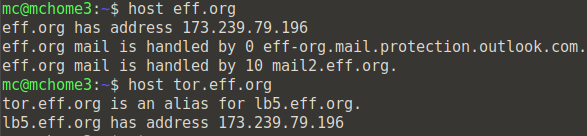
Não foram mais registradas proibições dos gateways e nós da rede Tor, assim como do host ajax.aspnetcdn.com (CDN da Microsoft), utilizado no transporte meek-asure. Aparentemente, os experimentos de bloqueio dos nós da rede Tor cessaram após o bloqueio do site do Tor. A situação é desafiadora com o espelho tor.eff.org, que continua funcional. O problema é que o espelho tor.eff.org está vinculado ao mesmo endereço IP, utilizado para o domínio eff.org da organização EFF (Electronic Frontier Foundation), portanto, o bloqueio de tor.eff.org levará a um bloqueio parcial do site da famosa organização de direitos humanos.
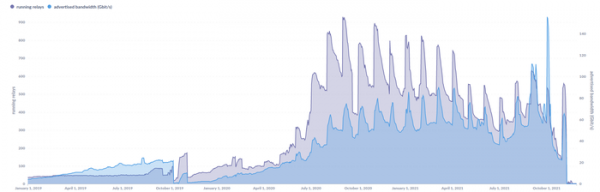
Além disso, vale destacar a publicação de um novo relatório sobre possíveis tentativas de realização de ataques de desanonimização de usuários do Tor, vinculadas ao grupo KAX17, identificado por um email de contato fictício específico nas configurações dos nós. Durante setembro e outubro, o projeto Tor bloqueou 570 nós potencialmente maliciosos. No pico, o grupo KAX17 conseguiu aumentar o número de nós controlados na rede Tor para 900, distribuídos em 50 diferentes provedores, o que corresponde a aproximadamente 14% do total de relés (para comparação, em 2014 os atacantes conseguiram obter controle sobre quase metade dos relés do Tor, e em 2020 sobre 23,95% dos nós de saída).
A disponibilização de um grande número de nós controlados por um único operador permite a desanonimização de usuários através de um ataque do tipo Sybil, que pode ser realizado quando atacantes controlam os primeiros e últimos nós na cadeia de anonimização. O primeiro nó na cadeia Tor conhece o endereço IP do usuário, enquanto o último conhece o endereço IP do recurso solicitado, o que permite a desanonimização da solicitação através da adição de uma certa marca oculta nos cabeçalhos dos pacotes, que permanece inalterada ao longo de toda a cadeia de anonimização, e da análise dessa marca no nó de saída. Com nós de saída sob controle, os atacantes também podem modificar o tráfego não criptografado, por exemplo, removendo redirecionamentos para versões HTTPS de sites e interceptando conteúdo não criptografado.
De acordo com representantes da rede Tor, a maioria dos nós removidos no outono foi utilizada apenas como nós intermediários, não empregados para processar solicitações de entrada e saída. Pesquisadores individuais observam que os nós pertenciam a todas as categorias e a probabilidade de encontrar um nó de entrada controlado pelo grupo KAX17 era de 16%, enquanto a probabilidade para um nó de saída era de 5%. Mas mesmo que isso seja verdade, a probabilidade total de um usuário encontrar simultaneamente um nó de entrada e um de saída do grupo de 900 nós controlados do KAX17 é estimada em 0,8%. Não há evidências diretas do uso dos nós KAX17 para realizar ataques, mas ataques semelhantes não podem ser excluídos.
Fonte: opennet.ru
