

A empresa Google lançou a versão 127 do navegador web Chrome. Ao mesmo tempo, a versão estável do projeto livre Chromium, que serve de base para o Chrome, está disponível. O navegador Chrome se diferencia do Chromium pelo uso dos logotipos do Google, pela presença de um sistema de envio de notificações em caso de falhas, módulos para reprodução de conteúdo de vídeo protegido contra cópias (DRM), um sistema de instalação automática de atualizações, ativação contínua da isolação Sandbox, fornecimento de chaves para a Google API e transmissão de parâmetros RLZ durante as buscas. Para aqueles que precisam de mais tempo para atualizar, uma versão Extended Stable é suportada separadamente, com um acompanhamento de 8 semanas. O próximo lançamento do Chrome 128 está previsto para 20 de agosto.
Principais mudanças no Chrome 127:
- No modo 'incógnito', a função 'HTTPS-First' é ativada por padrão, realizando o redirecionamento automático de solicitações HTTP para HTTPS. Para garantir a funcionalidade em sites que não suportam HTTPS, um retrocesso para HTTP é implementado caso não seja possível executar a solicitação em HTTPS ou ocorram problemas com os certificados. Ao tentar acessar um site via HTTP, uma advertência especial é exibida.
- No armazenamento embutido de certificados raiz (Chrome Root Store), foi decidido interromper a confiança na autoridade certificadora Entrust devido a múltiplas violações das exigências para autoridades certificadoras, não cumprimento dos prazos de resposta a certificados problemáticos, atraso na revogação de certificados, elaboração inadequada de relatórios de incidentes e não conformidade com as regras na emissão do nível EV (Extended Validation), que exige a verificação de documentos de propriedade do domínio e a confirmação da titularidade do recurso. Em razão da falta de ações para corrigir as deficiências identificadas, os certificados TLS emitidos pela Entrust após 31 de outubro de 2024, serão considerados pelo Chrome como não confiáveis. Os certificados emitidos até 31 de outubro continuarão a ser vistos como normais. certificados TLS nível EV (Validação Estendida), que exigem verificação de documentos sobre a propriedade do domínio e confirmação do proprietário do recurso. Devido à falta de ações para corrigir as deficiências identificadas, os certificados TLS emitidos pela Entrust após 31 de outubro de 2024 serão considerados como não confiáveis no Chrome. Os certificados emitidos antes de 31 de outubro continuarão a ser considerados normais.
- O processo de descontinuação gradual do suporte à segunda versão do manifesto do Chrome, que define as capacidades e recursos disponíveis para extensões escritas usando a API WebExtensions, foi iniciado. A desativação das extensões que utilizam a segunda versão do manifesto atualmente afeta apenas uma parte dos usuários das versões beta do Chrome (não das versões estáveis). A migração completa para a terceira versão do manifesto está planejada para ser concluída até junho de 2025.
- Com a proteção avançada do navegador (Navegação Segura > Proteção avançada) ativada, foi implementado o envio para servidores o Google de telemetria adicional com informações sobre as páginas visitadas, se nessas páginas forem utilizados APIs para iniciar vibrações (Vibration) ou controle total do mouse (PointerLock) e do teclado (Keyboard). Se a página aberta estiver na lista negra, o usuário receberá um aviso apropriado e a ação das APIs marcadas será desativada.
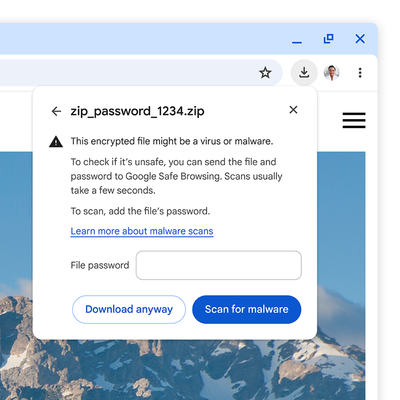
- Os resultados do trabalho de modernização da verificação de arquivos carregados no modo de proteção avançada do navegador (Navegação Segura > Proteção avançada) foram apresentados, onde a submissão de arquivos executáveis e arquivos compactados suspeitos aos servidores do Google para verificação de vírus e malware está ativada. Para verificar a segurança de arquivos compactados criptografados (.zip, .7z e .rar), o navegador solicitará ao usuário a senha para descriptografar o arquivo. O usuário pode recusar a verificação ou inserir a senha, após a qual o navegador enviará o arquivo com a senha para verificação nos servidores do Google. No modo padrão (não avançado) da Navegação Segura, também será solicitado uma senha, mas em vez de enviar o conteúdo do arquivo compactado aos servidores do Google para verificação, apenas os metadados e os hashes dos arquivos contidos no arquivo compactado serão enviados. Foi implementado avisos mais visíveis sobre o download de arquivos perigosos, os quais são exibidos não na barra inferior, mas sob a barra superior.

- Foi proposta uma implementação inicial da especificação de Acesso a Rede Privada, restringindo a possibilidade de carregar recursos de um site publicamente acessível que referenciam hosts em uma rede interna (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8, etc.). O carregamento de tais recursos agora é permitido apenas ao abrir a página em um contexto seguro (através de HTTPS). No futuro, planeja-se restringir totalmente a possibilidade de acesso não controlado a sub-redes intranet internas a partir de páginas abertas em sites públicos, uma vez que tais solicitações são utilizadas por invasores para realizar ataques CSRF em roteadores, pontos de acesso, impressoras, interfaces web corporativas e outros dispositivos e serviços que aceitam solicitações apenas da rede local. Experimentos com bloqueio foram iniciados em 2022 no Chrome 98, mas devido a falhas encontradas, o bloqueio foi adiado.
- No modo 'Origin trials', foi implementado um bloqueio experimental de acesso ao IP 0.0.0.0, uma vez que esse IP pode ser usado para contornar o bloqueio de acesso ao IP 127.0.0.1 (localhost) em plataformas Linux e macOS.
- Na versão para a plataforma Android, a interface para vinculação à conta do Google e sincronização de dados, como senhas salvas e marcadores, foi simplificada. A sincronização agora está integrada ao login na conta e não é apresentada como uma funcionalidade separada nas configurações.
- Na versão para a plataforma Android, a interface de gerenciamento de senhas foi atualizada. Usuários que se conectaram à sua conta do Google, mas não ativaram a sincronização, agora têm a opção de salvar e usar senhas relacionadas à conta do Google.
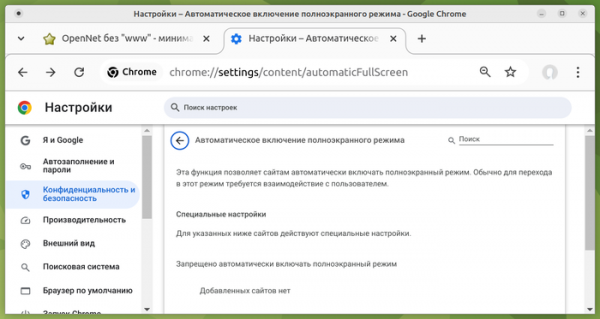
- Adicionada a configuração "Ativação Automática do Modo de Tela Cheia" (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), permitindo que sites ativem automaticamente o modo de tela cheia por meio do método Element.requestFullscreen() sem confirmação do usuário, além de permitir que diálogos do navegador sejam exibidos sem sair do modo de tela cheia. Por padrão, a configuração está desativada e pode ser ativada para sites e aplicativos web específicos. Em combinação com a API de Gerenciamento de Janela e configurações de notificações pop-up (chrome://settings/content/popups), a nova função simplifica o uso de recursos como abrir uma janela pop-up em tela cheia em outro monitor, exibir conteúdo em tela cheia em todas as telas ou em uma tela extra, e alternar conteúdo de tela cheia de um display para outro.

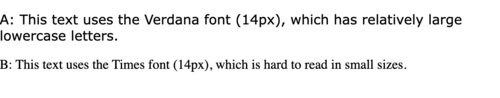
- Adicionado a propriedade CSS font-size-adjust, que permite alterar o tamanho das letras minúsculas em relação ao tamanho das letras maiúsculas definido pela propriedade "font-size", o que pode ser útil, por exemplo, para manter o nível de legibilidade do texto ao utilizar uma família de fontes secundária na falta da principal. As fontes que têm diferentes coeficientes de proporção entre altura de letras minúsculas e o tamanho da fonte têm tamanhos de letras significativamente diferentes, o que, por exemplo, pode tornar o texto ilegível ao substituir a fonte Verdana pela Times.

- Na API para roteamento estático de Service Workers (Service Worker Static Routing), que permite determinar como carregar determinados recursos e desativar a chamada do Service Worker para recursos que podem ser recuperados do cache ou carregados diretamente, foi adicionada a possibilidade de aplicar a operação lógica "not" para inverter as condições de correspondência de solicitações.
- Garantida a transmissão de eventos de ativação, gerados na interação do usuário com conteúdo em uma janela aberta no modo "imagem na imagem" (picture-in-picture), para a janela pai deste modo. Esta alteração permite na página principal, de onde a janela "imagem na imagem" foi aberta, usar a API de Ativação do Usuário (navigator.userActivation) para determinar a interação do usuário com esta janela (por exemplo, é possível saber se o usuário clicou na janela "imagem na imagem" ou se a página foi apenas carregada e permanece intocada).
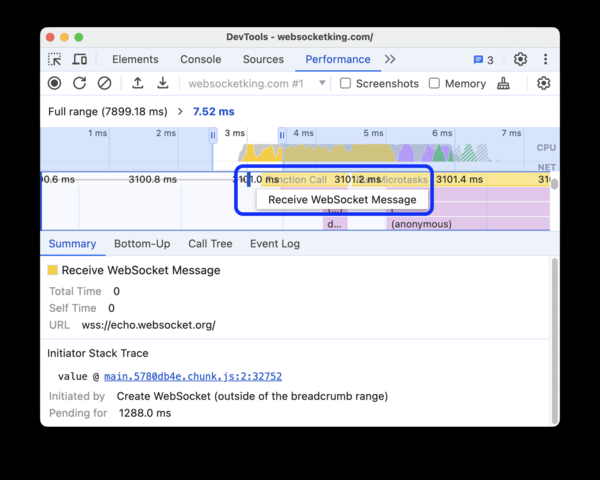
- Melhorias foram feitas nas ferramentas para desenvolvedores web. Ao visualizar os estilos CSS, foram adicionados links para as posições correspondentes no documento, às quais as propriedades CSS relacionadas à exibição de elementos fazem referência, ligadas à localização de outros elementos (Posicionamento âncora CSS). Ao visualizar o código HTML, foram adicionados links para os quais o atributo "popovertarget" aponta. No painel de inspeção da atividade de rede, foi adicionada uma nova predefinição de simulação de velocidade de acesso "Rápido 4G" (a predefinição "Rápido 3G" foi renomeada para "Lento 4G", e "Lento 3G" para "3G"). No painel de análise de desempenho, durante o rastreamento, foram apresentadas informações sobre eventos de envio e recebimento de mensagens via WebSocket.

Além das inovações e correções de bugs, a nova versão resolveu 24 vulnerabilidades. Muitas das vulnerabilidades foram identificadas como resultado de testes automatizados utilizando ferramentas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer e AFL. A cinco problemas foi atribuído um alto nível de risco. Não foram identificados problemas críticos que permitam contornar todos os níveis de proteção do navegador e executar código no sistema fora do ambiente sandbox. No âmbito do programa de recompensas por descoberta de vulnerabilidades, a Google pagou 16 prêmios para esta versão, totalizando 47,5 mil dólares (um prêmio de $11.000, $5.000, $3.000 e $500, dois prêmios de $8.000, e três prêmios de $2.000). O valor de 6 recompensas ainda não foi definido.

Fonte: opennet.ru
