

A GitLab informou aos usuários sobre o aumento da atividade de atacantes relacionada à exploração da vulnerabilidade crítica CVE-2021-22205, que permite a execução remota do seu código no servidor onde a plataforma GitLab, destinada à colaboração em desenvolvimento, está em uso, sem a necessidade de autenticação.
O problema se manifesta no GitLab a partir da versão 11.9 e foi corrigido em abril nas versões GitLab 13.10.3, 13.9.6 e 13.8.8. No entanto, de acordo com a varredura realizada em 31 de outubro na rede global, de 60 mil instâncias do GitLab disponíveis publicamente, 50% dos sistemas continuam utilizando versões obsoletas do GitLab, suscetíveis à vulnerabilidade. As atualizações necessárias foram instaladas em apenas 21% dos sistemas verificados, servidores, enquanto em 29% dos sistemas não foi possível determinar a versão utilizada.
A negligência dos administradores dos servidores com GitLab em aplicar as atualizações resultou na exploração ativa da vulnerabilidade por atacantes, que passaram a instalar servidores malware e conectá-los a um botnet, envolvido em ataques DDoS. No pico, o volume de tráfego durante o ataque DDoS, gerado pelo botnet baseado em servidores GitLab vulneráveis, chegou a 1 terabit por segundo.
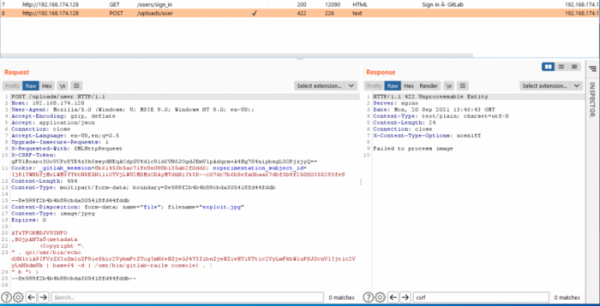
A vulnerabilidade é causada pelo tratamento inadequado de arquivos de imagem carregados por um analisador externo baseado na biblioteca ExifTool. A vulnerabilidade no ExifTool (CVE-2021-22204) permitia a execução de comandos arbitrários no sistema ao analisar os metadados de arquivos no formato DjVu: (metadata (Copyright «\ » . qx{echo test >\/tmp\/test} . \ » b «)
Assim, como o formato real era determinado no ExifTool pelo tipo MIME do conteúdo, e não pela extensão do arquivo, o atacante poderia carregar um documento DjVu com um exploit na forma de uma imagem JPG ou TIFF comum (o GitLab chama o ExifTool para todos os arquivos com as extensões jpg, jpeg e tiff para limpar tags desnecessárias). Exemplo do exploit. Na configuração padrão do GitLab CE, o ataque pode ser realizado enviando duas solicitações que não exigem autenticação.
Os usuários do GitLab são aconselhados a garantir que estão utilizando a versão mais recente e, caso estejam usando uma versão desatualizada, a atualizar urgentemente. Se isso não for possível por algum motivo, é recomendável aplicar um patch seletivo que bloqueie a exploração da vulnerabilidade. Além disso, usuários de sistemas não atualizados devem verificar se seu sistema não foi comprometido, analisando logs e verificando a presença de contas suspeitas de atacantes (como dexbcx, dexbcx818, dexbcxh, dexbcxi e dexbcxa99).
Fonte: opennet.ru
