

Especialistas da ESET revelaram uma nova campanha maliciosa direcionada a usuários de língua russa da Internet.
Criminosos cibernéticos distribuíram por vários anos um navegador Tor infectado, utilizando-o para vigiar suas vítimas e roubar seus bitcoins. O navegador infectado foi disseminado por diversos fóruns sob a aparência da versão oficial em russo do Tor Browser.
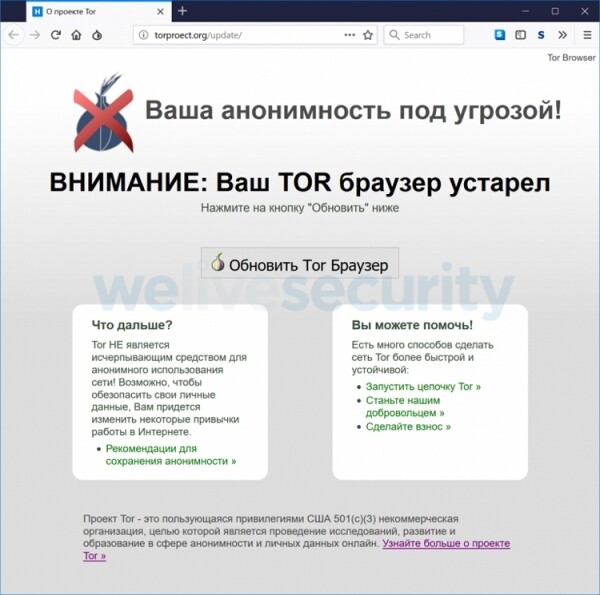
O malware permite que os criminosos vejam quais sites a vítima está visitando no momento. Teoricamente, eles também podem alterar o conteúdo da página visitada, interceptar dados inseridos e mostrar mensagens falsas em sites.
“Os criminosos não alteraram os arquivos binários do navegador. Em vez disso, fizeram modificações nas configurações e extensões, para que os usuários comuns não percebessem a diferença entre a versão original e a infectada”, dizem os especialistas da ESET.
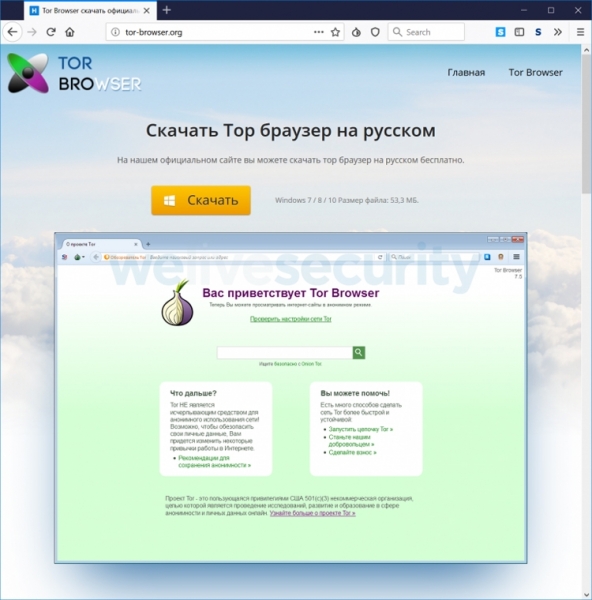
O esquema do ataque também prevê a alteração dos endereços das carteiras do sistema de pagamento QIWI. A versão maliciosa do Tor substitui automaticamente o endereço original da carteira de bitcoin pelo endereço dos criminosos quando a vítima tenta pagar uma compra com bitcoins.
Os danos causados pelas ações dos criminosos totalizam pelo menos 2,5 milhões de rublos. O valor real dos roubos pode ser muito maior.
Fonte: 3dnews.ru
