

O controle de todas as informações que circulam na organização é uma das principais tarefas na implementação prática dos documentos organizacionais e regulamentares (política de segurança da informação e outros documentos internos de nível inferior) da organização.
Os sistemas de prevenção de vazamentos de informações confidenciais do sistema de informação (Data Leak Prevention, DLP) são, em sua maioria, capazes de resolver esse problema.
No mercado atual, existe uma variedade suficiente desses sistemas, como: SearchInform DLP, Infowatch Traffic Monitor DLP, Zecurion DLP, Symantec DLP e outros. Mas hoje este artigo será sobre o produto da empresa LLC 'СёрчИнформ'.
O contorno de segurança da informação SearchInform (КИБ Сёрчинформ) é um complexo de software sério e flexível, que, por sua funcionalidade e vasta gama de ferramentas analíticas, cria uma concorrência significativa para outras empresas neste setor. No entanto, como ocorre com todos os produtos, o КИБ Сёрчинформ possui uma das desvantagens, que será discutida agora.
Figura 1 - Logotipo do КИБ Сёрчинформ
No КИБ Сёрчинформ, uma das fontes de coleta de informações é o agente (Windows/Linux). O agente para o sistema operacional Windows, assim como para o Linux, possui um sistema modular de coleta de informações, que pode ser ativado ou desativado conforme necessário. Vamos considerar o módulo Device (controle de dispositivos externos, dispositivos de rede, processos, etc.). A versão demo deste produto pode ser obtida oficialmente pelo site do desenvolvedor (com toda a funcionalidade). As ações subsequentes serão realizadas com a chave de licença recebida - versão do programa EndPointController 5.51.0.9 (versão do agente 5.51.0.9).
O principal problema neste módulo é o algoritmo de criptografia das informações em dispositivos removíveis externos. Vamos considerar o princípio de funcionamento do algoritmo de criptografia no КИБ Сёрчинформ.
Instalamos o agente na estação de trabalho e configuramos para o controle de dispositivos externos (módulo Device) na seção 'Ambiente de Rede' do EndPointController 5.51.0.9.
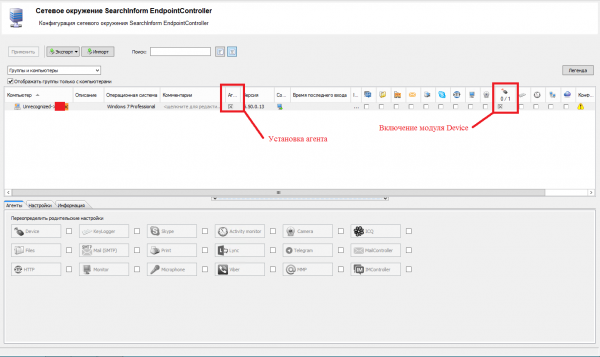
Figura 2 - Instalação e ativação do módulo
Configuramos a criptografia nas definições do módulo Device na aba 'Criptografia': geramos a chave e ativamos a criptografia para todos os suportes (é possível ativar a criptografia apenas para determinados suportes de informação).
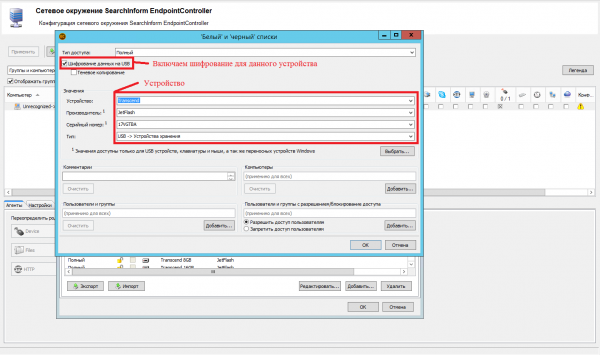
Figura 3 - Configuração da lista branca
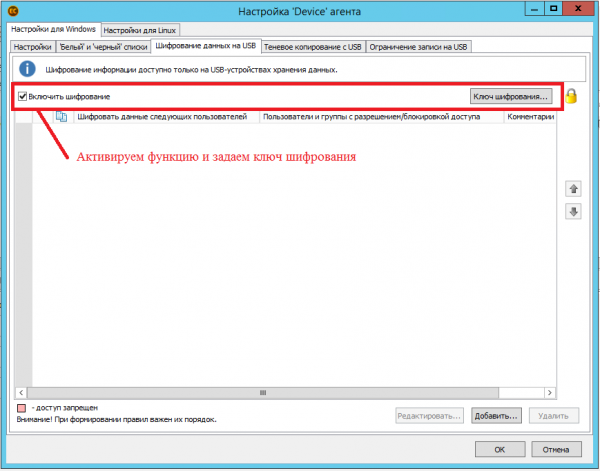
Figura 4 – Configuração de criptografia
Agora vamos analisar o algoritmo de criptografia de arquivos deste produto. Vamos copiar os arquivos "Install.exe" e "Fundamentos do Direito.rtf" da estação de trabalho controlada "WINOC" para um dispositivo de armazenamento removível "Disco Removível (E:)". Como pode ser visto na figura 5, na pasta oculta "System Volume Information" foram criados os objetos "Install.exe" e "Fundamentos do Direito.rtf". Assim, podemos concluir que a pasta "System Volume Information" contém uma lista de objetos criptografados no dispositivo de armazenamento.
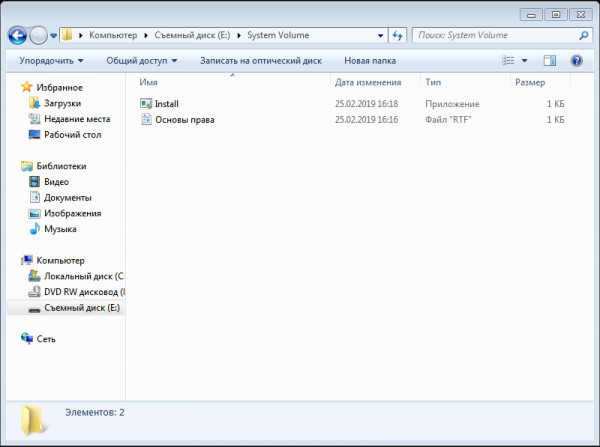
Figura 5 – pasta "System Volume Information"
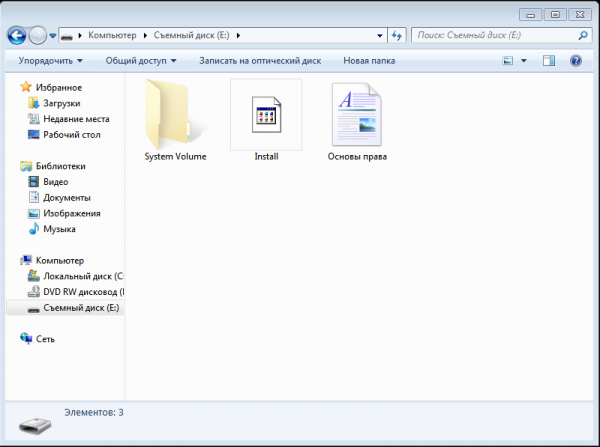
Figura 6 – Pasta raiz do dispositivo de armazenamento
Como é sabido, existem três aspectos nos quais se baseia a segurança da informação – integridade, disponibilidade e confidencialidade. Esses aspectos são comprometidos com o uso deste método de criptografia, pois a informação sistêmica sobre se um objeto está criptografado ou não deve estar no próprio cabeçalho do objeto.
Com a atual construção do algoritmo, existem possibilidades de modificação/remover objetos da pasta "System Volume Information" no dispositivo de armazenamento, levando à perda dos objetos criptografados originais, assim como a modificação dos próprios objetos em estações não controladas (por exemplo: renomeação do objeto "Install.exe" com o caminho de rede "E:Install.exe" em um computador sem agente, enquanto o arquivo informativo do produto KIB Searchinform na pasta "System Volume Information" "Install.exe" com o caminho de rede "E:System Volume InformationInstall.exe" permanece inalterado, já que não há um agente que altere as informações auxiliares, e a abertura deste arquivo torna-se impossível).
Vamos esperar que o desenvolvedor leve em consideração essa deficiência no funcionamento da função de criptografia de dispositivos de armazenamento no produto KIB Searchinform e altere seu algoritmo.
Fonte: habr.com
