

NSX Edge suporta roteamento estático e dinâmico (ospf, bgp).
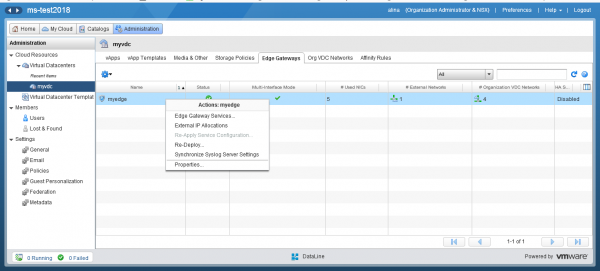
Para configurar o roteamento, vá até o vCloud Director e acesse a seção Administração e clique no centro de dados virtual. No menu horizontal, selecione a guia Edge Gateways. Clique com o botão direito na rede desejada e escolha a opção Serviços do Edge Gateway.
Vá para o menu Roteamento.
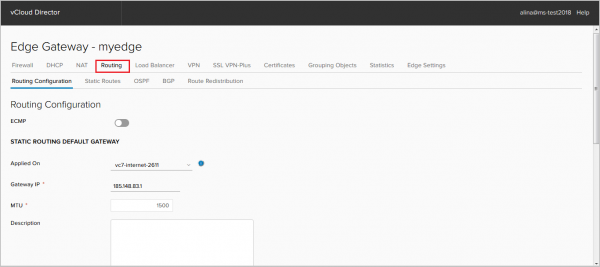
Configuração inicial (Configuração de Roteamento)
Nesta guia, você pode:
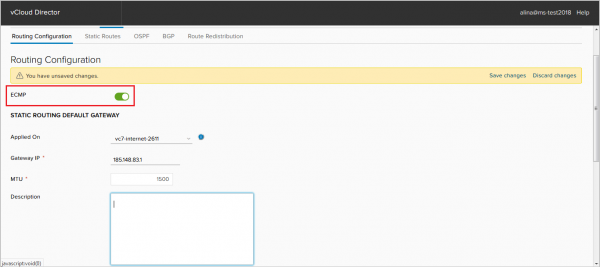
— ativar o parâmetro ECMP, que permite instalar até 8 rotas iguais no RIB.
— alterar ou desativar a rota padrão.
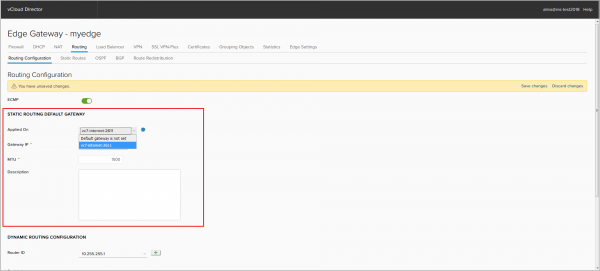
— escolher o Router-ID. O endereço da interface externa pode ser usado como Router-ID. Sem especificar o Router-ID, não é possível iniciar os processos OSPF ou BGP.
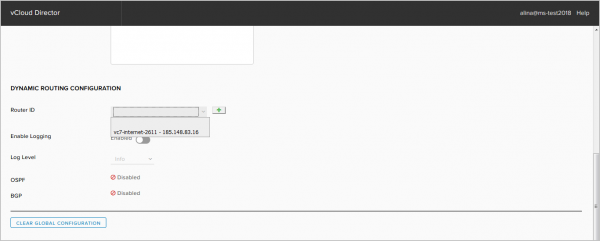
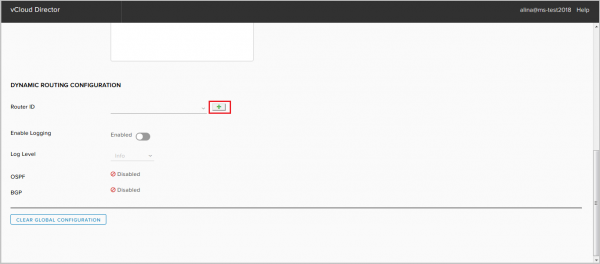
Ou adicionar o seu, clicando em +.
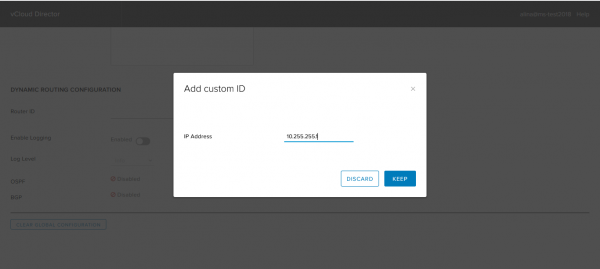
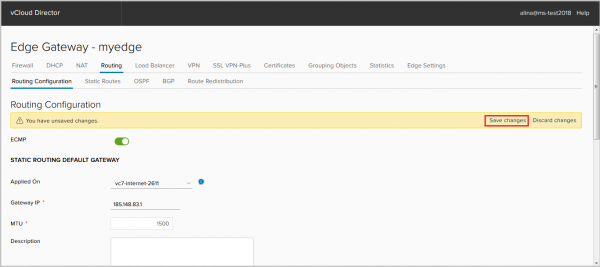
Salvando a configuração.
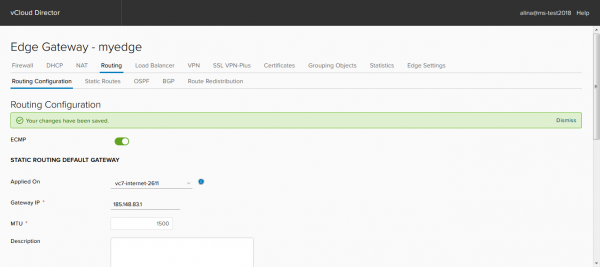
Pronto.
Configuração de roteamento estático
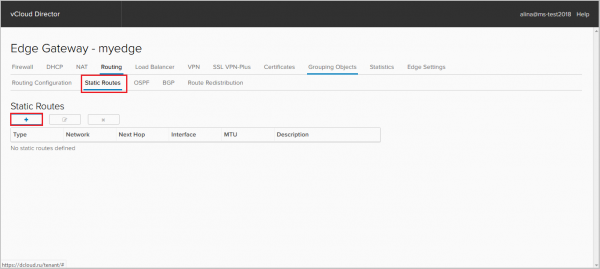
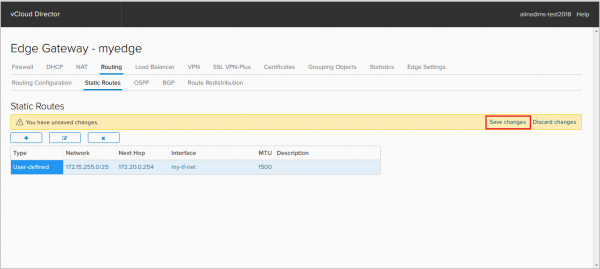
Vá até a guia Roteamento estático e clique em +.
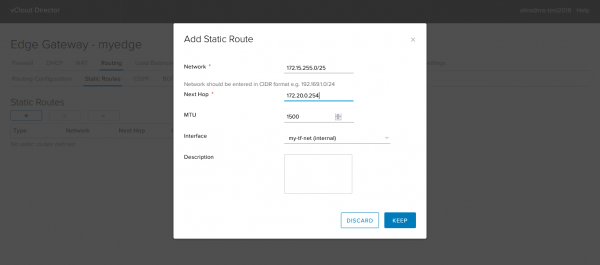
Para adicionar uma rota estática, preencha os seguintes campos obrigatórios:
— Rede – rede de destino;
— Próximo Salto – endereços IP do host/roteador, pelo qual o tráfego passará até a rede de destino;
— Interface – interface que contém o próximo salto desejado.
Clique em Manter.
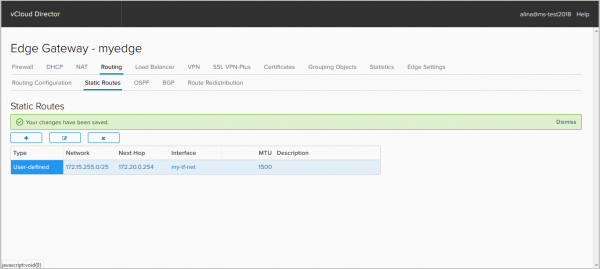
Salvando a configuração.
Pronto.
Configuração do OSPF.
Vá para a guia OSPF. Ative o processo OSPF.
Se necessário, desative o Reinício Gracioso que está ativado por padrão. O Reinício Gracioso é um protocolo que permite continuar a transferência de tráfego durante a convergência do plano de controle.
Aqui também é possível ativar o anúncio da rota padrão, se estiver presente no RIB — opção originar padrão.
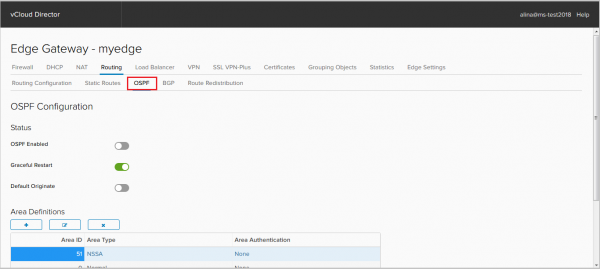
Em seguida, adicione a Área. A Área 0 já está adicionada por padrão. O NSX Edge suporta 3 tipos de Área:
— Área Backbone (área 0+Normal);
— Área Padrão (Normal);
— Área Não Tão Stub (NSSA).
Clique em + no campo Definição de Área para adicionar uma nova Área.
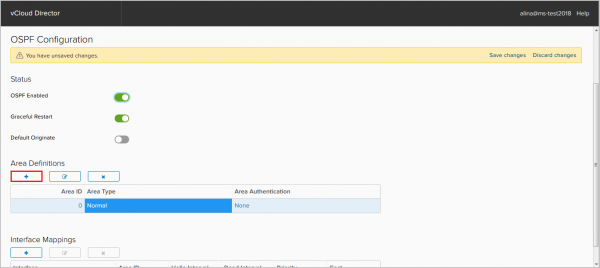
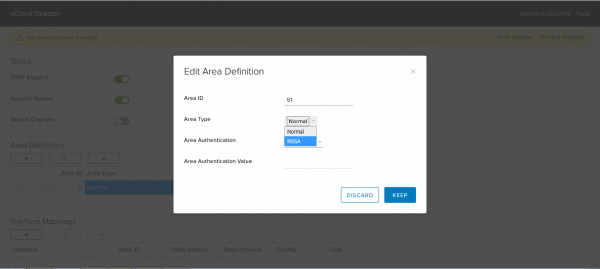
Na janela que aparece, especifique os seguintes campos obrigatórios:
— ID da Área;
— Tipo de Área.
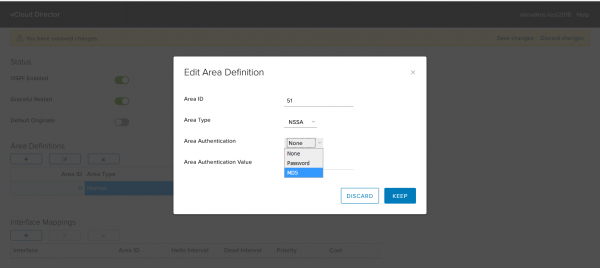
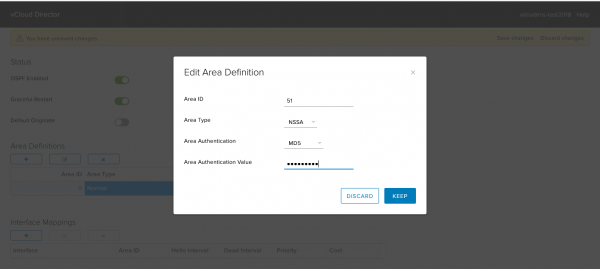
Se necessário, configure a autenticação. O NSX Edge suporta dois tipos de autenticação: texto claro (senha) e MD5.
Clique em Manter.
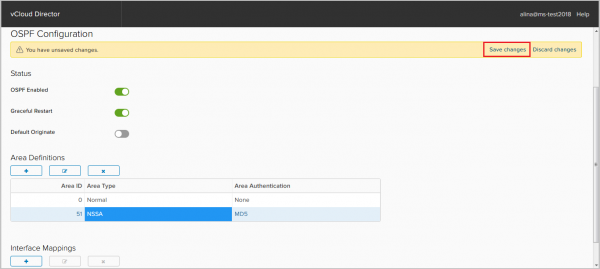
Salvando a configuração.
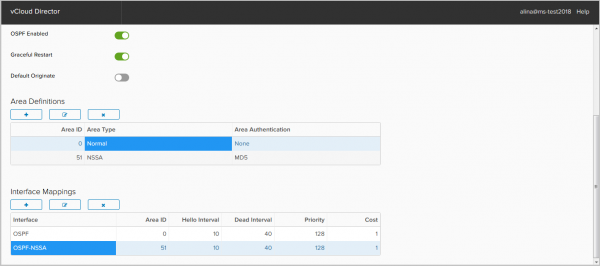
Agora adicione as interfaces nas quais a vizinhança OSPF será levantada. Para isso, clique em + no campo Mapeamento de Interface.
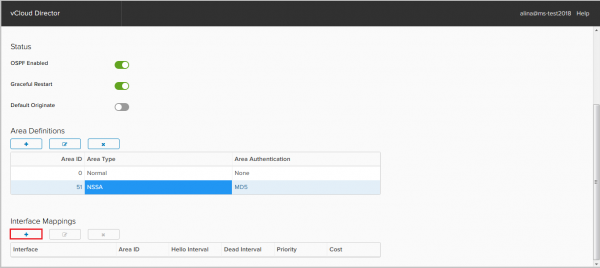
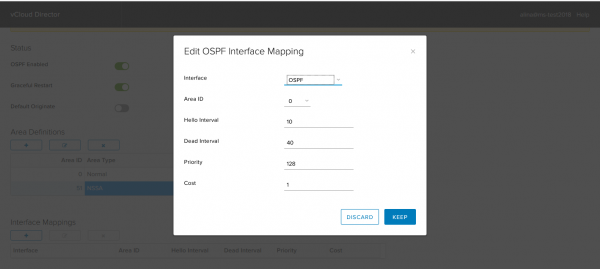
Na janela que aparece, especifique os seguintes parâmetros:
— Interface – a interface que será utilizada no processo OSPF;
— ID da Área;
— Intervalo Hello/Dead – temporizadores do protocolo;
— Prioridade – prioridade necessária para escolher DR/BDR;
— Custo – métrica necessária para calcular o melhor caminho. Clique em Manter.
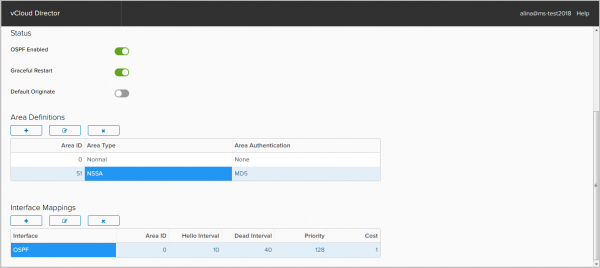
Vamos adicionar uma NSSA Area ao nosso roteador.
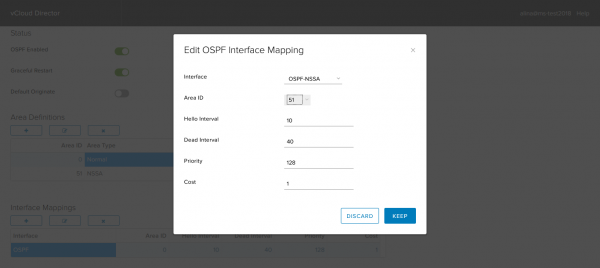
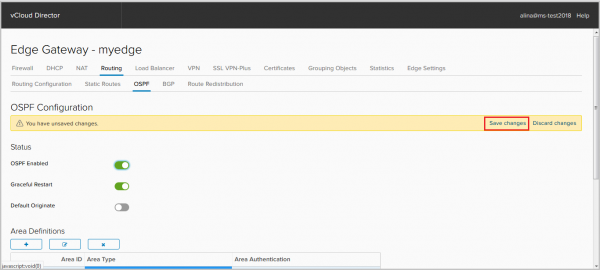
Salvando a configuração.
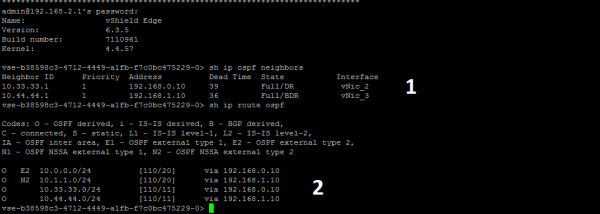
Na captura de tela abaixo, vemos:
1. sessões estabelecidas;
2. rotas estabelecidas no RIB.
Configuração do BGP.
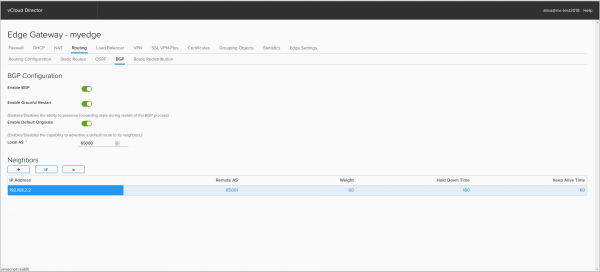
Vá para a aba BGP.
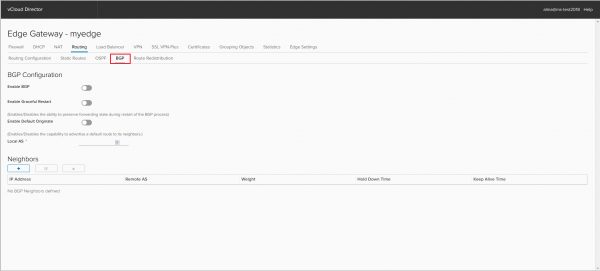
Ativamos o processo BGP.
Se necessário, desative o Graceful Restart, que está ativado por padrão. Aqui também é possível ativar o anúncio de rota por padrão, mesmo que não esteja presente no RIB — opção Default Originate.
Indicamos o AS do nosso NSX Edge. O suporte a AS de 4 bytes está disponível apenas a partir da versão NSX 6.3.
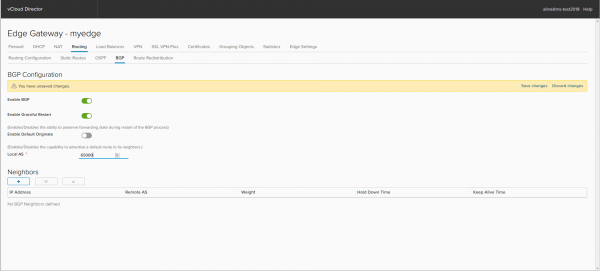
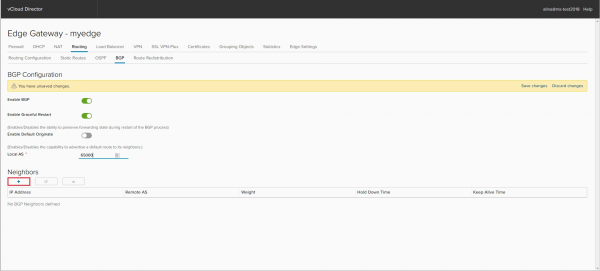
Para adicionar um vizinho Peering, clique em +.
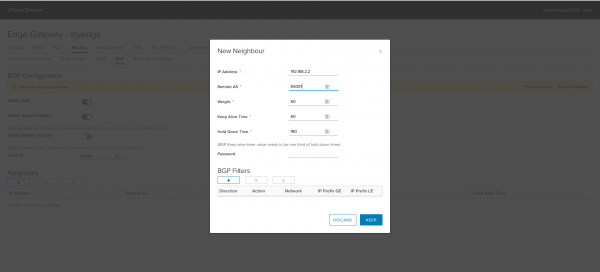
Na janela que aparece, especifique os seguintes parâmetros:
— Endereço IP – endereço do peer BGP;
— AS Remoto – número do AS do peer BGP;
— Peso – métrica usada para gerenciar o tráfego de saída;
— Keep Alive/Hold Down Time – temporizadores do protocolo.
A seguir, vamos configurar os Filtros BGP. Para a sessão eBGP, por padrão, todos os prefixos anunciados e recebidos neste roteador são filtrados, exceto a rota padrão. Ela é anunciada com a opção default originate.
Clique em + para adicionar um Filtro BGP.
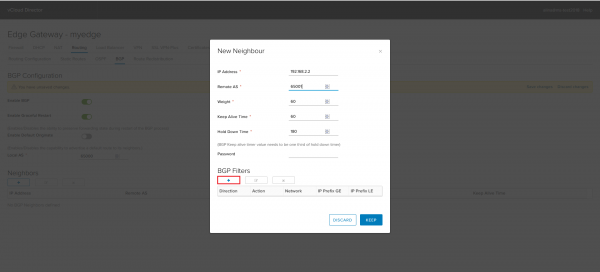
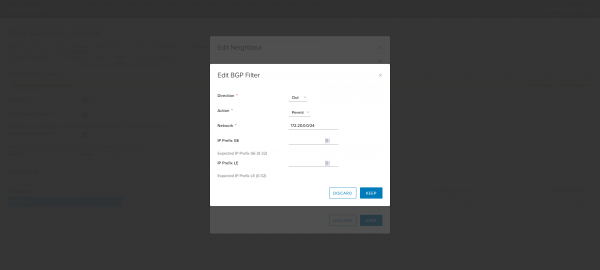
Configurando o filtro para atualizações de saída.
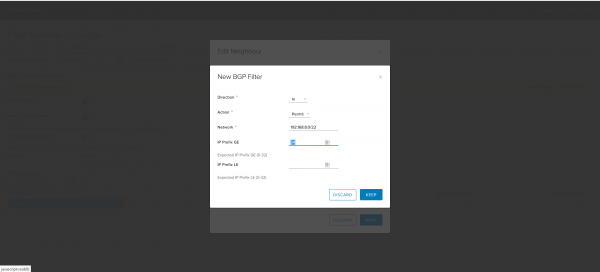
Configurando o filtro para atualizações de entrada.
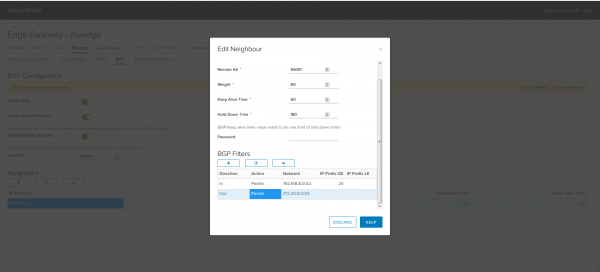
Clique em Manter para concluir a configuração.
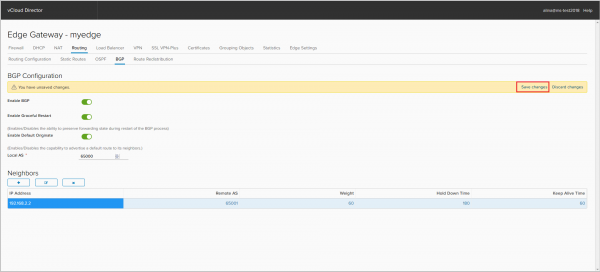
Salve a configuração.
Pronto.
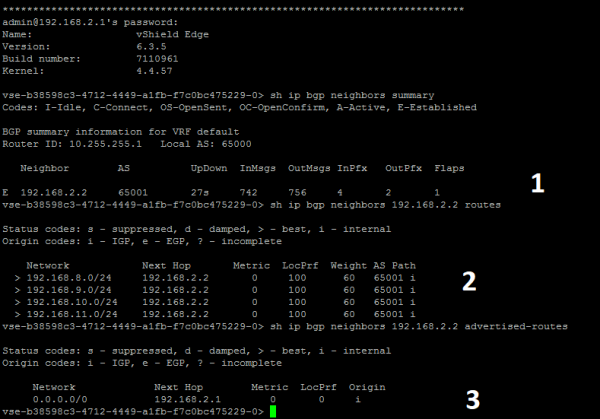
Na captura de tela abaixo, vemos:
1. sessão estabelecida.
2. prefixos recebidos (4 prefixos /24) do peer BGP.
3. anúncio da rota padrão. O prefixo 172.20.0.0/24 não é anunciado, pois não foi adicionado ao BGP.
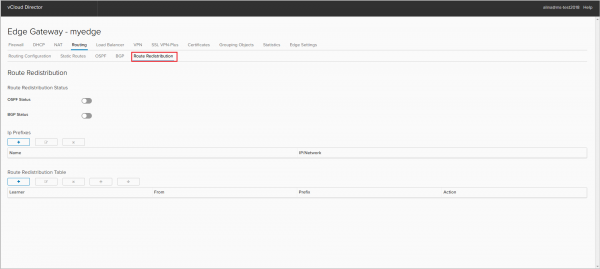
Configuração da Redistribuição de Rotas
Vá para a aba Redistribuição de Rotas.
Ativamos a importação de rotas para o protocolo (BGP ou OSPF).
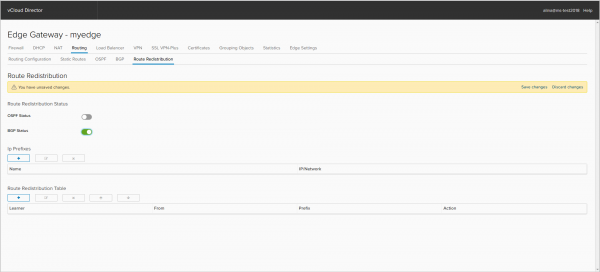
Para adicionar um prefixo IP, clique em +.
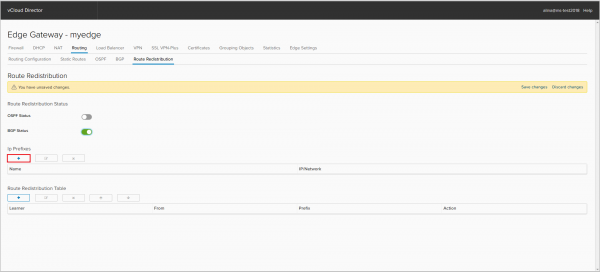
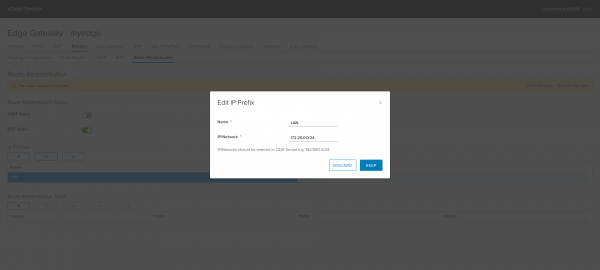
Informe o nome do prefixo IP e o próprio prefixo.
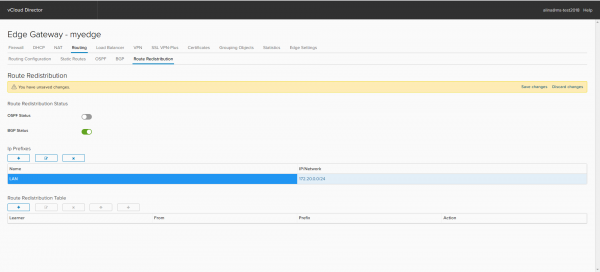
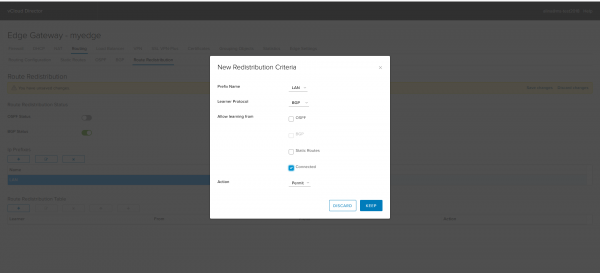
Vamos configurar a Tabela de Distribuição de Rotas. Clique em +.
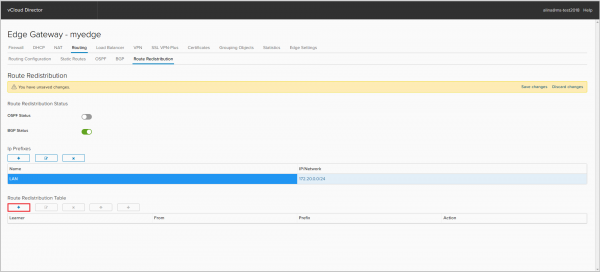
— Nome do Prefixo — selecione o prefixo que vamos importar para o protocolo correspondente.
— Protocolo Aprendiz – protocolo para onde vamos importar o prefixo;
— Permitir aprendizado – protocolo para onde vamos exportar o prefixo;
— Ação – ação que será aplicada a este prefixo.
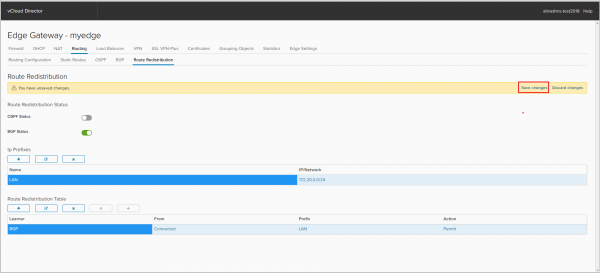
Salvando a configuração.
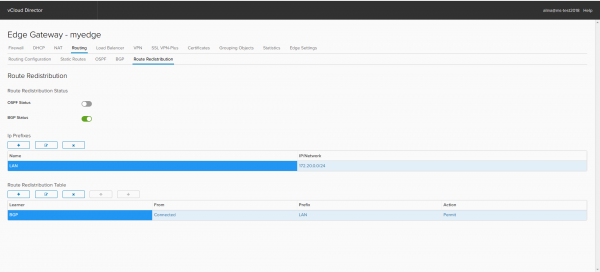
Pronto.
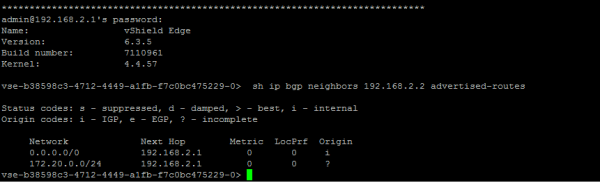
Na captura de tela abaixo, видно que surgiu o anúncio correspondente no BGP.
Isso é tudo sobre roteamento com o NSX Edge. Pergunte se algo ainda não está claro. Na próxima vez, vamos entender o balanceador de carga.
Fonte: habr.com
