

Às vezes, dá uma vontade imensa de olhar nos olhos de algum autor de vírus e perguntar: por quê? Já conseguimos lidar com a pergunta "como", mas saber o que passava pela cabeça do criador de um determinado malware seria muito interessante, especialmente quando encontramos "pérolas" como essas.
O protagonista do artigo de hoje é um exemplo intrigante de ransomware. Ele foi concebido, aparentemente, como mais um "sequestrador", mas sua implementação técnica se assemelha mais a uma piada de mau gosto. É sobre essa implementação que vamos falar hoje.
Infelizmente, é praticamente impossível traçar o ciclo de vida desse codificador – há estatísticas muito escassas sobre ele, pois felizmente ele não se espalhou muito. Portanto, deixaremos de lado a origem, os métodos de infecção e outras menções. Vamos nos concentrar apenas em nossa experiência com Wulfric Ransomware e como ajudamos um usuário a recuperar seus arquivos.
I. Como tudo começou
Nosso laboratório antivírus costuma receber pessoas que foram vítimas de ransonwares. Oferecemos ajuda independentemente dos produtos antivírus que estejam instalados. Desta vez, uma pessoa nos procurou cujo arquivos foram afetados por um codificador desconhecido.
Bom dia! Arquivos em um armazenamento de arquivos (samba4) foram criptografados sem senha. Suspeito que a infecção começou pelo computador da minha filha (Windows 10 com a proteção do Windows Defender). O computador da filha não foi ligado depois disso. Os arquivos foram criptografados principalmente em .jpg e .cr2. A extensão dos arquivos após a criptografia: .aef.
Recebemos do usuário amostras dos arquivos criptografados, um bilhete de resgate e um arquivo que provavelmente é a chave necessária para o autor do ransomware descriptografar os arquivos.
Aqui estão todas as nossas pistas:
- 01c.aef (4481K)
- hacked.jpg (254K)
- hacked.txt (0K)
- 04c.aef (6540K)
- pass.key (0K)
Vamos dar uma olhada no bilhete. Quantos bitcoins desta vez?
Tradução:
Atenção, seus arquivos estão criptografados!
a senha é única para o seu PC.Pague a quantia de 0.05 BTC no endereço de bitcoin: 1ERtRjWAKyG2Edm9nKLLCzd8p1CjjdTiF
Após o pagamento, envie-me um e-mail anexando o arquivo pass.key para Wulfric@gmx.com com uma notificação de pagamento.Após a confirmação, eu enviarei a você o descriptografador para os arquivos.
Você pode pagar bitcoins online de várias maneiras:
– pagamento com cartão de crédito
Sobre bitcoins:
Se você tiver alguma dúvida, escreva para mim em Wulfric@gmx.com
Como bônus, contarei como seu computador foi invadido e como protegê-lo no futuro.
Um lobo pomposo, destinado a mostrar à vítima a seriedade da situação. Contudo, poderia ser pior.
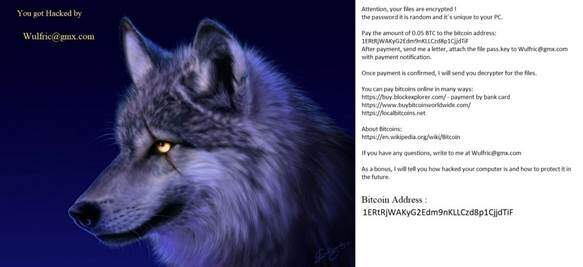
Fig. 1. -Como bônus, contarei como proteger seu computador no futuro. –Parece legítimo.
II. Vamos começar
Primeiro, olhamos para a estrutura do arquivo enviado. Estranhamente, não parecia ser um arquivo afetado por ransomware. Abrimos o editor hexadecimal e analisamos. Nos primeiros 4 bytes está o tamanho original do arquivo, os próximos 60 bytes estão preenchidos com zeros. Mas o mais interessante está no final:
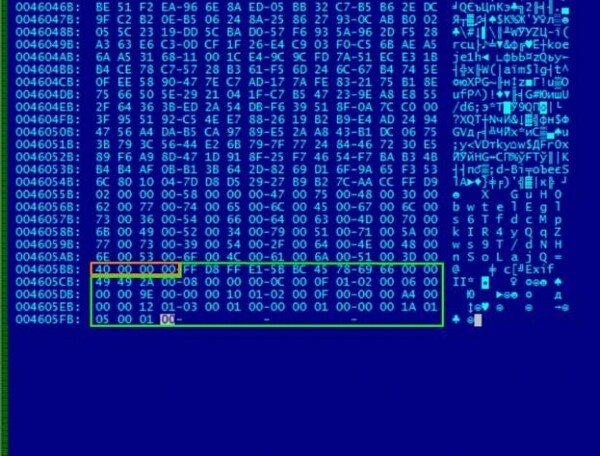
Fig. 2 Analisando o arquivo danificado. O que salta à vista?
Tudo era incrivelmente simples: 0x40 bytes do cabeçalho foram movidos para o final do arquivo. Para recuperar os dados, basta colocá-los de volta no início. O acesso ao arquivo foi restaurado, mas o nome ainda está criptografado, e isso é mais complicado.
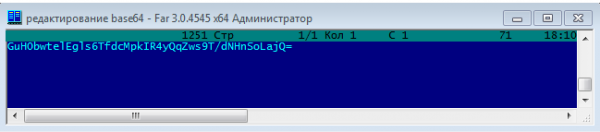
Fig. 3. O nome criptografado em Base64 parece um conjunto aleatório de caracteres.
Vamos tentar decifrar pass.key, enviado pelo usuário. Nele vemos uma sequência de 162 bytes de caracteres em ASCII.
Fig. 4. 162 caracteres deixados no PC da vítima.
Se olhar de perto, é possível notar que os caracteres se repetem com certa periodicidade. Isso pode indicar o uso de XOR, onde as repetições ocorrem com uma frequência que depende do comprimento da chave. Dividindo a string em 6 caracteres e aplicando algumas sequências XOR, não conseguimos obter um resultado significativo.
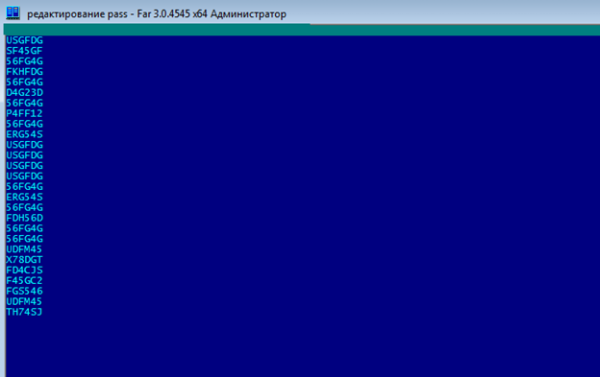
Fig. 5. Você vê constantes repetidas no meio?
Decidimos pesquisar as constantes, porque sim, isso também é possível! E todas elas, no final, levaram a um único algoritmo − Batch Encryption. Após estudar o script, ficou claro que nossa string era nada mais do que o resultado de seu funcionamento. Vale mencionar que isso não é um ransomware, mas apenas um codificador que substitui caracteres por sequências de 6 bytes. Sem chaves ou outros segredos 🙁
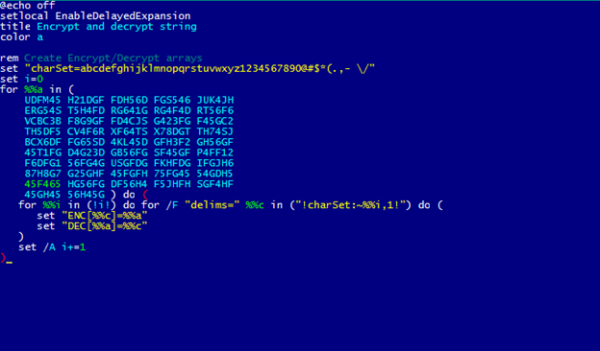
Fig. 6. Um trecho do algoritmo de autoria desconhecida.
O algoritmo não funcionaria corretamente se não fosse por um detalhe:
Fig. 7. Morpheus aprovado.
Com a substituição reversa, transformamos a string em pass.key em texto de 27 caracteres. Merece atenção o texto humano (provavelmente) 'asmodat'.
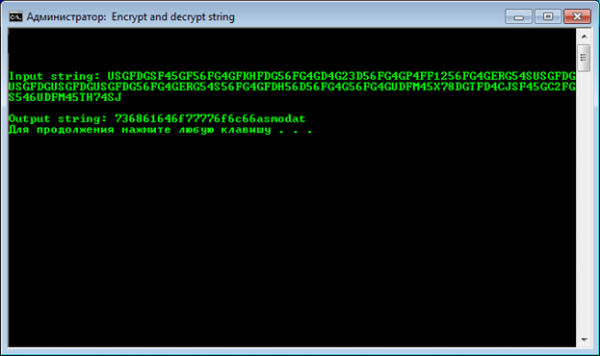
Fig. 8. USGFDG=7.
O Google nos ajuda novamente. Após uma pequena pesquisa, encontramos um projeto interessante no GitHub – Folder Locker, escrito em .Net e usando a biblioteca 'asmodat' de outra conta no 'Git'.
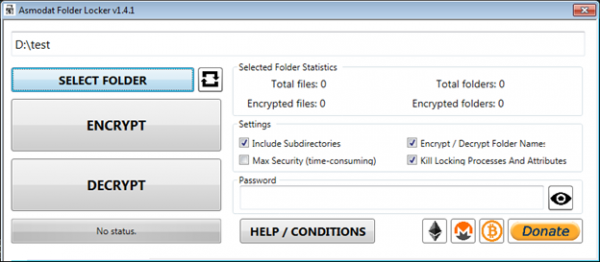
Fig. 9. Interface do Folder Locker. Certificamo-nos de verificar se há malware.
O utilitário é um criptografador para Windows 7 e superior, que é distribuído como código aberto. Na criptografia, é usada uma senha necessária para a posterior descriptografia. Permite trabalhar tanto com arquivos individuais quanto com diretórios inteiros.
Sua biblioteca utiliza o algoritmo simétrico de criptografia Rijndael em modo CBC. É notável que o tamanho do bloco foi escolhido como 256 bits – ao contrário do padrão AES, onde o tamanho é limitado a 128 bits.
Nossa chave é formada de acordo com o padrão PBKDF2. Neste caso, a senha é o SHA-256 da string inserida no utilitário. Resta apenas encontrar essa string para formar a chave de descriptografia.
Bem, vamos voltar ao nosso já decodificado pass.key. Lembra daquela linha com um conjunto de números e o texto 'asmodat'? Vamos tentar usar os primeiros 20 bytes da string como senha para o Folder Locker.
E olha só, funciona! A palavra-chave funcionou, e tudo foi perfeitamente descriptografado. Judging pelas características da senha – isto é uma representação HEX de uma certa palavra em ASCII. Vamos tentar exibir a palavra-chave em texto. Obtemos 'shadowwolf'. Já sente os sintomas de licantropia?
Vamos dar mais uma olhada na estrutura do arquivo infectado, agora sabendo como o locker funciona:
- 02 00 00 00 – modo de criptografia dos nomes;
- 58 00 00 00 – comprimento do nome de arquivo criptografado e codificado em base64;
- 40 00 00 00 – tamanho do cabeçalho transferido.
Destacados em vermelho e amarelo estão o nome criptografado e o cabeçalho transferido, respectivamente.
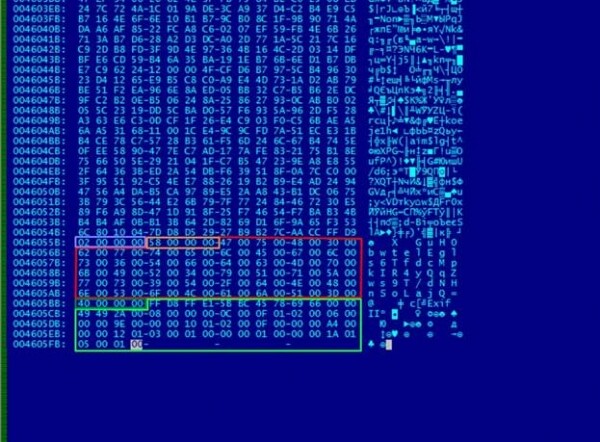
Fig. 10. Destacado em vermelho está o nome criptografado, em amarelo – o cabeçalho transferido.
Agora vamos comparar os nomes criptografados e descriptografados em representação hexadecimal.
Estrutura dos dados descriptografados:
- 78 B9 B8 2E – lixo gerado pelo utilitário (4 bytes);
- 0C 00 00 00 – comprimento do nome descriptografado (12 bytes);
- depois vem, na verdade, o nome do arquivo e o preenchimento com zeros até o comprimento necessário do bloco (padding).
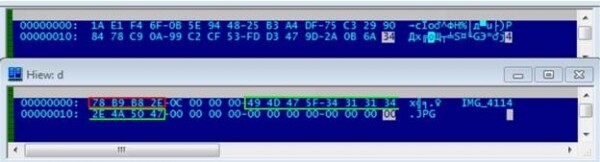
Fig. 11. IMG_4114 parece muito melhor.
III. Conclusões e considerações
Voltando ao início. Não sabemos quais eram as intenções do autor Wulfric.Ransomware e qual era seu objetivo. Com certeza, para o usuário comum, o resultado do trabalho de tal ransomware parece uma grande tragédia. Os arquivos não abrem. Todos os nomes desapareceram. Em vez da imagem familiar, aparece um lobo na tela. Fazem-no ler sobre bitcoins.
Na verdade, desta vez, sob a capa de "um codificador aterrorizante", escondia-se uma tentativa absurda e inútil de extorsão, onde o criminoso utiliza programas prontos e deixa as chaves bem no local do crime.
A propósito, sobre as chaves. Não tivemos um script malicioso ou um trojan que pudesse nos ajudar a entender como surgiu este pass.key – o mecanismo de aparecimento do arquivo no PC infectado permanece desconhecido. Mas, lembro que em sua nota o autor mencionou a singularidade da senha. Pois bem, a palavra-chave para a descriptografia é tão única quanto o nome de usuário shadow wolf 🙂
E ainda assim, lobo das sombras, para que e por quê?
Fonte: habr.com
