

Em fevereiro, o austríaco Christian Haschek publicou um artigo interessante em seu blog intitulado . Claro, fiquei curioso sobre o que aconteceria se repetíssemos essa pesquisa, mas agora com a Ucrânia. Algumas semanas coletando informações a tempo integral, mais alguns dias para redigir o artigo, e durante essa pesquisa, conversei com vários representantes da nossa sociedade para esclarecer e aprender mais. Venham comigo...
TL;DR
Para a coleta de informações, não foram utilizados recursos especiais (embora algumas pessoas tivessem sugerido usar o OpenVAS para tornar a pesquisa mais rigorosa e informativa). Na minha opinião, a situação da segurança dos IPs relacionados à Ucrânia (explicarei abaixo como foram determinados) é bastante ruim (e certamente pior do que o que acontece na Áustria). Não foram feitas ou planejadas tentativas de explorar os servidores vulneráveis encontrados.
Antes de mais nada: como podemos obter todos os endereços IP que pertencem a um determinado país?
Na verdade, é muito simples. Os endereços IP não são gerados pelo próprio país, mas sim alocados a ele. Portanto, existe uma lista (e ela é pública) de todos os países e todos os IPs que lhes pertencem.
Qualquer um pode , e então filtrá-la usando grep Ukraine IP2LOCATION-LITE-DB1.CSV > ukraine.csv
, permite formatar a lista de uma maneira mais utilizável.
A Ucrânia possui quase o mesmo número de endereços IPv4 que a Áustria, mais de 11 milhões. 11.640.409, para ser exato (para comparação, na Áustria são 11.170.487).
Se você não quiser mexer com endereços IP por conta própria (e não deve fazer isso!), pode usar o serviço .
Existem máquinas Windows não patchadas na Ucrânia com acesso direto à internet?
Claro, nenhum ucraniano consciente abriria tal acesso para seus computadores. Ou abriria?
masscan -p445 --rate 300 -iL ukraine.ips -oG ukraine.445.scan && cat ukraine.445.scan | wc -l5669 máquinas com Windows com acesso direto à rede foram encontradas (na Áustria, apenas 1273, mas ainda assim é um número elevado).
Ops. Existem entre eles aqueles que poderiam ser atacados usando exploits ETHERNALBLUE, que são conhecidos desde 2017? Não havia nenhuma dessas máquinas na Áustria, e eu esperava que na Ucrânia também não fossem encontradas. Infelizmente, foi inútil. Foram encontrados 198 endereços IP que não fecharam essa "brecha".
DNS, DDoS e a profundidade da toca do coelho
Basta de Windows. Vamos ver como estamos com os servidores DNS, que são open-resolvers e podem ser usados para ataques DDoS.
Funciona aproximadamente assim. O atacante envia uma pequena solicitação DNS, e o servidor vulnerável responde à vítima com um pacote que é 100 vezes maior. Boom! Redes corporativas podem cair rapidamente com esse volume de dados, e para o ataque, é necessária uma largura de banda que um smartphone moderno pode fornecer. E esse tipo de ataque já ocorreu até mesmo no GitHub.
Vamos ver se existem servidores assim na Ucrânia.
masscan -pU 53 -iL ukraine.ips -oG ukraine.53.scan && cat ukraine.53.scan | wc -lA primeira etapa é encontrar aqueles que têm a porta 53 aberta. Como resultado, temos uma lista de 58.730 endereços IP, mas isso ainda não significa que todos podem ser usados para ataques DDoS. É necessário que a segunda condição seja atendida, ou seja, eles devem ser open-resolvers.
Para isso, podemos usar um comando simples dig e ver o que conseguimos "escavar" dig + short test.openresolver.com TXT @ip.of.dns.server. Se o servidor respondeu open-resolver-detected, ele pode ser considerado um potencial alvo de ataque. Open resolvers representam cerca de 25%, o que é comparável à Áustria. Em termos de quantidade total, isso é cerca de 0,02% de todos os IPs ucranianos.
O que mais podemos encontrar na Ucrânia?
Fico feliz que você tenha perguntado. É mais simples (e o mais interessante para mim) olhar para IPs com a porta 80 aberta e o que está "rodando" neles.
servidores web
260.849 IPs ucranianos respondem na porta 80 (http). 125.444 endereços responderam positivamente (status 200) a uma simples solicitação GET que seu navegador pode enviar. Os restantes emitiram diversos erros. É interessante que 853 servidores retornaram status 500, e os status mais raros foram 407 (solicitação de autorização de proxy) e um não padrão 602 (IP não na "lista branca") com uma resposta.
Apache domina totalmente — 114.544 servidores usam exatamente isso. A versão mais antiga que eu encontrei na Ucrânia — 1.3.29, lançada em 29 de outubro de 2003 (!!!). nginx está em segundo lugar com 61.659 servidores.
11 servidores usam WinCE, que foi lançado em 1996, e pararam de ser atualizados em 2013 (na Áustria, há apenas 4 desses).
O protocolo HTTP/2 opera em 5.144 servidores, HTTP/1.1 — 256.836, HTTP/1 — 13.491.
Impressoras… porque… por que não?
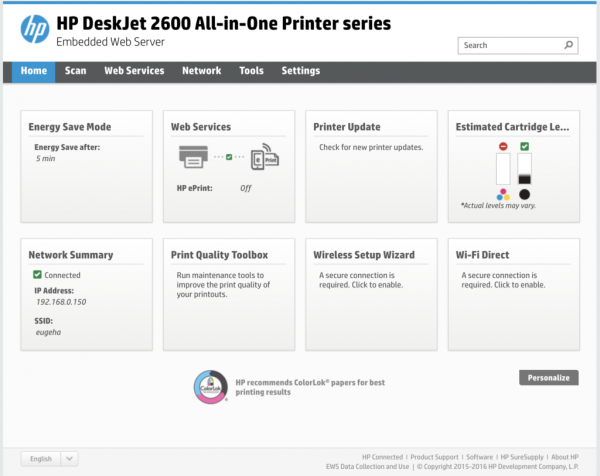
2 HP, 5 Epson e 4 Canon, que estão disponíveis na rede, algumas delas sem qualquer autorização.
câmeras de vídeo
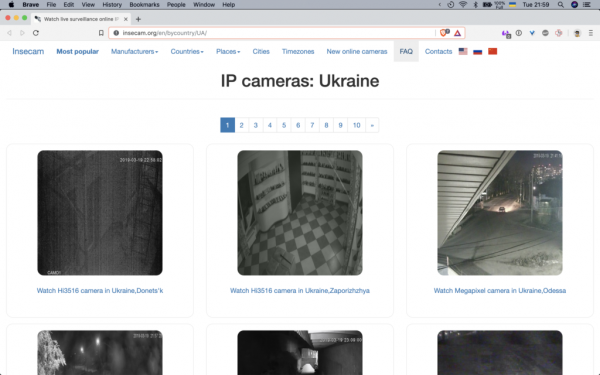
Não é novidade que na Ucrânia há MUITAS câmeras de vídeo transmitindo online, reunidas em diferentes recursos. Pelo menos 75 câmeras transmitem na internet sem qualquer proteção. Você pode vê-las .
E agora?
A Ucrânia é um país pequeno, assim como a Áustria, mas enfrenta os mesmos problemas que países maiores na área de TI. Precisamos desenvolver uma melhor compreensão do que é seguro e do que é perigoso, além de os fabricantes de equipamentos precisarem fornecer configurações iniciais seguras para seus dispositivos.
Além disso, estou reunindo empresas parceiras (), que podem ajudá-lo a garantir a integridade de sua infraestrutura de TI. O próximo passo será fazer uma revisão de segurança dos sites ucranianos. Não saia!
Fonte: habr.com
