

Dezvoltatorii Firefox au anunțat extinderea aplicării modului DNS peste HTTPS (DoH, DNS over HTTPS), care va fi activat implicit pentru utilizatorii din Canada (anterior DoH era activat implicit doar pentru SUA). Activarea DoH pentru utilizatorii din Canada se va desfășura în mai multe etape: pe 20 iulie, DoH va fi activat pentru 1% dintre utilizatorii din Canada și, dacă nu apar probleme neprevăzute, acoperirea va ajunge la 100% până la sfârșitul lunii septembrie.
Tranziția utilizatorilor canadieni Firefox la DoH se face cu participarea organizației CIRA (Autoritatea Canadiană pentru Înregistrarea Internetului), care reglementează dezvoltarea internetului în Canada și este responsabilă pentru domeniul de nivel superior «ca». Organizația CIRA s-a alăturat, de asemenea, programului TRR (Trusted Recursive Resolver) și este inclusă în rândul furnizorilor DNS-over-HTTPS disponibili în Firefox.
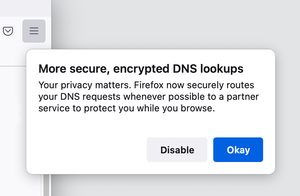
După activarea DoH pe sistemul utilizatorului va fi afișat un avertisment, permițând utilizatorului să renunțe la trecerea la DoH și să continue utilizarea schemei tradiționale de trimitere a cererilor necriptate către serverul DNS al furnizorului. Utilizatorul poate schimba furnizorul sau dezactiva DoH din setările conexiunii de rețea. În plus față de serverele DoH CIRA, utilizatorii pot alege servicii precum Cloudflare și NextDNS.
Furnizorii de DoH oferiți în Firefox sunt selectați conform cerințelor pentru rezolvatoarele DNS de încredere, conform cărora operatorul DNS poate utiliza datele obținute pentru rezolvarea numelui doar pentru a asigura funcționarea serviciului, nu trebuie să păstreze loguri mai mult de 24 de ore, nu poate transmite datele unor terțe părți și este obligat să facă publice informațiile despre modalitățile de procesare a datelor. Serviciul trebuie, de asemenea, să se angajeze să nu cenzureze, să nu filtreze, să nu intervină și să nu blocheze traficul DNS, cu excepția situațiilor prevăzute de legislație.
Reamintim că DoH poate fi util pentru eliminarea scurgerilor de informații despre numele gazdelor solicitate prin serverele DNS ale furnizorilor, pentru combaterea atacurilor MITM și a falsificării traficului DNS (de exemplu, atunci când te conectezi la Wi-Fi public), și pentru a contracara blocările la nivel DNS (DoH nu poate înlocui) VPN în domeniul ocolirii restricțiilor implementate la nivelul DPI) sau pentru organizarea funcționării în cazul în care nu se poate accesa direct serverele DNS (de exemplu, când se lucrează printr-un proxy). Într-o situație obișnuită, interogările DNS sunt trimise direct către serverele DNS specificate în configurația sistemului, dar în cazul DoH, interogarea pentru determinarea adrese IP gazdei este încapsulată în traficul HTTPS și trimisă către un server HTTP, pe care rezolutorul procesează interogările prin Web API. Standardul existent DNSSEC utilizează criptarea doar pentru autentificarea clientului și serverului, dar nu protejează traficul de interceptare și nu garantează confidențialitatea interogărilor.
Sursa: opennet.ro
