

În sistemul de blocare a conținutului nedorit uBlock Origin a fost identificată o vulnerabilitate care permite provocarea prăbușirii sau epuizării memoriei în timpul navigării pe un URL special conceput, în cazul în care acest URL se încadrează în filtrele de blocare strictă. Vulnerabilitatea se manifestă doar la accesarea directă a URL-ului problematic, de exemplu printr-un clic pe un link.
Vulnerabilitatea a fost remediată în actualizarea uBlock Origin 1.36.2. O problemă similară afectează extensia uMatrix, dar întreținerea acesteia a fost oprită și actualizările nu mai sunt emise. Nu există soluții de protecție în uMatrix (inițial s-a sugerat dezactivarea tuturor filtrelor de blocare strictă din tab-ul „Assets”, dar această recomandare a fost considerată insuficientă și problematică pentru utilizatorii cu propriile reguli de blocare). În ηMatrix, un fork al uMatrix din proiectul Pale Moon, vulnerabilitatea a fost remediată în versiunea 4.4.9.
Filtrul de blocare strictă este, de obicei, definit la nivelul domenii și presupune interzicerea oricăror conexiuni, chiar și la accesarea directă a unui link. Vulnerabilitatea este cauzată de faptul că, în timpul accesării unei pagini care se încadrează sub filtrul de blocare strictă, utilizatorului i se afișează un avertisment care conține informații despre resursa blocată, inclusiv URL-ul și parametrii cererii. Problema este că uBlock Origin analizează parametrii cererii recursiv și îi adaugă în arborele DOM, fără a lua în considerare nivelul de imbedere.
Prin procesarea unui URL special conceput în uBlock Origin pentru Chrome, se poate provoca prăbușirea procesului în care se execută extensia browserului. După prăbușire, până când procesul cu extensia nu se repornește, utilizatorul rămâne fără blocarea conținutului nedorit. În Firefox se observă epuizarea memoriei.
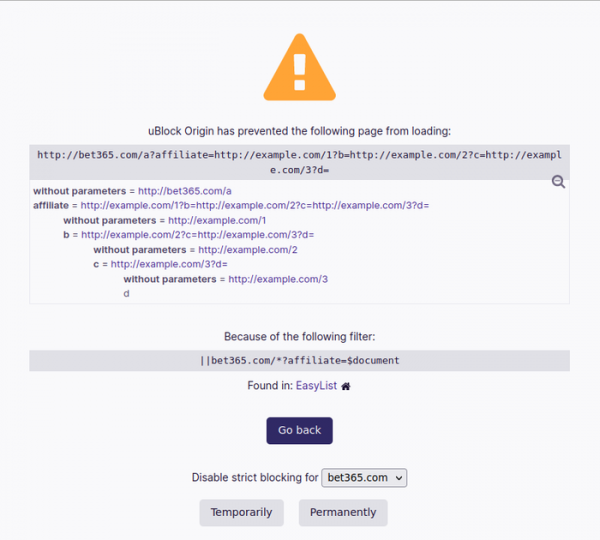
Sursa: opennet.ro
