

Compania Osterman Research a publicat rezultatele unei verificări a utilizării componentelor open-source cu vulnerabilități nerezolvate în software-ul proprietar realizat pe comandă (COTS). Studiul a analizat cinci categorii de aplicații: browsere web, clienți de email, programe de partajare a fișierelor, mesagerii și platformele pentru întâlniri online.
Rezultatele s-au dovedit a fi triste – în toate aplicațiile studiate s-au identificat utilizarea codului open-source cu vulnerabilități nerezolvate, iar în 85% dintre aplicații, vulnerabilitățile erau de natură critică. Cele mai multe probleme au fost găsite în aplicațiile pentru întâlniri online și în clienții de email.
În ceea ce privește codul open-source, 30% dintre toate componentele deschise detectate conțineau cel puțin o vulnerabilitate cunoscută, dar nerezolvată. Cele mai multe probleme identificate (75.8%) au fost legate de utilizarea unor versiuni învechite ale motorului Firefox. Pe locul al doilea se află openssl (9.6%), iar pe locul al treilea libav (8.3%).
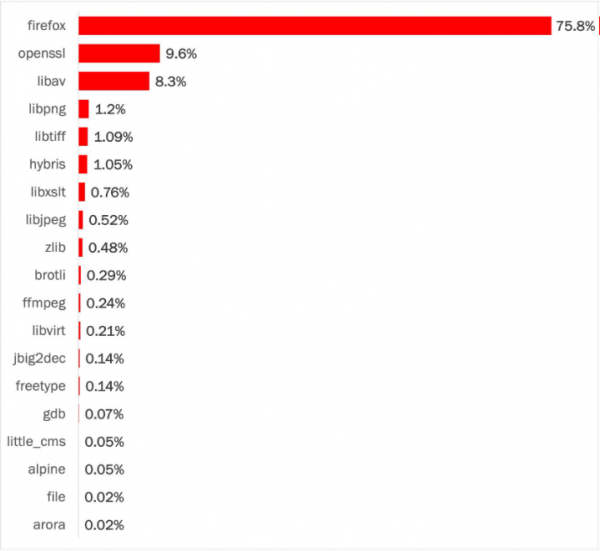
Raportul nu detaliază numărul aplicațiilor studiate și care dintre produsele au fost investigate. Totuși, textul menționează că problemele critice au fost identificate în toate aplicațiile, cu excepția a trei, adică concluziile sunt bazate pe analiza a 20 de aplicații, ceea ce nu poate fi considerat un eşantion reprezentativ. Să reamintim că, într-un studiu similar realizat în iunie, s-a concluzionat că 79% dintre bibliotecile terțe integrate în cod nu sunt niciodată actualizate, iar codul învechit al bibliotecilor duce la probleme de securitate.
Sursa: opennet.ro
