

Proiectul GNU a lansat prima versiune beta a GNU Anastasis, un protocol și aplicații ce implementază o soluție destinată backup-ului sigur al cheilor de criptare și codurilor de acces. Proiectul este dezvoltat de echipa sistemului de plată GNU Taler ca răspuns la nevoia de un instrument care să permită recuperarea cheilor pierdute în urma unei defecțiuni în sistemul de stocare sau din cauza uitării parolei utilizate pentru a cripta cheia. Codul proiectului este scris în limbajul C și este distribuit sub licența GPLv3.
Ideea principală a proiectului este că cheia este împărțită în părți, iar fiecare parte este criptată și stocată la un furnizor de stocare independent. Spre deosebire de schemele existente de backup de chei, care implică utilizarea de servicii plătite sau a prietenilor/rudenilor, metoda propusă de GNU Anastasis nu se bazează pe o încredere totală în stocare sau pe necesitatea de a memora o parolă complexă utilizată pentru criptarea cheii. Protecția backup-urilor de chei prin parole nu este considerată o soluție, deoarece parola trebuie de asemenea să fie stocată sau memorată undeva (cheile vor fi pierdute din cauza amneziei sau a morții proprietarului).
Furnizorul de stocare în GNU Anastasis nu poate folosi cheia deoarece are acces doar la o parte a acesteia, iar pentru a aduna toate componentele cheii într-o singură entitate este necesară autentificarea la fiecare furnizor, care utilizează metode de autentificare diferite. Se suportă autentificarea prin SMS, e-mail, primirea unei scrisori fizice, apel video, cunoașterea răspunsului la o întrebare secretă prestabilită și posibilitatea de a efectua un transfer dintr-un cont bancar predefinit. Aceste verificări confirmă că utilizatorul are acces la e-mail, numărul de telefon și contul bancar, precum și capacitatea de a primi scrisori la adresa specificată.
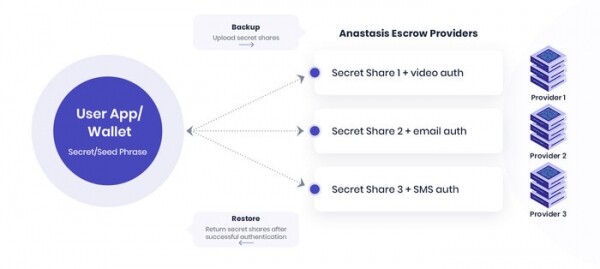
Când se salvează cheia, utilizatorul alege singur furnizorii și metodele de autentificare utilizate. Înainte de transmiterea datelor către furnizor, părțile cheii sunt criptate folosind un hash calculat pe baza răspunsurilor formalizate la câteva întrebări legate de identitatea deținătorului cheii (nume complet, zi și loc de naștere, număr de asigurare socială etc.). Furnizorul nu primește informații despre utilizatorul care efectuează backup-ul, cu excepția informațiilor necesare pentru autentificarea deținătorului. Pentru stocare, furnizorul poate fi plătit o sumă anumită (suportul pentru aceste plăți a fost deja adăugat în GNU Taler, dar cei doi furnizori de teste actuali funcționează gratuit). Pentru a controla procesul de recuperare, a fost dezvoltat un utilitar cu interfață grafică bazat pe biblioteca GTK.
Sursa: opennet.ro
