

A fost pregătit un release al sistemului pentru captarea, stocarea și indexarea pachetelor de rețea Arkime 3.1, care oferă instrumente pentru evaluarea vizuală a fluxurilor de trafic și căutarea informațiilor legate de activitatea de rețea. Inițial, proiectul a fost dezvoltat de către AOL cu scopul de a crea o alternativă deschisă, care să poată fi implementată pe serverele proprii, pentru platformele comerciale de procesare a pachetelor de rețea, capabilă să se scaleze pentru a gestiona trafic la viteze de zeci de gigabiți pe secundă. Codul componentelor pentru captarea traficului este scris în C, iar interfața este realizată în Node.js/JavaScript. Codurile sursă sunt distribuite sub licența Apache 2.0. Este compatibil cu Linux și FreeBSD. Pachetele gata pregătite sunt disponibile pentru Arch, CentOS și Ubuntu.
Arkime include instrumente pentru captarea și indexarea traficului în formatul standard PCAP, precum și oferă mijloace pentru acces rapid la datele indexate. Utilizarea formatului PCAP simplifică semnificativ integrarea cu analizoarele de trafic existente, cum ar fi Wireshark. Volumul datelor stocate este limitat doar de dimensiunea array-ului de disc disponibil. Metadatele despre sesiuni sunt indexate într-un cluster bazat pe motorul Elasticsearch.
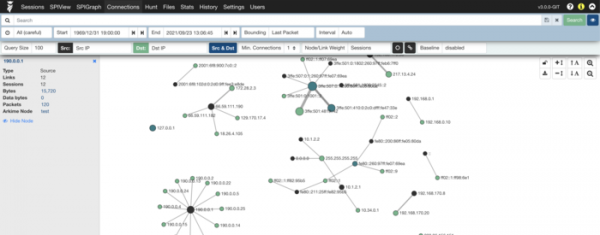
Pentru analiza informațiilor acumulate, este disponibil o interfață web care permite navigarea, căutarea și exportul de selecții. Interfața web oferă mai multe moduri de vizualizare - de la statistici generale, hărți ale conexiunilor și grafice vizuale cu date despre schimbările activității de rețea, până la instrumente pentru studiul sesiunilor individuale, analiza activității în funcție de protocoalele utilizate și despachetarea datelor din dump-urile PCAP. De asemenea, este oferit un API care permite transmiterea datelor despre pachetele capturate în format PCAP și sesiunile despachetate în format JSON către aplicații externe.
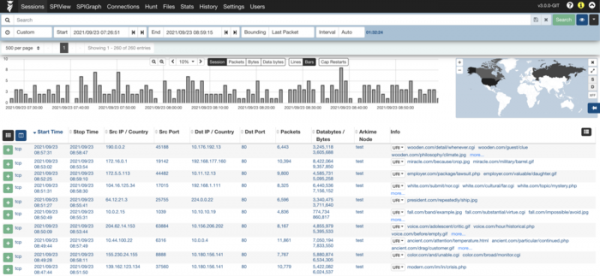
Arkime este format din trei componente de bază:
- Sistemul de captare a traficului este o aplicație multi-thread în C pentru monitorizarea traficului, înregistrarea dump-urilor în format PCAP pe disc, despachetarea pachetelor captate și trimiterea metadatelor despre sesiuni (SPI, Stateful packet inspection) și protocoale către un cluster Elasticsearch. Este posibilă stocarea fișierelor PCAP în formă criptată.
- Interfața web bazată pe platforma Node.js, care rulează pe fiecare server capturarea traficului și gestionează cererile legate de accesul la datele indexate și transferul fișierelor PCAP prin API.
- Stocare de metadate bazată pe Elasticsearch.
În noua versiune:
- A fost adăugată suport pentru protocoalele IETF QUIC, GENEVE, VXLAN-GPE.
- A fost adăugată suport pentru tipul Q-in-Q (Double VLAN), care permite încapsularea etichetelor VLAN în etichetele de nivel secundar pentru a extinde numărul de VLAN-uri la 16 milioane.
- A fost adăugat suport pentru tipurile de câmpuri „float”.
- Modulul de scriere în Amazon Elastic Compute Cloud a fost trecut pe utilizarea protocolului IMDSv2 (Instance Metadata Service).
- A fost realizat refactoringul codului pentru a adăuga tuneluri UDP.
- A fost adăugat suport pentru elasticsearchAPIKey și elasticsearchBasicAuth.
Sursa: opennet.ro
