A fost lansată versiunea instrumentului Nzyme 1.2.0, destinat monitorizării spectrului rețelelor wireless pentru a identifica activitatea malițioasă, desfășurarea punctelor de acces false, conexiunile neautorizate și realizarea atacurilor de tip comun. Codul proiectului este scris în limbajul Java și este distribuit sub licența SSPL (Server Side Public License), care se bazează pe AGPLv3, dar nu este deschis, din cauza cerințelor discriminatorii privind utilizarea produsului în servicii cloud.
Captarea traficului se realizează prin comutarea adaptorului wireless în modul de monitorizare a cadrelor de rețea transitate. Este posibilă transmiterea cadrelor de rețea interceptate către sistemul Graylog pentru stocare pe termen lung, în cazul în care datele sunt necesare pentru analiza incidentelor și acțiunilor malițioase. De exemplu, programul permite identificarea apariției punctelor de acces neautorizate, iar în cazul detectării unei tentative de compromitere a rețelei wireless, va arăta cine a fost ținta atacului și ce utilizatori au fost compromiși.
Sistemul poate genera mai multe tipuri de alerte și suportă diverse modalități de a detecta activitatea anormală, inclusiv verificarea componentelor rețelei prin identificatori fingerprint și crearea de capcane. Este susținută generarea alertelor în caz de violare a structurii rețelei (de exemplu, apariția unui BSSID necunoscut anterior), modificarea parametrilor de securitate ai rețelei (de exemplu, schimbarea modurilor de criptare), identificarea prezenței dispozitivelor comune utilizate pentru atacuri (de exemplu, WiFi Pineapple), înregistrarea accesului la capcană sau determinarea schimbărilor comportamentale anormale (de exemplu, apariția unor cadre cu nivel de semnal atipic scăzut sau încălcarea valorilor pragului de intensitate a pachetelor).
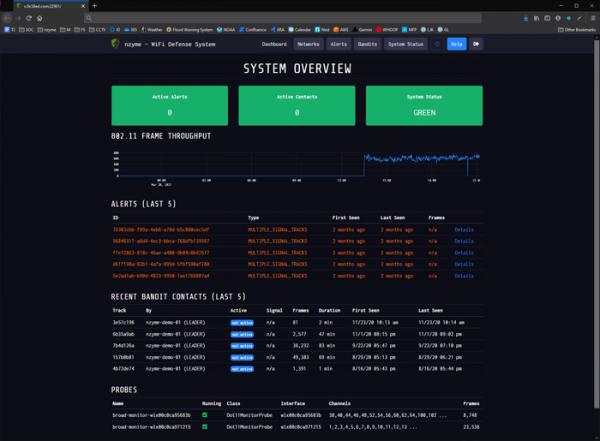
În plus față de analiza activității malițioase, sistemul poate fi utilizat pentru monitorizarea generală a rețelelor wireless, precum și pentru detectarea fizică a surselor anomaliilor identificate prin utilizarea trackerelor, care permit identificarea progresivă a dispozitivelor wireless malițioase pe baza atributelor specifice și a variației nivelului semnalului. Gestionarea se face printr-o interfață web.
În noua versiune:
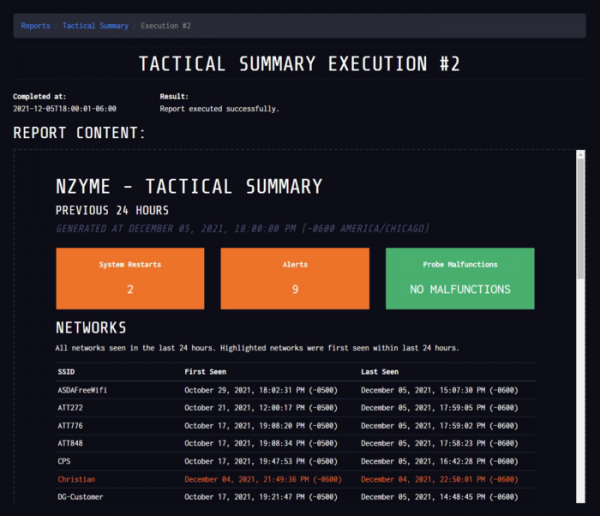
- A fost adăugată suportul pentru generarea și trimiterea prin email a rapoartelor despre anomaliile identificate, rețelele înregistrate și starea generală.

- A fost adăugată suportul pentru alerte privind detectarea încercărilor de atac care blochează funcționarea camerelor de supraveghere, bazate pe trimiterea masivă a pachetelor de deautentificare.
- A fost adăugată suportul pentru alerte privind detectarea identificatorilor SSID care nu au fost întâlniți anterior.
- A fost adăugată suportul pentru alerte privind defecțiunile în funcționarea sistemului de monitorizare, de exemplu, în cazul deconectării adaptorului wireless de la computerul pe care rulează Nzyme.
- A fost îmbunătățită compatibilitatea cu rețelele bazate pe WPA3.
- A fost adăugată posibilitatea de a specifica callback-uri pentru a răspunde la alerte (de exemplu, poate fi folosită pentru a înregistra informații despre anomalii într-un fișier jurnal).
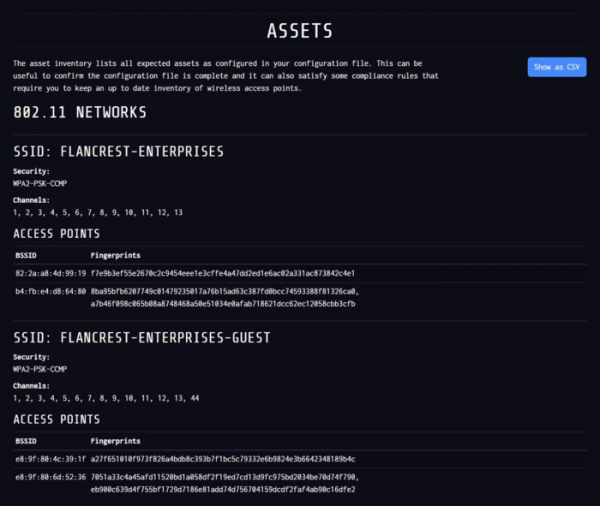
- A fost adăugată o listă de inventariere a resurselor, care afișează parametrii rețelelor desfășurate care sunt monitorizate.

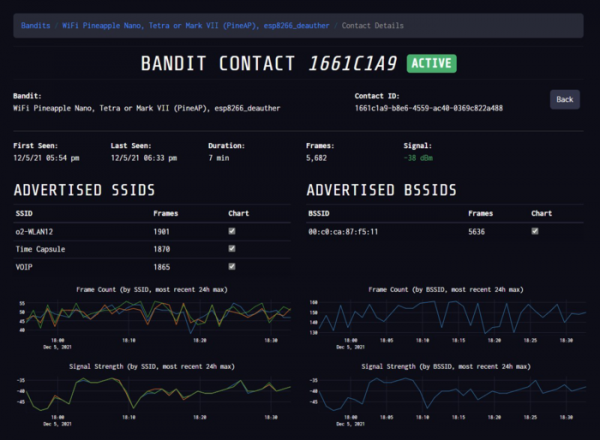
- A fost adăugată o pagină cu profilul atacatorului, care oferă informații despre sistemele și punctele de acces cu care a interacționat atacatorul, precum și statistici despre nivelul semnalului și cadrele trimise.

Sursa: opennet.ro