

A fost lansată versiunea specializată a browserului Tor Browser 11.0.2, dedicată asigurării anonimatului, siguranței și intimității. Utilizând Tor Browser, tot traficul este redirecționat exclusiv prin rețeaua Tor, iar accesul direct prin conexiunea de rețea standard a sistemului curent nu este posibil, ceea ce împiedică urmărirea adresei IP reale a utilizatorului (în cazul unui atac asupra browserului, atacatorii pot obține acces la parametrii sistemului de rețea, astfel că pentru a bloca complet posibilele scurgeri, ar trebui folosite produse precum Whonix). Versiunile Tor Browser sunt pregătite pentru Linux, Windows și macOS.
Pentru a asigura o protecție suplimentară, Tor Browser include extensia HTTPS Everywhere, care permite utilizarea criptării traficului pe toate site-urile, acolo unde este posibil. Pentru a reduce amenințarea atacurilor prin JavaScript și pentru a bloca în mod implicit plugin-urile, se livrează extensia NoScript. Pentru a lupta împotriva blocării și inspectării traficului, se aplică transporturi alternative. Pentru a proteja împotriva identificării caracteristicilor specifice pentru fiecare vizitator, API-urile WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices și screen.orientation sunt dezactivate sau restricționate, iar instrumentele de trimitere a telemetriei, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, „link rel=preconnect”, au fost modificate libmdns.
În noua versiune, s-a realizat sincronizarea cu baza de cod a versiunii Firefox 91.4.0, în care au fost eliminate 15 vulnerabilități, dintre care 10 sunt marcate ca fiind periculoase. 7 vulnerabilități au fost cauzate de probleme legate de gestionarea memoriei, cum ar fi supraîncărcările buffer-ului și accesarea zonelor de memorie deja eliberate, și pot duce potențial la executarea de cod malițios prin deschiderea unor pagini special concepute. Din versiunea pentru platforma Linux au fost excluse unele fonturi ttf, a căror utilizare provoca deteriorarea redării textului în elementele de interfață pe Fedora Linux. Setarea „network.proxy.allow_bypass”, care controlează activitatea protecției împotriva utilizării necorespunzătoare a API-ului Proxy în extensii, a fost dezactivată. Pentru transportul obfs4 a fost activat implicit un nou gateway „deusexmachina”.
Între timp, povestea despre blocarea Tor în Federația Rusă continuă. Roskomnadzor a modificat în registrul site-urilor interzise masca blocată domenii de la „www.torproject.org” la „*.torproject.org” și a extins lista adreselor IP care urmează să fie blocate. Din cauza acestei modificări, majoritatea subdomeniilor proiectului Tor au fost blocate, inclusiv blog.torproject.org, gettor.torproject.org și support.torproject.org. Forumul forum.torproject.net, găzduit în infrastructura Discourse, rămâne accesibil. Gitlab.torproject.org și lists.torproject.org sunt parțial accesibile, la început au pierdut accesul, dar apoi a fost restabilit, probabil după schimbarea adreselor IP (gitlab este acum direcționat către gazda gitlab-02.torproject.org).
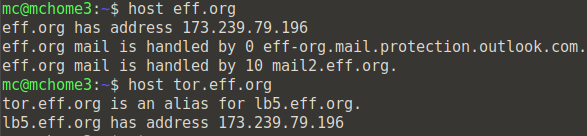
Totuși, nu s-au mai înregistrat blocări ale gateway-urilor și nodurilor rețelei Tor, precum și a gazdei ajax.aspnetcdn.com (CDN Microsoft), utilizată în transportul meek-asure. Se pare că experimentele de blocare a nodurilor rețelei Tor au încetat după blocarea site-ului Tor. Situația este complicată cu oglinda tor.eff.org, care continuă să funcționeze. Problema este că oglinda tor.eff.org este legată de același adresa IP, care este folosit pentru domeniul eff.org al organizației EFF (Electronic Frontier Foundation), astfel că blocarea tor.eff.org va conduce la o parțială blocare a site-ului cunoscutei organizații pentru drepturile omului.
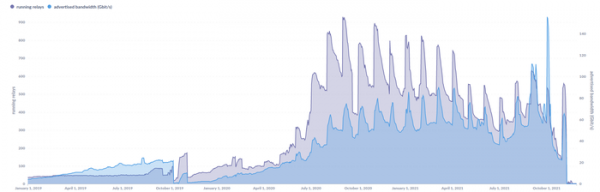
De asemenea, merită menționat publicarea unui nou raport despre posibilele încercări de atacuri de deanonimizare a utilizatorilor Tor, asociate cu grupul KAX17, identificat printr-un email de contact fictiv specific în parametrii nodurilor. În lunile septembrie și octombrie, proiectul Tor a blocat 570 de noduri potențial dăunătoare. În vârf, grupul KAX17 a reușit să controleze 900 de noduri în rețeaua Tor, găzduite de 50 de diferiți furnizori, ceea ce reprezintă aproximativ 14% din numărul total de relaye-uri (spre comparație, în 2014, atacatorii au reușit să obțină controlul asupra aproape jumătate din relaye-urile Tor, iar în 2020, asupra 23,95% din nodurile de ieșire).
Plasarea unui număr mare de noduri controlate de un singur operator permite deanonimizarea utilizatorilor printr-un atac de tip Sybil, care poate fi efectuat dacă atacatorii controlează primul și ultimul nod din lanțul de anonimizare. Primul nod din lanțul Tor cunoaște adresa IP a utilizatorului, iar ultimul știe adresa IP a resursei solicitate, ceea ce permite deanonimizarea cererii prin adăugarea, pe partea nodului de intrare, a unei anumite mărci ascunse în anteturile pachetelor, care rămân neschimbate pe parcursul întregului lanț de anonimizare și analiza acestei mărci pe partea nodului de ieșire. În prezența nodurilor de ieșire controlate, atacatorii pot, de asemenea, să facă modificări în traficul necriptat, cum ar fi eliminarea redirecționărilor către versiunile HTTPS ale site-urilor și interceptarea conținutului necriptat.
Conform datelor furnizate de reprezentanții rețelei Tor, majoritatea nodurilor eliminate în toamna anului trecut erau utilizate doar ca noduri intermediare, nefolosite pentru procesarea cererilor de intrare și ieșire. Anumiți cercetători observă că nodurile aparțineau tuturor categoriilor și probabilitatea ca un utilizator să ajungă pe un nod de intrare controlat de grupul KAX17 era de 16%, iar pe un nod de ieșire - de 5%. Dar chiar și așa, probabilitatea generală ca un utilizator să ajungă simultan pe nodurile de intrare și ieșire ale grupului de 900 de noduri controlate de KAX17 este estimată la 0,8%. Dovezile directe ale utilizării nodurilor KAX17 pentru efectuarea atacurilor lipsesc, dar atacurile potențiale nu sunt excluse.
Sursa: opennet.ro
