

A avut loc lansarea serverului HTTP ușor lighttpd 1.4.64. În această versiune sunt prezentate 95 de modificări, inclusiv ajustări ale valorilor implicite planificate anterior și curățarea funcționalităților învechite:
- Timeout-ul implicit pentru operațiunile de repornire/grupare a fost redus de la infinit la 8 secunde. Timeout-ul poate fi configurat folosind opțiunea „server.graceful-shutdown-timeout.”
- S-a efectuat trecerea la utilizarea unei construcții cu biblioteca PCRE2 (—with-pcre2); pentru a reveni la varianta veche PCRE, se poate folosi opțiunea „—with-pcre.”
- Au fost eliminate modulele anunțate anterior ca fiind învechite:
- mod_geoip (trebuie utilizat mod_maxminddb),
- mod_authn_mysql (trebuie utilizat mod_authn_dbi),
- mod_mysql_vhost (trebuie utilizat mod_vhostdb_dbi),
- mod_cml (trebuie utilizat mod_magnet),
- mod_flv_streaming (a devenit redundant după sfârșitul perioadei de viață Adobe Flash),
- mod_trigger_b4_dl (trebuie folosită o înlocuire cu Lua).
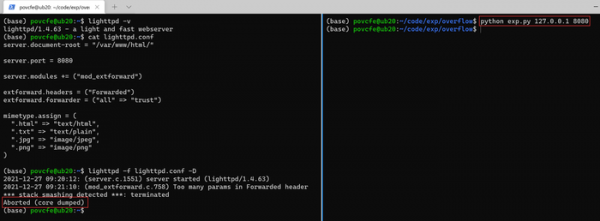
În lighttpd 1.4.64 a fost rezolvată de asemenea o vulnerabilitate (CVE-2022-22707) în modulul mod_extforward, care duce la o suprascriere a buffer-ului de 4 octeți la procesarea datelor din antetul HTTP Forwarded. Potrivit dezvoltatorilor, problema este limitată la un refuz de servicii și permite inițierea de la distanță a închiderii bruște a proceselor de fundal. Exploatarea este posibilă doar dacă handler-ul pentru antetul Forwarded este activat și nu se manifestă în configurația implicită.
Sursa: opennet.ro
