

A fost lansată versiunea distribuției Kali Linux 2022.1, destinată testării sistemelor pentru vulnerabilități, efectuării de audituri, analizei informațiilor reziduale și identificării consecințelor atacurilor cibernetice. Toate contribuțiile originale realizate în cadrul distribuției sunt distribuite sub licența GPL și sunt disponibile prin intermediul unui depozit Git public. Au fost pregătite mai multe versiuni de imagini iso, cu dimensiuni de 471 MB, 2.8 GB, 3.5 GB și 9.4 GB. Versiunile sunt disponibile pentru arhitecturile i386, x86_64, ARM (armhf și armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Implicit, se oferă desktopul Xfce, dar sunt suportate opțional KDE, GNOME, MATE, LXDE și Enlightenment e17.
Kali include una dintre cele mai complete colecții de instrumente pentru specialiștii în securitatea cibernetică: de la unelte pentru testarea aplicațiilor web și penetrării rețelelor wireless până la programe pentru citirea datelor de pe cipurile RFID de identificare. Pachetul include o colecție de exploatări și peste 300 de utilitare specializate pentru verificarea securității, cum ar fi Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. În plus, distribuția include unelte pentru accelerarea cracării parolelor (Multihash CUDA Brute Forcer) și a cheilor WPA (Pyrit) prin utilizarea tehnologiilor CUDA și AMD Stream, care permit utilizarea GPU-urilor plăcilor grafice NVIDIA și AMD pentru realizarea operațiunilor de calcul.
În noua versiune:
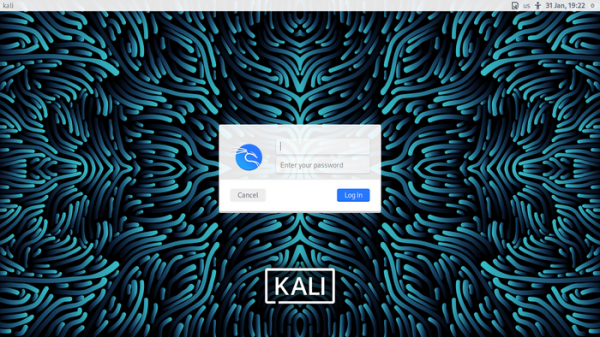
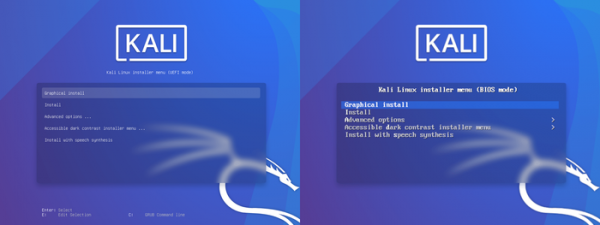
- A fost actualizat designul procesului de încărcare, ecranul de autentificare și instalatorul.

- A fost reproiectat meniul de încărcare. Au fost unificate opțiunile meniului de încărcare pentru sistemele cu UEFI și BIOS, precum și pentru diferitele variante de imagini iso (installer, live și netinstall).

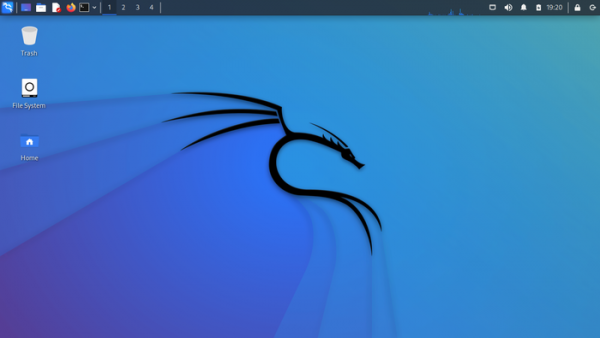
- Au fost oferite noi fundaluri pentru desktop cu simbolica distribuției.

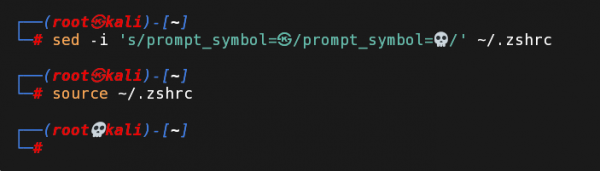
- A fost modernizată invitația terminalului zsh. Implicit, sunt ascunse informațiile despre codurile de returnare și numărul proceselor în fundal, care ar putea deranja în timpul utilizării. Atunci când se utilizează drepturile root, iconița 💀 a fost înlocuită cu simbolul ㉿.

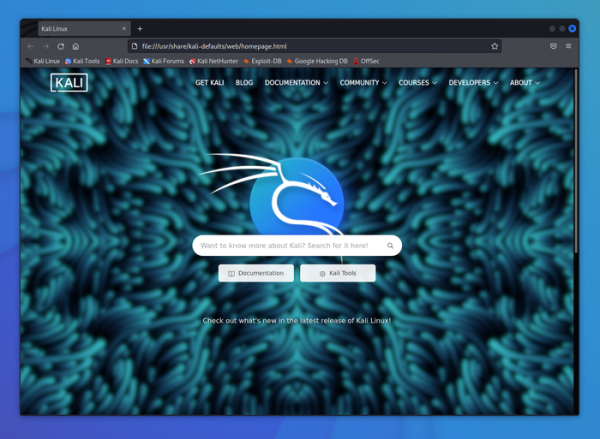
- A fost refăcută pagina afișată implicit în browser, care a fost îmbogățită cu linkuri către documentație și utilitare, precum și cu o funcție de căutare.

- A fost adăugată o versiune completă „kali-linux-everything”, care include toate pachetele disponibile (cu excepția Kaboxer) pentru o instalare autonomă pe sisteme fără conexiune la rețea. Dimensiunea versiunii este de 9.4 GB și este disponibilă pentru descărcare doar prin BitTorrent.
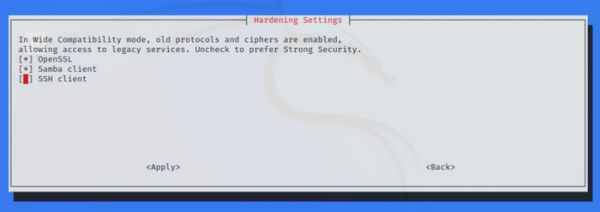
- În utilitarul kali-tweaks a fost propusă o nouă secțiune „Hardening”, prin intermediul căreia se pot modifica parametrii clientului SSH pentru a îmbunătăți compatibilitatea cu sistemele vechi (restaurarea suportului pentru algoritmi și criptări vechi).

- A fost îmbunătățită compatibilitatea cu platformele de virtualizare VMware atunci când se rulează Kali în sistemul gazdă, utilizând un desktop bazat pe i3 (kali-desktop-i3). În astfel de medii, suportul pentru clipboard și interfața drag&drop sunt activate implicit.
- În compunerea principală a fost reintegrat sintetizatorul de voce pentru facilitarea muncii persoanelor nevăzătoare.
- Au fost adăugate noi utilitare:
- dnsx — un instrument pentru lucrul cu DNS, care permite trimiterea de cereri către mai multe servere DNS simultan.
- email2phonenumber — o unealtă OSINT pentru determinarea numărului de telefon pe baza unui email prin analiza informațiilor despre utilizator disponibile în surse deschise.
- naabu — o unealtă simplă pentru scanarea porturilor.
- nuclei — un sistem de scanare a rețelei, care suportă șabloane.
- PoshC2 — un cadru pentru organizarea managementului cu servere Command & Control (C2), care suportă funcționarea prin proxy.
- proxify — un proxy pentru HTTP/HTTPS, care permite interceptarea și manipularea traficului.
- În pachetele pentru arhitectura ARM au fost adăugate feroxbuster și ghidra. Problemele de funcționare a Bluetooth-ului pe plăcile Raspberry Pi au fost rezolvate.
- De asemenea, a fost pregătit lansarea NetHunter 2022.1, un mediu pentru dispozitive mobile pe baza platformei Android, cu un set de instrumente pentru testarea sistemelor pentru vulnerabilități. Cu NetHunter se pot verifica atacuri specifice pentru dispozitive mobile, cum ar fi prin simularea funcționării unor dispozitive USB (BadUSB și HID Keyboard — simularea unui adaptor USB de rețea care poate fi utilizat pentru atacuri MITM sau a unei tastaturi USB care efectuează substituția de caractere) și crearea de puncte de acces false (MANA Evil Access Point). NetHunter se instalează în mediul standard al platformei Android sub forma unei imagini chroot, în care rulează o variantă special adaptată a Kali Linux.
Sursa: opennet.ro
