

Compania eQualite a lansat versiunea 1.4.0 a browser-ului web mobil CENO, destinat să faciliteze accesul la informație în condiții de cenzură, filtrare a traficului sau deconectare a segmentelor de internet de la rețeaua globală. Acesta este bazat pe Firefox pentru Android (Mozilla Fennec). Funcționalitatea asociată construirii unei rețele descentralizate a fost extrasă într-o bibliotecă separată numită Ouinet, care poate fi utilizată pentru a adăuga metode de o ocolire a cenzurii în aplicații diverse. Resursele proiectului sunt distribuite sub licența MIT. Versiunile gata de utilizare sunt disponibile pe Google Play.
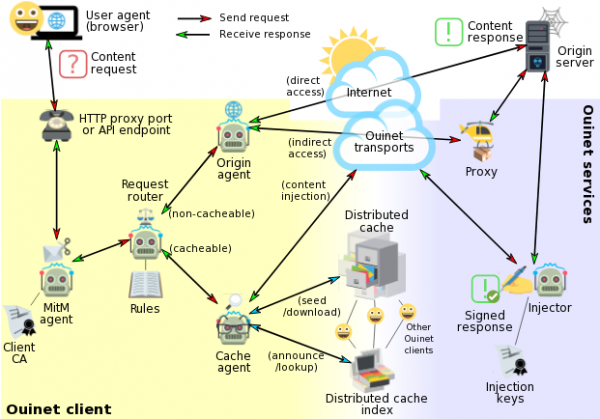
Browser-ul CENO și biblioteca Ouinet permit accesul la informație în condiții de blocare activă a serverelor proxy, VPN, portalurilor și altor mecanisme centralizate de ocolire a filtrării traficului, până la deconectarea completă a internetului în zonele cenzurate (în caz de blocare totală, conținutul poate fi distribuit din cache sau din unități locale de stocare). Pentru schimbul de date se creează o rețea P2P, în care utilizatorii participă la redirecționarea traficului către portaluri externe (injectoare), care asigură accesul la informație ocolind filtrele.
Proiectul preconizează, de asemenea, cache-uirea conținutului pe partea fiecărui utilizator, menținând un cache descentralizat al conținutului popular. Atunci când utilizatorul deschide un site, conținutul descărcat este cache-uit în sistemul utilizatorului și devine disponibil pentru participanții rețelei P2P, care nu pot obține acces direct la resursa respectivă sau la portalurile pentru a ocoli blocajul. Pe fiecare dispozitiv sunt stocate doar datele solicitate direct de pe acel dispozitiv. Identificarea paginilor aflate în cache se face prin utilizarea unui hash din URL, toate datele suplimentare asociate paginii, cum ar fi imagini, scripturi și stiluri, fiind grupate și livrate împreună sub un singur identificator.
Pentru a accesa noul conținut, la care accesul direct este blocat, sunt utilizate gateway-uri proxy speciale (injector), care sunt amplasate în părți externe ale rețelei, nesupuse cenzurii. Informația între client și gateway este criptată folosind criptografie bazată pe chei publice. Pentru a identifica gateway-urile și a preveni introducerea de gateway-uri dăunătoare, sunt utilizate semnături digitale, iar cheile gateway-urilor însoțite de proiect sunt incluse în livrarea browserului.
Pentru a accesa gateway-ul în condiții de blocare, se susține conexiunea printr-un lanț de alți utilizatori, care acționează ca proxy pentru a redirecționa traficul către gateway (datele sunt criptate cu cheia gateway-ului, ceea ce împiedică utilizatorii de tranzit, prin sistemele cărora este transmisă cererea, să intervină în trafic sau să determine conținutul). Sistemele client nu trimit solicitări externe în numele altor utilizatori, ci fie oferă date din cache, fie sunt utilizate ca un link pentru stabilirea unui tunel către gateway-ul proxy.
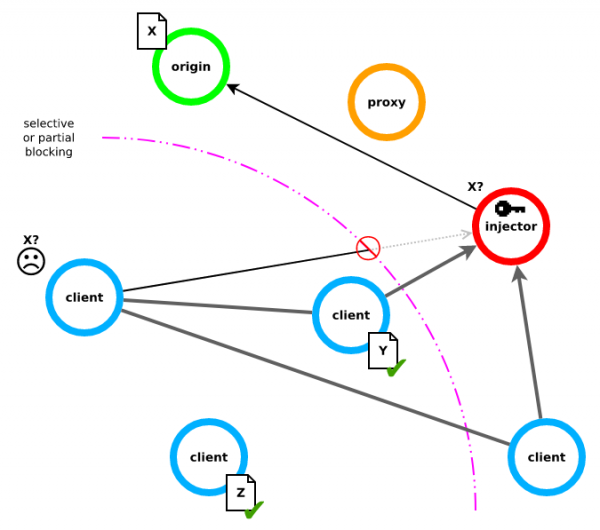
CENO nu asigură anonimatul, iar informațiile despre cererile trimise sunt disponibile pentru analiză pe dispozitivele participanților (un atacator poate obține informații despre datele solicitate sau returnate din cache de către alți utilizatori, precum și poate determina că utilizatorul a accesat un anumit site prin hash). Cererile obișnuite sunt inițial livrate direct de browser, iar dacă cererea directă nu reușește, se efectuează o căutare în cache-ul distribuit. În absența unui URL în cache, informațiile sunt solicitate prin conectarea la un gateway proxy sau prin contactarea unui gateway printr-un alt utilizator. Datele confidențiale, cum ar fi cookie-urile, nu sunt stocate în cache.
Pentru cererile confidențiale, de exemplu, cele care necesită conectarea la conturile de e-mail și rețele sociale, se recomandă utilizarea unei tab-uri private separate, în care datele sunt solicitate doar direct sau prin gateway proxy, dar fără a accesa cache-ul și fără a fi stocate în cache.
Fiecare sistem din rețeaua P2P este echipat cu un identificator intern, care este utilizat la rutarea în rețeaua P2P, dar nu este legat de locația fizică a utilizatorului. Acuratețea informației transmise și păstrate în cache este asigurată prin utilizarea semnăturilor digitale (Ed25519). Traficul transmis este criptat folosind TLS. Pentru accesarea informațiilor despre structura rețelei, participanți și conținutul cache-uit se utilizează o tabelă de hash distribuită (DHT). Dacă este necesar, pe lângă HTTP, pot fi utilizate µTP sau Tor ca transport.
Modificările din noul volum:
- S-a oferit posibilitatea accesului la datele stocate în cache-ul local al sistemului curent, ceea ce permite mai multor utilizatori dintr-o rețea locală să ofere acces reciproc la conținutul descărcat anterior în rețele complet izolate, fără acces la internet. Schimbul de date este de asemenea posibil în etapa de dinaintea descărcării tabelului de hash distribuit (DHT).
- Adresa IP a uneia dintre nodurile utilizate pentru conectarea la rețea a fost adăugată pe lista nodurilor pentru cazul în care DNS-ul nu funcționează.
- Capabilitățile de depanare a erorilor au fost extinse.
- A fost inclus un addon pentru browser numit „HTTPS by default”, care activează automat utilizarea protocolului HTTPS.
- Dialogul „no Wi-Fi” a fost transformat în „on mobile data” și acum este afișat atunci când se lucrează printr-o rețea de operator mobil, indiferent de starea Wi-Fi.
- Versiunile CENO Extension 1.4.2 și Ouinet client 0.18.2 au fost actualizate.
Sursa: opennet.ro
