

Compania Google a lansat versiunea web-browser-ului Chrome 103. De asemenea, este disponibilă versiunea stabilă a proiectului open-source Chromium, care reprezintă baza pentru Chrome. Browserul Chrome se deosebește de Chromium prin utilizarea siglelor Google, printr-un sistem de trimitere a notificărilor în cazul unei erori, module pentru redarea conținutului video protejat (DRM), un sistem automat de instalare a actualizărilor, activarea constantă a izolației Sandbox, furnizarea cheilor pentru Google API și transmiterea parametrilor RLZ în timpul căutărilor. Pentru cei care au nevoie de mai mult timp pentru actualizare, este susținut un canal Extended Stable, însoțit de 8 săptămâni de suport. Următoarea versiune Chrome 104 este programată pentru 2 august.
Cele mai importante schimbări în Chrome 103:
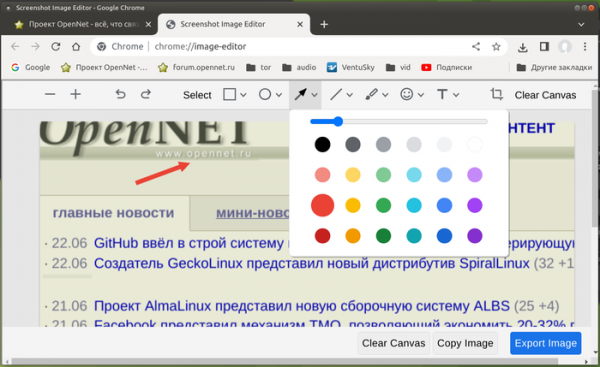
- A fost adăugat un editor experimental de imagini, apelat pentru a edita capturi de ecran ale paginilor. Editorul oferă funcții precum decupare, selecție a unei zone, desen cu pensula, alegerea culorilor, adăugarea de etichete text și crearea formelor standard și primitive, cum ar fi linii, dreptunghiuri, cercuri și săgeți. Pentru a activa editorul, trebuie activate setările „chrome://flags/#sharing-desktop-screenshots” și „chrome://flags/#sharing-desktop-screenshots-edit”. După crearea unei capturi de ecran prin meniul Share din bara de adrese, se poate accesa editorul apăsând butonul „Edit” pe pagina cu previzualizarea capturii de ecran.

- Funcționalitatea mecanismului de prerenderizare adăugat în Chrome 101 a fost extinsă pentru a pre-renda conținutul recomandărilor din bara de adrese Omnibox. Pre-randarea completează funcționalitatea anterioară de încărcare a recomandărilor cele mai probabile pentru accesare, fără a aștepta clicul utilizatorului. Pe lângă încărcare, conținutul paginilor asociate cu recomandările poate acum fi rândat în buffer (inclusiv scripturile sunt executate și se formează arborele DOM), ceea ce permite afișarea instantanee a recomandărilor după clic. Pentru gestionarea prerenderizării sunt oferite setările „chrome://flags/#enable-prerender2”, „chrome://flags/#omnibox-trigger-for-prerender2” și „chrome://flags/#search-suggestion-for-prerender2”.
În Chrome 103 pentru Android a fost adăugat API-ul Speculations Rules, care permite autorilor de site-uri să ofere browserului informații despre paginile pe care utilizatorul le-ar putea vizita. Browserul utilizează aceste informații pentru a încărca și reda conținutul paginilor în mod anticipat.
- În versiunea pentru Android a fost implementat un nou manager de parole, care oferă aceeași interfață unificată de gestionare a parolelor utilizată pentru aplicațiile Android.
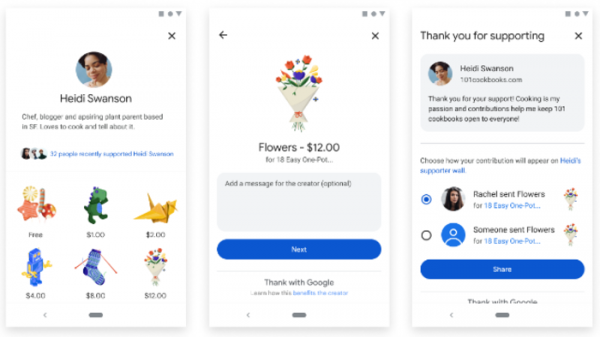
- În versiunea pentru Android a fost adăugată suportul pentru serviciul „With Google”, care permite utilizatorilor să își exprime recunoștința față de site-urile preferate care s-au înregistrat în serviciu, trimițând abțibilduri digitale plătite sau gratuite. Acest serviciu este disponibil momentan doar pentru utilizatorii din Statele Unite.

- A fost îmbunătățită completarea automată a câmpurilor cu numere de carduri de credit și debit, având acum suport pentru cardurile salvate prin Google Pay.
- În versiunea pentru Windows, clientul DNS încorporat este activat implicit, același fiind utilizat în versiunile pentru macOS, Android și Chrome OS.
- API-ul Local Font Access a fost stabilizat și este oferit tuturor doritorilor, permițându-le să identifice și să utilizeze fonturile instalate în sistem, precum și să manipuleze fonturile la un nivel jos (de exemplu, să filtreze și să transforme glifele).
- A fost adăugată suportul pentru codul de răspuns HTTP 103, care permite informarea clientului despre conținutul unor anumite antete HTTP imediat după solicitare, fără a aștepta ca serverul să execute toate operațiunile legate de solicitare și să înceapă livrarea conținutului. În acest mod se pot oferi sugestii despre elementele legate de pagina livrată, care pot fi preîncărcate (de exemplu, se pot oferi linkuri către CSS și JavaScript utilizate pe pagină). După ce primește informațiile despre astfel de resurse, browserul poate începe să le încarce fără a aștepta finalizarea livrării paginii principale, ceea ce permite reducerea timpului total de procesare a solicitării.
- În modul Origin Trials (funcționalități experimentale care necesită activare separată), testarea API-ului Federated Credential Management (FedCM) a început până acum doar în versiunile pentru platforma Android. Acest API permite crearea de servicii de identificare reunite, care asigură confidențialitate și funcționează fără mecanisme de urmărire între site-uri, cum ar fi procesarea cookie-urilor terțe. Origin Trial implică posibilitatea de a utiliza API-ul specificat din aplicații încărcate de pe localhost sau 127.0.0.1 sau după completarea înregistrării și obținerea unui token special, care are o valabilitate limitată pentru un anumit site.
- În API-ul Client Hints, dezvoltat ca înlocuitor pentru antetul User-Agent și care permite furnizarea selectivă de date despre parametrii specifici ai browserului și sistemului (versiune, platformă etc.) doar după cerere. serverul, a fost adăugată posibilitatea de a înlocui în lista de identificatori ai browserului nume fictive, similar cu mecanismul GREASE (Generate Random Extensions And Sustain Extensibility) utilizat în TLS. De exemplu, pe lângă ‘»Chrome»; v=»103″‘ și ‘»Chromium»; v=»103″‘, în listă poate fi adăugat un identificator aleator de browser inexistent ‘»(Not;Browser»; v=»12″‘. O astfel de substituție va permite identificarea problemelor de procesare a identificatorilor browserelor necunoscute, care determină browserelor alternative să se pretindă a fi alte browsere populare pentru a ocoli verificarea pe listele de browsere permise.
- Fișierele în format de imagine AVIF au fost adăugate la lista celor permise pentru partajare prin API iWeb Share.
- A fost adăugat suport pentru formatul de compresie «deflate-raw», care permite accesarea unui flux comprimat brut fără antete și blocuri finale de servicii, ceea ce poate fi utilizat, de exemplu, pentru citirea și scrierea fișierelor zip.
- Pentru elementele web-form, a fost oferită posibilitatea de a utiliza atributul «rel», permițând aplicarea parametrului «rel=noreferrer» la navigarea prin web-forme pentru a dezactiva transmiterea antetului Referer sau «rel=noopener» pentru a dezactiva setarea proprietății Window.opener și pentru a interzice accesul la contextul din care a fost efectuată trecerea.
- Implementarea evenimentului popstate a fost adusă în conformitate cu comportamentul Firefox. Evenimentul popstate este acum generat imediat după modificarea URL-ului, fără a aștepta apariția evenimentului load.
- Pentru paginile deschise fără HTTPS și din blocuri iframe, este interzis accesul la API Gampepad și API Battery Status.
- În obiectul SerialPort, a fost adăugat metoda forget() pentru a renunța la drepturile obținute anterior de la utilizator pentru accesul la portul serial.
- În proprietatea CSS overflow-clip-margin a fost adăugat atributul visual-box, care definește de unde ar trebui să înceapă tăierea conținutului ce depășește limita zonei (poate lua valorile content-box, padding-box și border-box).
- În blocurile iframe cu atributul sandbox, este interzis apelul protocoalelor externe și lansarea aplicațiilor externe de manipulare. Pentru a anula restricția, ar trebui utilizate proprietățile allow-popups, allow-top-navigation și allow-top-navigation-with-user-activation.
- A fost suspendat suportul pentru elementul , care și-a pierdut semnificația după suspendarea suportului pentru pluginuri.
- Îmbunătățiri aduse instrumentelor pentru dezvoltatorii web. De exemplu, în panoul Styles a fost adăugată opțiunea de a defini culoarea punctului din afara ferestrei browserului. A fost îmbunătățit preview-ul valorilor parametrilor în debugger. A fost adăugată posibilitatea de a schimba ordinea panourilor în interfața Elements.
Pe lângă noutăți și corectarea erorilor, noua versiune rezolvă 14 vulnerabilități. Multe dintre vulnerabilități au fost identificate în urma testării automate cu ajutorul instrumentelor AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Una dintre probleme (CVE-2022-2156) a fost catalogată cu nivel critic de pericol, ce implică posibilitatea de a-ocoli toate nivelurile de protecție ale browserului și de a executa cod în sistem dincolo de mediu sandbox. Detalii despre această vulnerabilitate nu au fost încă dezvăluite, fiind cunoscut doar că este cauzată de accesarea unui bloc de memorie eliberat (use-after-free).
În cadrul programului de recompensare a descoperirii vulnerabilităților pentru actuala versiune, compania Google a acordat 9 premii în valoare totală de 44.000 de dolari (un premiu de 20.000 de dolari, un premiu de 7.500 de dolari, un premiu de 7.000 de dolari, două premii de 3.000 de dolari și câte un premiu de 2.000, 1.000 și 500 de dolari). Mărimea recompensei pentru o vulnerabilitate critică nu a fost deocamdată stabilită.
Sursa: opennet.ro
