

Proiectul vSMTP dezvoltă un nou server de email (MTA), destinat asigurării unei performanțe ridicate și oferirii de opțiuni flexibile pentru filtrarea și gestionarea traficului. Codul proiectului este scris în limbajul Rust și este distribuit sub licența GPLv3.
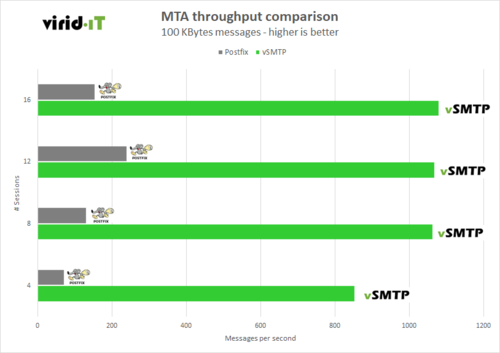
Conform rezultatelor testării publicate de dezvoltatori, vSMTP este de zece ori mai rapid decât competitorii săi MTA. De exemplu, vSMTP a arătat o capacitate de procesare de 4-13 ori mai mare decât Postfix 3.6.4, la transmiterea mesajelor de 100 KB și cu 4-16 sesiuni simultane. Înaltă performanță este obținută prin aplicarea unei arhitecturi multi-threading, în care interacțiunea între fire se face prin canale asincrone.
vSMTP se dezvoltă cu o orientare inițială în asigurarea unei securități ridicate, ceea ce este realizat prin teste intensive folosind teste statice și dinamice, precum și prin utilizarea limbajului Rust, care permite evitarea multor erori legate de gestionarea memoriei. Fișierele de configurare sunt definite în format TOML.
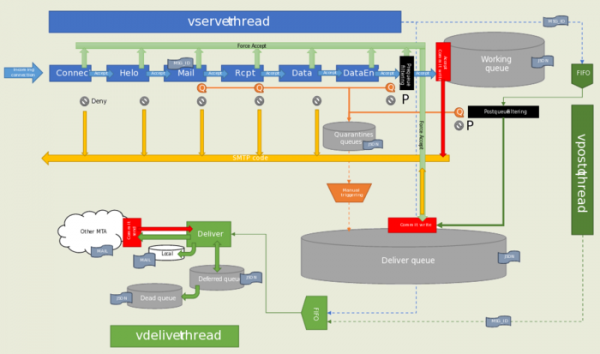
O caracteristică a proiectului este și existența limbajului încorporat vSL pentru scrierea de scripturi pentru filtrarea emailurilor, permițând crearea unor reguli foarte flexibile pentru blocarea conținutului nedorit și gestionarea traficului. Limbajul se bazează pe Rhai, care utilizează tipizare dinamică, asigurând integrarea codului în programele Rust și oferind o sintaxă care amintește de o combinație între JavaScript și Rust. Scripturile dispun de un API pentru inspectarea și modificarea mesajelor primite, redirecționarea mesajelor și gestionarea livrărilor acestora către gazde locale și la distanță. Scripturile suportă conexiuni la baze de date, executarea de comenzi arbitrare și plasarea emailurilor în carantină. Pe lângă vSL, pentru combaterea mesajelor nedorite, vSMTP suportă de asemenea SPF și filtre bazate pe liste de relee deschise.
Printre planurile pentru viitoarea versiune se remarcă posibilitatea integrării cu baze de date SQL (în prezent, datele despre adrese și gazde sunt specificate în format CSV) și suport pentru mecanismele de autentificare DANE (DNS-Based Authentication of Named Entities) și DMARC (Domain-based Message Authentication). În versiunile mai îndepărtate, se preconizează implementarea mecanismelor BIMI (Brand Indicators for Message Identification) și ARC (Authenticated Received Chain), posibilitatea integrării cu Redis, Memcached și LDAP, instrumente pentru protecția împotriva atacurilor DDoS și a bot-urilor SPAM, pluginuri pentru organizarea verificărilor în pachetele antivirus (ClamAV, Sophos etc.).
Sursa: opennet.ro
