

În browserul Chrome a fost identificată o problemă legată de trimiterea datelor confidențiale către serverele Google atunci când este activat modul avansat de verificare a ortografiei, care implică efectuarea verificării folosind un serviciu extern. Problema apare și în browserul Edge atunci când este utilizat extensia Microsoft Editor.
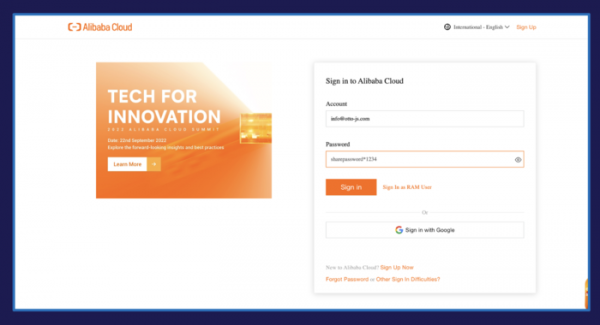
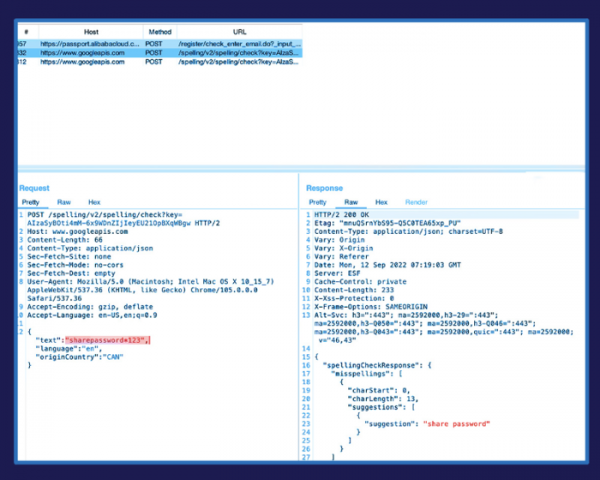
S-a constatat că textul pentru verificare este transmis inclusiv din formularele de input care conțin date confidențiale, inclusiv din câmpurile care conțin nume de utilizatori, adrese, email-uri, date de identificare și chiar parole, în cazul în care câmpurile de input pentru parole nu sunt limitate prin eticheta standard «». De exemplu, problema duce la trimiterea pe serverul www.googleapis.com a parolelor în cazul în care opțiunea de a arăta parola introdusă este activată, fiind implementată în serviciile Google Cloud (Secret Manager), AWS (Secrets Manager), Facebook, Office 365, Alibaba Cloud și LastPass. Dintre cele 30 de site-uri cunoscute testate, inclusiv rețele sociale, bănci, platforme în cloud și magazine online, 29 s-au dovedit a fi vulnerabile la scurgeri.
În AWS și LastPass, problema a fost deja remediată rapid prin adăugarea parametrului «spellcheck=false» în eticheta «input». Pentru a bloca trimiterea datelor pe partea utilizatorului, este necesar să se dezactiveze în setări verificarea avansată (secțiunea «Languages/Spell check/Enhanced spell check» sau «Limbi/Verificare ortografică/Verificare avansată», verificarea avansată fiind dezactivată implicit).
Sursa: opennet.ro
