

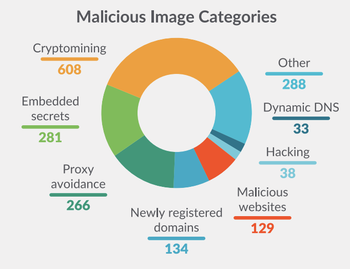
Compania Sysdig, care dezvoltă un instrumentar deschis omonim pentru analiza performanței sistemului, a publicat rezultatele unei cercetări asupra mai mult de 250.000 de imagini Linux-container, postate în catalogul Docker Hub fără semne de verificare sau oficialitate. În total, 1652 de imagini au fost clasificate ca fiind malițioase.
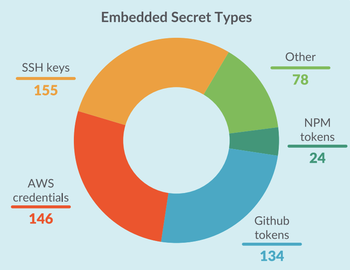
În 608 imagini au fost identificate componente pentru minarea criptomonedelor, în 288 au fost găsite tokenuri de acces (în 155 chei SSH, în 146 tokenuri AWS, în 134 tokenuri GitHub, în 24 tokenuri API NPM), în 266 erau instrumente pentru ocolirea firewall-urilor prin proxy, în 134 au figurat domenii recent înregistrate, iar în 129 au fost întâlnite apeluri către site-uri considerate malițioase.
Unele imagini cu mineri pentru criptomonede, destinate atragerii utilizatorilor, au folosit denumiri ce includ titluri ale unor proiecte celebre deschise, cum ar fi ubuntu, golang, joomla, liferay și drupal, sau aplicând metoda typosquatting (atribuiți denumiri asemănătoare cu diferențe minore). Dintre cele mai populare imagini malițioase, s-au evidențiat vibersastra/ubuntu și vibersastra/golang, care au fost descărcate de peste 10.000 și 6900 de ori, respectiv.
Sursa: opennet.ro
