

Compania iXsystems a publicat distribuția TrueNAS SCALE 22.12, care utilizează kernelul Linux și baza de pachete Debian (produsele anterioare ale acestei companii, inclusiv TrueOS, PC-BSD, TrueNAS și FreeNAS, se bazau pe FreeBSD). La fel ca TrueNAS CORE (FreeNAS), TrueNAS SCALE poate fi descărcat și utilizat gratuit. Dimensiunea imaginii ISO este de 1,6 GB. Codurile sursă specifice pentru scripturile de construire TrueNAS SCALE, interfața web și stratificările sunt publicate pe GitHub.
Produsele TrueNAS CORE bazate pe FreeBSD și TrueNAS SCALE bazate pe Linux se dezvoltă paralel și se completează reciproc, folosind o bază comună de coduri și o interfață web standardizată. Oferirea unei ediții suplimentare bazate pe kernelul Linux este justificată prin dorința de a implementa anumite idei inaccesibile utilizării FreeBSD. Notabil este că aceasta nu este prima inițiativă de acest fel - în 2009, de la FreeNAS s-a desprins deja distribuția OpenMediaVault, care a fost transformată pe kernelul Linux și baza de pachete Debian.
Una dintre principalele îmbunătățiri în TrueNAS SCALE este capacitatea de a crea stocări distribuite pe mai multe noduri, în timp ce TrueNAS CORE (FreeNAS) se poziționează ca o soluție bazată pe un singur server. Pe lângă creșterea scalabilității, TrueNAS SCALE se distinge, de asemenea, prin utilizarea containerelor izolate, simplificând de gestionare a infrastructurii și adecvarea pentru crearea infrastructurilor definite prin software. Ca sistem de fișiere, TrueNAS SCALE utilizează ZFS (OpenZFS). TrueNAS SCALE oferă suport pentru containere Docker, virtualizare bazată pe KVM și scalarea ZFS pe mai multe noduri prin intermediul sistemului de fișiere distribuit Gluster.
Pentru a organiza accesul la stocare, sunt suportate SMB, NFS, iSCSI Block Storage, S3 Object API și Cloud Sync. Pentru a asigura accesul securizat, conexiunea poate fi realizată prin VPN (OpenVPN). Stocarea poate fi desfășurată pe un singur nod și ulterior, pe măsură ce nevoile cresc, extinsă orizontal prin adăugarea de noduri suplimentare. Pe lângă îndeplinirea sarcinilor legate de organizarea stocării, nodurile pot fi utilizate și pentru a furniza servicii și a rula aplicații în containere, orchestrate prin intermediul platformei Kubernetes, sau în mașini virtuale bazate pe KVM.
În noua versiune:
- A fost îmbunătățită implementarea modului fără root, în care pentru gestionarea sistemului se folosesc utilizatori mai puțin privilegiați, cărora le sunt delegate selectiv drepturi extinse și care nu au acces la toate mașinile virtuale și aplicațiile izolate.
- A fost adăugat mecanismul SMB Share Proxy pentru redirecționarea accesului la părțile SMB.
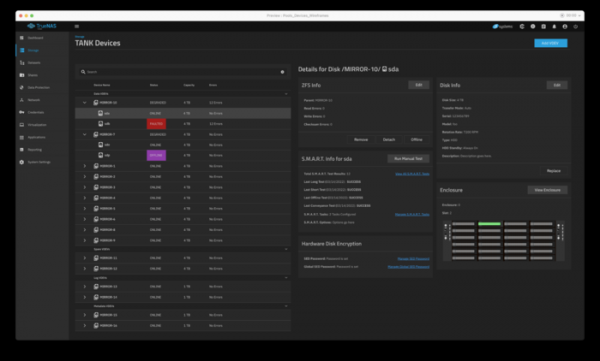
- Au fost aduse îmbunătățiri interfeței web. Gestionarea pool-urilor de stocare, dispozitivelor și seturilor de date a fost semnificativ îmbunătățită. A fost implementată o pagină de sinteză cu toate statisticile.
- Au fost adăugate aplicații izolate pentru rularea pachetelor Home Assistant, Qbittorrent, Pi Hole, Syncthing, Photo Prism și diskover-community.
- A fost adăugată posibilitatea de a actualiza toate aplicațiile instalate sub formă de containere dintr-o singură acțiune.
- A fost adăugat suport pentru platforma All-NVME, care oferă lățimi de bandă de până la 30GB/s și posibilitatea de a crea un pool de stocare NVMe de până la 240 TB.
- A fost oferită posibilitatea de a înlocui nodurile Gluster prin API fără a opri funcționarea stocării.
- A fost adăugat driver pentru Kubernetes CSI, care permite utilizarea TrueNAS SCALE în clustere Kubernetes ca stocare de date pentru cluster. O capacitate similară este disponibilă și pentru VMware ESXi și OpenStack Cinder.
- A fost adăugat suport pentru utilizarea OverlayFS cu ZFS pentru economisirea spațiului pe disc la rularea containerelor Docker.
- A fost îmbunătățit suportul pentru virtualizare, oferind posibilitatea de a redirecționa dispozitive USB în mașinile virtuale și de a lega nuclee CPU individuale.
- A fost asigurată organizarea accesului comun al aplicațiilor izolate la GPU.
- A fost adăugat suport pentru accesul de la distanță la sistem și aplicații prin VPN Wireguard.
- Au fost efectuate lucrări pentru creșterea performanței, printre care s-a îmbunătățit performanța criptării, NFS și iSCSI.
- A fost oferită posibilitatea de a oferi acces selectiv la API și de a aplica un sistem de acces bazat pe roluri (RBAC).
Sursa: opennet.ro
