

Compania Google a lansat versiunea browser-ului web Chrome 112. De asemenea, este disponibilă o versiune stabilă a proiectului open source Chromium, care stă la baza Chrome. Browserul Chrome se diferențiază de Chromium prin utilizarea logo-urilor Google, având un sistem de notificare în caz de blocare, module pentru redarea conținutului video protejat împotriva copiei (DRM), un sistem automat de instalare a actualizărilor, activarea constantă a izolării Sandbox, livrarea cheilor pentru Google API și transmiterea parametrilor RLZ în timpul căutării. Pentru cei care necesită mai mult timp pentru actualizare, este susținută o ramură Extended Stable, însoțită de 8 săptămâni. Următoarea versiune Chrome 113 este programată pentru 2 mai.
Principalele modificări în Chrome 112:
- Funcționalitatea interfeței „Verificare de securitate” (Safety check) a fost extinsă, arătând un rezumat al posibilelor probleme de securitate, cum ar fi utilizarea parolelor compromise, starea verificării site-urilor malițioase (Safe Browsing), existența actualizărilor neinstalate și identificarea extensiilor malițioase. În noua versiune, s-a implementat retragerea automată a autorizatiilor acordate anterior pentru site-urile care nu au fost utilizate de mult timp, precum și opțiuni de dezactivare a retragerii automate și revenirea la autorizațiile retrase.
- Site-urilor li se interzice setarea proprietății document.domain pentru aplicarea condițiilor same-origin la resursele încărcate de pe subdomenii diferite. Dacă este necesară stabilirea unui canal de comunicare între subdomenii, funcția postMessage() sau API-ul Channel Messaging trebuie utilizate.
- Suportul pentru executarea aplicațiilor web specializate Chrome Apps pe platformele Linux, macOS și Windows a fost oprit. În loc de Chrome Apps, se recomandă utilizarea aplicațiilor web izolate bazate pe tehnologia Progressive Web Apps (PWA) și standardele Web API.
- În depozitul încorporat de certificate rădăcină ale autorităților de certificare (Chrome Root Store) a fost inclusă procesarea restricțiilor de nume pentru certificatele rădăcină (de exemplu, un certificat rădăcină specific poate fi autorizat să genereze certificate doar pentru anumite domenii niveluri de primă). În Chrome 113 este planificat trecerea la utilizarea Chrome Root Store și mecanismului încorporat de verificare a certificatelor pe platformele Android, Linux și ChromeOS (în Windows și macOS trecerea la Chrome Root Store a fost efectuată anterior).
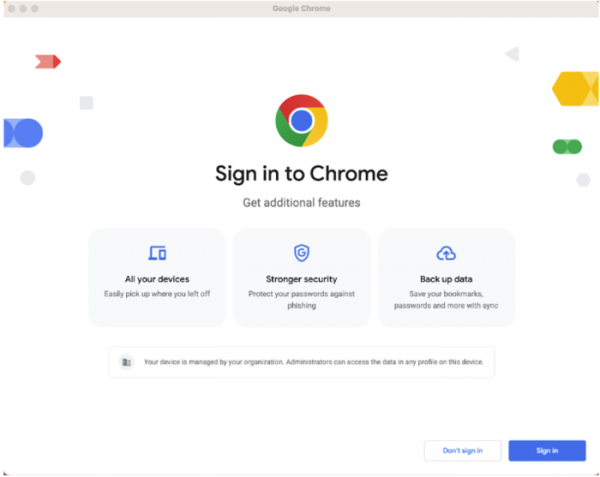
- Pentru o parte dintre utilizatori, a fost propus o interfață simplificată de conectare a contului în Chrome.

- A fost oferită posibilitatea exportului și creării de copii de rezervă în arhivatorul Google (Google Takeout) pentru datele utilizate la sincronizarea diferitelor instanțe ale Chrome și având tipurile AUTOFILL, PRIORITY_PREFERENCE, WEB_APP, DEVICE_INFO, TYPED_URL, ARC_PACKAGE, OS_PREFERENCE, OS_PRIORITY_PREFERENCE și PRINTER.
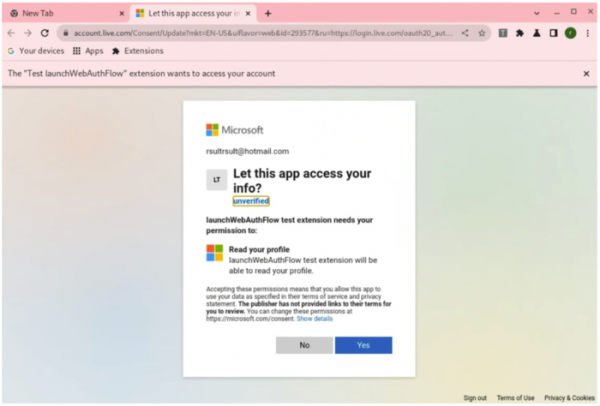
- Pagina de autorizare a extensiilor bazate pe Web Auth Flow este acum afișată în tab, nu în fereastră separată, ceea ce permite vizualizarea URL-ului pentru protecția împotriva phishing-ului. Noua implementare împărtășește starea comună de conectare pentru toate tab-urile și menține starea după repornire.

- Din Service Worker-ul extensiilor browserului a fost permis accesul la API-ul WebHID, destinat accesului de nivel scăzut la dispozitivele HID (dispozitive de interfață umană, tastaturi, mouse-uri, controlere de jocuri, touchpad-uri) și organizarea funcționării fără a avea drivere specifice în sistem. Modificarea a fost efectuată pentru a asigura tranziția la a treia versiune a manifestului extensiilor Chrome, care accesa anterior WebHID din paginile de fundal.
- În CSS a fost adăugată suportul pentru reguli încrucișate, definite prin selectorul „nesting”. Reguli încrucișate permit reducerea dimensiunii fișierului CSS și eliminarea selectorilor repetitivi. .nesting { color: hotpink; > .is { color: rebeccapurple; > .awesome { color: deeppink; } } }
- A fost adăugat proprietatea CSS animation-composition, care permite utilizarea operațiunilor compozite pentru aplicarea simultană a mai multor animații care afectează aceeași proprietate.
- A fost permisă transmiterea butonului submit în constructorul FormData, ceea ce permite crearea de obiecte FormData cu aceleași date ca și la trimiterea formularului original după apăsarea butonului.
- În expresiile regulate cu flag-ul „v” a fost adăugată suportul pentru operațiile set, literele string, clasele încrucișate și proprietățile unicode ale stringurilor, simplificând creația expresiilor regulate care acoperă anumite simboluri Unicode. De exemplu, construcția „/[\p{Script_Extensions=Greek}&&\p{Letter}]/v” permite acoperirea tuturor simbolurilor grecești.
- Algoritmul de selectare a focalizării inițiale pentru dialogurile create folosind elementul
- În WebView a început testarea conversiei antetului X-Requested-With în categoria celor învechite.
- A fost adăugată o suport experimental (origin trial) pentru conectarea colectoarelor de gunoi pentru WebAssembly.
- WebAssembly a primit suport pentru coduri obiect pentru recursie directă și indirectă (tail-call).
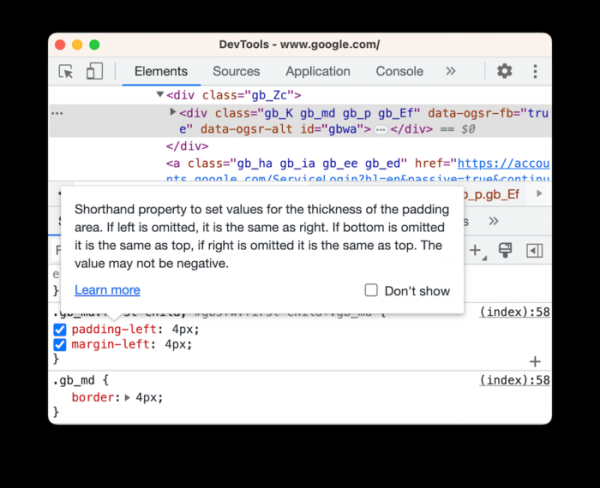
- Au fost aduse îmbunătățiri instrumentelor pentru dezvoltatorii web. A fost adăugat suport pentru CSS încrustată. În tab-ul Rendering a fost inclus un mod de simulare a contrastului redus, permițând evaluarea modului în care văd site-ul persoanele cu sensibilitate scăzută la contrast. În consola web a fost implementat un sistem de evidențiere a mesajelor legate de puncte de oprire condiționale și logpoint-uri. În panoul de stiluri au fost adăugate tooltip-uri cu o descriere scurtă a funcției proprietăților CSS.

În plus față de noutăți și corecturi, noua versiune a rezolvat 16 vulnerabilități. Multe dintre vulnerabilități au fost identificate prin teste automatizate cu instrumentele AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer și AFL. Nu au fost identificate probleme critice care să permită ocolirea tuturor nivelurilor de protecție ale browserului și executarea de cod în sistem în afara mediu-ului sandbox. În cadrul programului de recompensare pentru descoperirea vulnerabilităților, compania Google a acordat 14 premii în valoare totală de 26,5 mii dolari SUA (prize de 3 x $5000 și $1000, 2 x $2000 și 1 x $1000 și $500). Valoarea a 4 premii nu a fost definită încă.
Sursa: opennet.ro
