

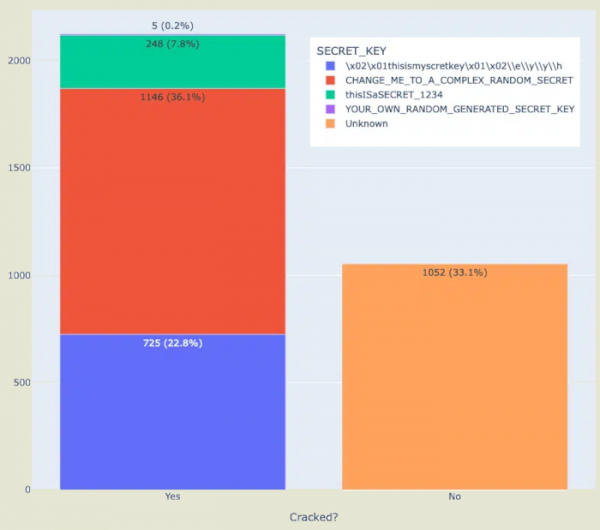
Cercetătorii de la Horizon3 au observat probleme de securitate în majoritatea instalărilor platformei de analiză și vizualizare a datelor Apache Superset. Pe 2124 din 3176 de servere publice studiate cu Apache Superset s-a constatat utilizarea unei chei de criptare standard, specificată implicit în exemplul fișierului de configurare. Această cheie este folosită în biblioteca Python Flask pentru generarea cookie-urilor de sesiune, permițând unui atacator conștient de cheie să formeze parametrii fictivi de sesiune, să se conecteze la interfața web Apache Superset și să încarce date din bazele de date adiacente sau să organizeze executarea codului cu drepturile Apache Superset.
Interesant este că inițial cercetătorii au informat dezvoltatorii despre problemă încă din 2021, după care, în versiunea Apache Superset 1.4.1, lansată în ianuarie 2022, valoarea parametrului SECRET_KEY a fost înlocuită cu șirul „CHANGE_ME_TO_A_COMPLEX_RANDOM_SECRET”, iar în cod a fost adăugată o verificare care, în cazul în care această valoare este prezentă, generează o avertizare în log.
În februarie anul acesta, cercetătorii au decis să repete scanarea sistemelor vulnerabile și s-au confruntat cu faptul că puțini acordă atenție avertizărilor, iar 67% servere Apache Superset continuă să utilizeze chei din exemplele de configurare, șabloanele de desfășurare sau documentația. Printre organizațiile care folosesc chei implicite s-au numărat câteva mari companii, universități și instituții guvernamentale.
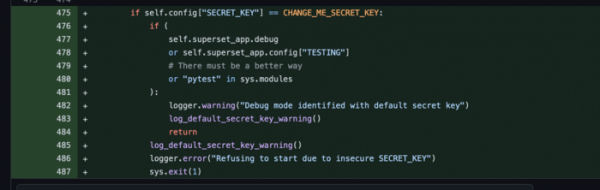
Specificarea unei chei de lucru în exemplul de configurare este acum percepută ca o vulnerabilitate (CVE-2023-27524), care a fost remediată în versiunea Apache Superset 2.1 prin intermediul unei erori care blochează pornirea platformei atunci când se folosește cheia specificată în exemplul dat (se iau în considerare doar cheile specificate în exemplul de configurare al versiunii actuale, cheile standard anterioare și cheile din șabloane și documentație nu sunt blocate). Pentru a verifica existența vulnerabilității prin rețea, a fost propus un script special.
Sursa: opennet.ro
