

A fost lansată versiunea 2.5.0 a serverului SFTPGo, care permite organizarea accesului la distanță la fișiere prin intermediul protocoalelor SFTP, SCP/SSH, Rsync, HTTP și WebDav, precum și pentru furnizarea accesului la repozitoarele Git, utilizând protocolul SSH. Datele pot fi furnizate atât din sistemul de fișiere local, cât și din stocări externe compatibile cu Amazon S3, Google Cloud Storage și Azure Blob Storage. Este posibilă stocarea datelor într-o formă criptată. Pentru stocarea bazei de date utilizatorilor și a metadatelor sunt utilizate SGBD-uri cu suport SQL sau format cheie/valoare, cum ar fi PostgreSQL, MySQL, SQLite, CockroachDB sau bbolt, dar există și posibilitatea de a stoca metadatele în memoria RAM, fără a necesita conectarea la un SGBD extern. Codul proiectului este scris în limbajul Go și este distribuit sub licența GPLv3.
În noua versiune:
- Interfața web oferă posibilitatea de a închide mesajele de eroare. În interfața web pentru administratori a fost adăugată suportul pentru căutarea în jurnalul de audit și exportul datelor din acesta, fiind implementată gestionarea listelor. adreselor IP și rețelele, a fost oferită posibilitatea de a configura SMTP și parametrii standard ACME și SFTP. În interfața web pentru clienți a fost implementat un formular de autentificare propriu (în loc de basic auth), au fost adăugate operațiuni de copiere și a fost eliminată restricția asupra dimensiunii încărcărilor.

- A fost adăugat suport pentru politicile de utilizare a parolelor, de exemplu, se pot defini cerințele pentru complexitatea parolei și se poate stabili durata de viață a parolei.
- În EventManager a fost adăugată posibilitatea de a emite notificări despre parolele expirate, a fost implementată operațiunea de copiere, a fost adăugat suport pentru acțiuni pre-apelabile (pre-*) și pentru handleri care sunt declanșați în urma anumitor acțiuni (de exemplu, a fost adăugat un handler care se activează la autentificarea utilizatorului).
- A fost adăugată posibilitatea de a oferi utilizatorilor drepturi de administrator.
- În interfața liniei de comandă au fost adăugate comenzi pentru resetarea parolei administratorului și pentru verificarea funcționării serviciului.
- A fost adăugat suport pentru operatorii condiționali în timpul executării redenumirii în masă a fișierelor la furnizorii de cloud.
- A fost adăugat suport pentru monitorizare și repornire automată. certificatelor TLS.
- A fost adăugată posibilitatea de a defini tipuri MIME personalizate pentru WebDAV.
- Pentru SSH, autentificarea interactivă cu utilizarea tastaturii este activată implicit.
- În modul portabil, a fost adăugată posibilitatea de a încărca parole din fișier.
- S-a adăugat suport experimental pentru serviciul Terraform.
Funcționalitățile principale ale SFTPGo:
- Fiecare cont beneficiază de izolație chroot, limitând accesul la directorul home al utilizatorului. Este posibilă crearea de directoare virtuale care fac referire la date din afara directorului home al utilizatorului.
- Conturile sunt stocate într-o bază de date virtuală a utilizatorilor, care nu se interceptă cu baza de date sistemică a utilizatorilor. Pentru stocarea bazei de date a utilizatorilor pot fi utilizate SQLite, MySQL, PostgreSQL, bbolt și stocare în memorie. Se oferă instrumente pentru mapping-ul conturilor virtuale cu cele sistemice — este posibil un mapping direct sau arbitrar (un utilizator sistemic poate fi mapat cu un alt utilizator virtual).
- Se suportă autentificarea prin chei publice, chei SSH și parole (inclusiv autentificarea interactivă cu introducerea parolei de la tastatură). Este posibilă asocierea mai multor chei pentru fiecare utilizator, precum și configurarea autentificării multifactor și multi-etap (de exemplu, în cazul unei autentificări reușite cu cheia, poate fi solicitată o parolă suplimentară).
- Pentru fiecare utilizator este posibilă configurarea diferitelor metode de autentificare, precum și definirea propriei metode, realizate prin apelarea unor programe externe de autentificare (de exemplu, pentru autentificarea prin LDAP) sau trimiterea de solicitări prin API HTTP.
- Este posibilă conectarea handler-elor externe sau apelurilor API HTTP pentru modificarea dinamică a parametrilor utilizatorului, apelată înainte de autentificarea utilizatorului. Se suportă crearea dinamică a utilizatorilor la conectare.
- Suport pentru cotele individuale privind dimensiunea datelor și numărul de fișiere.
- Suport pentru limitarea lățimii de bandă cu configurare separată a limitărilor pentru traficul de intrare și ieșire, precum și limitări pentru numărul de conexiuni simultane.
- Instrumente de control al accesului, acționând în legătură cu utilizatorul sau directorul (se poate restricționa vizualizarea listei de fișiere, se poate interzice încărcarea, descărcarea, rescrierea, ștergerea, redenumirea sau modificarea permisiunilor, se poate interzice crearea de directoare sau link-uri simbolice, etc.).
- Pentru fiecare utilizator pot fi definite restricții de rețea individuale, de exemplu, se poate permite accesul doar din anumite IP-uri sau subrețele.
- Se suportă conectarea filtrelor de conținut descărcat legat de utilizatori și directoare separate (de exemplu, este posibil să blochezi descărcarea fișierelor cu o extensie specifică).
- Se poate lega handleri care sunt activati în diverse operații cu fișiere (descărcare, eliminare, redenumire etc.). În plus față de apelarea handlerilor, se suportă trimiterea de notificări sub formă de cereri HTTP.
- Încheiere automată a conexiunilor inactive.
- Actualizare atomică a configurației fără a întrerupe conexiunile.
- Furnizarea de metrici pentru monitorizare în Prometheus.
- Se suportă protocolul HAProxy PROXY pentru organizarea încărcării dezechilibrate sau a proxy-urilor de conexiuni către serviciile SFTP/SCP fără a pierde informațiile despre IP-ul inițial al utilizatorului.
- REST API pentru gestionarea utilizatorilor și directoarelor, crearea de copii de rezervă și generarea de rapoarte despre conexiuni active.
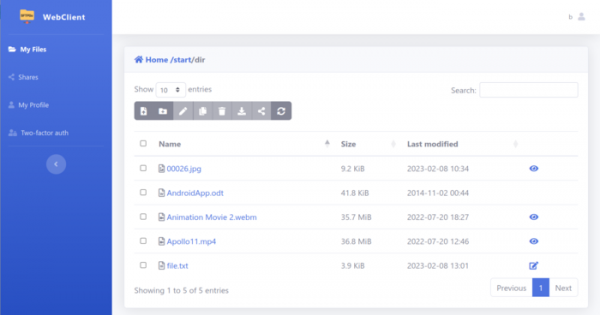
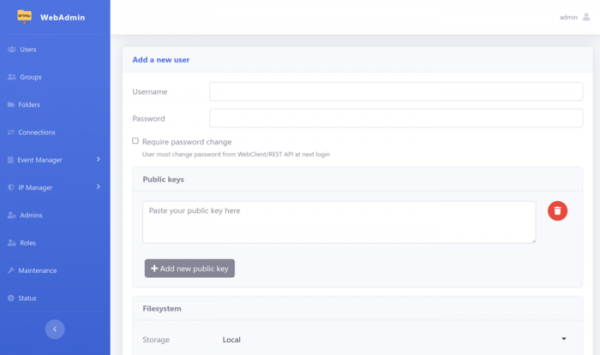
- Interfață web (http://127.0.0.1:8080/web) pentru configurare și monitorizare (se suportă și configurarea prin fișiere de configurație obișnuite).

- Posibilitatea de a defini setările în formate JSON, TOML, YAML, HCL și envfile.
- Suport pentru conectarea prin SSH cu acces restricționat la comenzile de sistem. De exemplu, sunt permise execuția comenzilor necesare pentru funcționarea Git (git-receive-pack, git-upload-pack, git-upload-archive) și rsync, precum și a mai multor comenzi încorporate (scp, md5sum, sha*sum, cd, pwd, sftpgo-copy și sftpgo-remove).
- Mod portabil pentru partajarea unui director comun cu generarea automată a acreditivelor de conectare, anunțate prin multicast DNS.
- Sistem de profilare încorporat pentru analiza performanței.
- Proces simplificat de migrare a conturilor de sistem Linux.
- Stocarea jurnalelor în format JSON.
- Suport pentru directoare virtuale (de exemplu, conținutul unui anumit director poate fi livrat nu din sistemul de fișiere local, ci dintr-un stocare în cloud extern).
- Suport pentru cryptfs pentru criptarea transparentă a datelor în mișcare la salvarea în sistemul de fișiere și decriptarea la livrare.
- Suport pentru redirecționarea conexiunilor către alte servere SFTP.
- Posibilitatea de a folosi SFTPGo ca subsistem SFTP pentru OpenSSH.
- Posibilitatea de a stoca datele contului și informațiile confidențiale într-o formă criptată utilizând servere KMS (Key Management Services), cum ar fi Vault, GCP KMS, AWS KMS.
- Suportul pentru autentificarea cu doi factori folosind parole unice cu o durată limitată de viață (TOTP, RFC 6238). Aplicații precum Authy și Google Authenticator pot fi utilizate ca autentificatoare.
- Extinderea funcționalității prin pluginuri. De exemplu, sunt disponibile pluginuri cu suport pentru servicii suplimentare de schimb de chei, integrarea schemei Publish/Subscribe, stocarea și căutarea informațiilor despre evenimente în SGBD.
Sursa: opennet.ro
